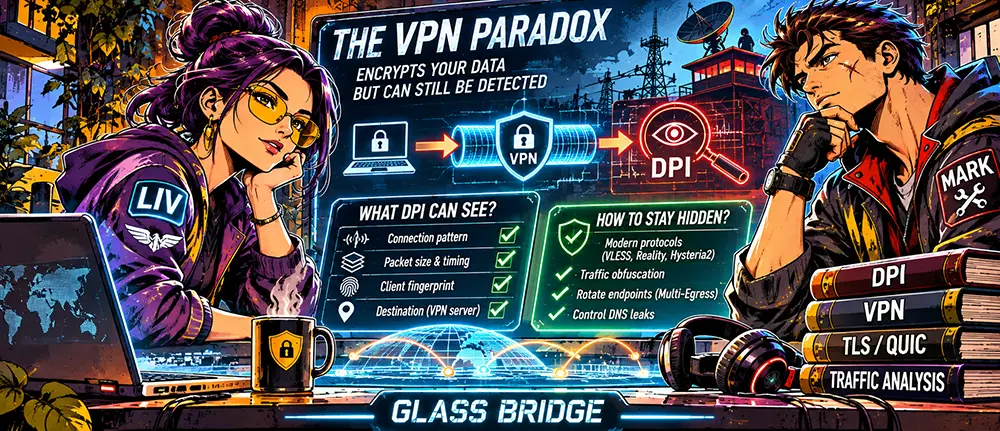
Vous avez activé votre VPN. L’icône de cadenas est allumée, la connexion est sécurisée, les sites s'ouvrent. On pourrait penser qu'à présent, votre fournisseur d’accès Internet (FAI) ignore tout de vos activités.
Mais il y a un détail fâcheux : le chiffrement masque le contenu des données, et non l'ensemble des indices liés à leur transmission.
Et parfois, ces indices suffisent à identifier la technologie que vous utilisez, voire, sous certaines conditions, à deviner les sites que vous visitez.
Que voit le FAI lorsqu’un VPN est actif ?
En règle générale, le fournisseur voit l'adresse IP du serveur VPN, l'heure de connexion, le volume de données transférées et les caractéristiques des échanges réseau.
Cependant, il ne devrait pas voir le contenu du tunnel sécurisé ni les adresses des sites situés à l'intérieur, à condition que le VPN soit correctement configuré et qu'il n'y ait pas de fuites.
Dès lors, une question se pose : d'où vient cette capacité de reconnaissance ?
Tout simplement parce que les paquets chiffrés possèdent malgré tout une taille, un sens et un minutage de transmission.
Par exemple, un service de streaming génère un profil de charge particulier, une application de messagerie un autre, et le téléchargement d'un fichier volumineux un troisième.
Les systèmes d'analyse modernes sont capables de rechercher des régularités au sein de ces flux.
Comment fonctionne la reconnaissance du trafic chiffré ?
Imaginez que vous regardiez un film via un VPN.
Le FAI ne voit pas le film en soi. En revanche, il peut observer que de grands volumes de données transitent régulièrement par la connexion.
Si vous discutez sur une messagerie, la nature de la transmission sera différente : messages courts, petits paquets, pauses.
Cela ne permet pas encore d'identifier l'application avec certitude, car différents programmes peuvent générer un trafic similaire.
Cependant, les chercheurs utilisent l'apprentissage automatique (machine learning) pour détecter des schémas plus subtils.
Cette approche est appelée traffic fingerprinting, ou la reconnaissance par empreinte numérique du trafic.
Peut-on identifier un site web en particulier ?
Parfois, oui.
Des études montrent que, sous certaines conditions, il est possible de reconnaître les pages web visitées en se basant sur la taille et la séquence des paquets chiffrés.
Il existe toutefois une limite importante.
En laboratoire, le système peut connaître à l'avance une liste de plusieurs centaines de sites et sélectionner l'option la plus proche.
Sur l'Internet réel, il existe des millions de sites. Des applications en arrière-plan, des mises à jour, des messageries et d'autres connexions fonctionnent simultanément.
Par conséquent, la haute précision d'une expérience en laboratoire ne signifie pas qu'un FAI est capable de déterminer n'importe quelle page visitée.
De plus, l'observateur doit avoir accès à une portion pertinente du trafic. Tous les points du réseau ne permettent pas de mener une telle analyse.
Quel est le rapport avec le DPI et le blocage des VPN ?
Le DPI (Deep Packet Inspection, ou inspection en profondeur des paquets) est utilisé pour classifier le trafic réseau.
Les équipements peuvent prendre en compte non seulement l'adresse du serveur, mais aussi les spécificités de l'établissement de la connexion, les caractéristiques du protocole et le comportement du flux.
C'est précisément la raison pour laquelle un VPN cesse parfois de se connecter, alors même que le serveur continue de fonctionner.
Il importe toutefois de distinguer deux tâches.
Reconnaître un tunnel VPN et identifier un site spécifique à l'intérieur de celui-ci sont deux choses différentes.
La première peut s'avérer nettement plus simple. La seconde nécessite une analyse supplémentaire et ne donne que rarement un résultat fiable.
Que peut faire un utilisateur lambda ?
Avant tout, il ne faut pas confondre chiffrement et invisibilité totale.
Le VPN demeure un outil de protection des données en transit très utile, mais il ne garantit pas un anonymat absolu.
Si la confidentialité est primordiale, plusieurs éléments sont à prendre en compte :
- Utiliser des protocoles modernes et des applications prises en charge.
- Vérifier que les requêtes DNS et autres connexions ne fuitent pas hors du tunnel.
- Ne pas considérer le changement de serveur VPN comme une protection universelle contre l'analyse du trafic.
- Se rappeler que la connexion à des comptes personnels, les cookies et les actions réalisées sur les sites peuvent également révéler votre identité, indépendamment du VPN.
Quelles sont les nouvelles découvertes des chercheurs ?
En 2026, des chercheurs ont exploré les possibilités offertes par HTTP/2 pour modifier les caractéristiques du trafic web, sur lesquelles les systèmes s'appuient pour tenter de reconnaître les pages visitées.
L'idée consiste à complexifier l'analyse de la taille, de la séquence et du minutage de la transmission des données en exploitant les spécificités du protocole lui-même.
Il s'agit d'une piste prometteuse, mais ce n'est pas encore une protection universelle activable d'un simple interrupteur sur n'importe quel VPN.
L'essentiel
Un VPN ne devient pas inutile simplement parce que son trafic peut être analysé.
Il continue de protéger le contenu de la connexion.
Cependant, chiffrer les données et masquer le fait ou la nature de leur transmission sont deux tâches bien distinctes.
C'est précisément sur cette seconde tâche que se penchent aujourd'hui les chercheurs en matière de confidentialité réseau.
Pont de verre. Article d'auteur consacré au DPI, à l'analyse du trafic chiffré et aux recherches sur HTTP/2.