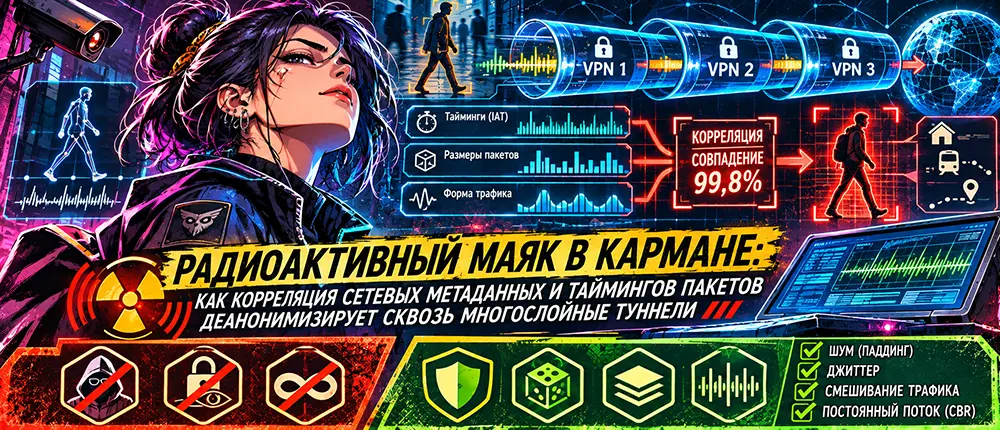
Tu t'installes dans une rame de métro à la station terminus. Ta capuche est tirée sur ton front, ton visage est dissimulé par un masque, ton téléphone est éteint et rangé dans ta poche intérieure. Tu ne parles pas, tu ne regardes pas les caméras et tu as l'impression de t'être fondé dans la masse.
Mais un homme avec un chronomètre te suit. Il n'a pas besoin de voir ton visage. Il enregistre l'intervalle entre tes pas, la durée des arrêts, ta vitesse de déplacement et le moment exact où tu franchis le tourniquet.
À une autre station, un deuxième observateur recueille une séquence d'événements similaire. Les deux registres sont comparés. Sur des centaines de passagers, il ne reste que quelques candidats, et des observations supplémentaires réduisent progressivement le cercle.
Ton masque n'a pas été retiré. Tes documents n'ont pas été contrôlés. Mais ton itinéraire commence déjà à transparaître à travers ton anonymat.
C'est précisément sur ce principe que reposent les Traffic Correlation Attacks : des attaques qui permettent de relier des flux réseau par leurs métadonnées, sans en déchiffrer le contenu.
Tu peux utiliser AES-256-GCM, ChaCha20-Poly1305, WireGuard, VLESS ou le routage multicouche. La cryptographie protègera ta charge utile. Mais elle n'a pas pour vocation de masquer l'heure de transmission, les volumes de données et la séquence des pics d'activité réseau.
Et c'est là que les choses deviennent intéressantes.
Arrête-toi un instant. Si tu penses que trois proxys et la mention ENCRYPTED te rendent automatiquement invisible, tu peux fermer cet onglet.
Mais si tu veux comprendre comment deux observateurs placés aux extrémités opposées d'un trajet chiffré parviennent à lier des connexions sans avoir volé une seule clé, bienvenue dans le laboratoire de renseignement réseau.
1. L'architecture de corrélation : quand l'adversaire ne brise pas le chiffrement
Imagine un adversaire capable d'observer le trafic près de ton appareil tout en surveillant simultanément le nœud de sortie du réseau d'anonymisation.
Il peut s'agir d'un grand opérateur réseau, d'un groupe de fournisseurs collaborant entre eux, d'une infrastructure de recherche ou d'un acteur malveillant contrôlant plusieurs points du parcours.
Il n'a pas besoin de voir l'ensemble du réseau. Il lui suffit de points d'observation adaptés, de repères temporels précis et d'un volume suffisant de données.
Schéma simplifié :
[Utilisateur]
      |
      v
[Observateur A]
      |
      v
[Tunnel chiffré]
      |
[Nœuds intermédiaires]
      |
      v
[Serveur de sortie]
      |
      v
[Observateur B]
      |
      v
[Ressource cible]

A + B -> corrélation des flux
       -> estimation de la probabilité de liaison
Le premier observateur voit quand l'utilisateur envoie des données et quand il reçoit des réponses. Le second enregistre des pics d'activité similaires près du nœud de sortie.
Le système compare les séries temporelles, les volumes de transfert et la direction des flux. Si le profil est suffisamment caractéristique, il peut détecter une corrélation statistique.
Il ne s'agit pas d'une attaque par cassage d'AES. C'est un moyen de contourner la nécessité de le pirater.
Mais un détail technique important s'impose : la corrélation ne constitue pas une preuve irréfutable et automatique d'identité. Sa précision dépend du trafic de fond, du nombre de connexions simultanées, de la qualité des mesures et des capacités de l'observateur.
Les intervalles inter-paquets : le pouls numérique de la connexion
L'intervalle inter-paquets (Inter-Arrival Time ou IAT) décrit l'espace temporel séparant l'arrivée de paquets successifs.
Une page Web moderne ne se charge pas en un flux continu unique. Le navigateur demande du HTML, puis des ressources, exécute des scripts, établit des connexions supplémentaires et récupère des réponses.
Un profil d'activité émerge alors : de courtes rafales de paquets, des pauses, de nouveaux sursauts.
Ce profil peut partiellement persister, même après un chiffrement et un passage par des nœuds intermédiaires.
Cependant, il n'est pas reproduit à l'identique.
Les files d'attente des routeurs, la congestion, les retransmissions, le multiplexage, la modification de la taille des paquets et la gigue réseau altèrent la séquence d'origine.
C'est pourquoi un outil de corrélation sérieux ne cherche pas une correspondance absolue entre deux graphiques. Il évalue une dépendance statistique en tenant compte des délais et du bruit.
L'un des instruments de base est le coefficient de corrélation de Pearson :
[
r=\frac{\operatorname{cov}(X,Y)}{\sigma_X\sigma_Y}
]
Mais un coefficient élevé ne signifie pas pour autant, à lui seul, que deux flux appartiennent au même utilisateur. Une synchronisation temporelle correcte, un contrôle des faux positifs et une vérification sur des données indépendantes sont indispensables.
C'est précisément pourquoi de jolis chiffres tels que « 99,8 % de désanonymisation », avancés sans description de l'expérimentation, ne prouvent absolument rien.
2. La taille des paquets : quand le chiffrement laisse deviner la silhouette
Le chiffrement masque le contenu d'un message, mais la longueur des blocs transmis reste fréquemment observable.
Le tunnel ajoute ses propres en-têtes, ses champs de service et une surcharge cryptographique (overhead). La fragmentation, le MTU, l'agrégation et les spécificités du transport peuvent modifier la taille des paquets externes.
Néanmoins, la distribution des longueurs et des directions de transmission peut contenir des informations sur la nature de l'activité.
C'est sur ce principe que repose le domaine de recherche du Website Fingerprinting.
L'analyste récupère une séquence de caractéristiques observables :
- la taille des paquets ou des enregistrements ;
- les directions de transmission ;
- les intervalles entre les événements ;
- les volumes de rafales individuelles ;
- la durée et la structure de la session.
Ensuite, un modèle statistique ou un réseau de neurones tente de déterminer à quel site Web ou type d'activité correspond le profil observé.
Cela ne signifie pas qu'il est possible d'identifier n'importe quel site à partir de cinquante paquets avec une précision garantie. Les résultats dépendent fortement de l'ensemble des sites ciblés, du modèle d'adversaire, de la charge de fond et des protections appliquées.
Mais la possibilité même de classifier du trafic chiffré constitue un domaine de recherche bien établi.
Et la conclusion peu réjouissante est évidente : un flux chiffré peut révéler sur ton comportement bien plus de choses que ne le laisse supposer l'icône de cadenas dans ton navigateur.
3. Flow Watermarking : quand l'adversaire sème une balise temporelle
L'analyse passive observe un profil de trafic préexistant.
Le marquage actif va quant à lui plus loin.
Si l'adversaire contrôle un segment approprié du réseau, il est potentiellement en mesure de modifier la structure temporelle de la transmission : en introduisant de légers délais ou en modulant la séquence des événements.
Un autre observateur tente ensuite de détecter cette structure après le passage du trafic à travers le tunnel.
Si la balise a survécu aux nœuds intermédiaires et a été repérée de manière fiable, cela constitue un indice supplémentaire reliant les flux entre eux.
Cependant, il ne s'agit pas d'une fonction DPI magique.
Le succès dépend de la durée de l'observation, de la stabilité de l'itinéraire, du bruit réseau, du niveau de contrôle à la disposition de l'adversaire et de la méthode de marquage choisie.
L'attaque peut générer de faux positifs ou perdre complètement le signal.
Néanmoins, le principe en soi est redoutable : l'adversaire tente de transformer le temps de livraison des paquets en une signature invisible de la connexion.
4. Pourquoi les tunnels multicouches ne garantissent pas l'anonymat
Le routage à sauts multiples répartit la connaissance de la connexion entre plusieurs nœuds.
C'est un avantage considérable.
Si un serveur voit l'utilisateur sans connaître la destination finale, et qu'un autre connaît la destination sans voir l'utilisateur d'origine, établir un lien devient bien plus difficile.
Cependant, le modèle change lorsque l'adversaire est capable d'observer simultanément les segments pertinents du trafic entrant et sortant.
Dans ce cas, il peut tenter de corréler leurs caractéristiques statistiques.
Tor
Tor est conçu en tenant compte de l'anonymat, mais la corrélation de flux demeure l'une des menaces majeures face à un adversaire suffisamment puissant.
Affirmer que « Tor est inutile » serait toutefois techniquement inexact. Le réseau complexifie considérablement l'observation et le rapprochement des connexions par rapport à un accès direct.
WireGuard
WireGuard répond avant tout à un besoin de tunneling réseau sécurisé.
Son architecture est axée sur la protection cryptographique et l'efficacité, et non sur l'élimination garantie des empreintes temporelles d'activité.
Par conséquent, attendre de lui les propriétés d'un réseau d'anonymisation complet est une erreur.
VLESS et XTLS Vision
Les mécanismes Vision sont conçus pour des tâches spécifiques de traitement et de camouflage du trafic, incluant des subtilités d'interaction avec le protocole TLS.
Mais Vision ne constitue pas un système universel de protection contre la corrélation de trafic de bout en bout (end-to-end traffic correlation).
Il ne garantit pas l'élimination des régularités temporelles entre l'entrée et la sortie d'une connexion.
Il convient ici de ne pas confondre la résistance à la détection de protocole avec la résistance à la corrélation de l'activité utilisateur.
Ce sont des problématiques et des modèles d'adversaires totalement différents.
5. Protocole d'ingénierie de défense : ce qui réduit réellement les fuites de métadonnées
Première règle : il est impossible de promettre une invisibilité absolue.
L'ingénieur doit plutôt définir les capacités de l'adversaire et évaluer quelles caractéristiques de la connexion ce dernier est en mesure d'observer.
Le remplissage (Padding) : dissimuler la longueur exacte
Des données supplémentaires peuvent réduire la quantité d'informations véhiculées par la taille des messages transmis.
Il existe toutefois différentes approches : tailles fixes, ensembles de tailles autorisées, remplissage adaptatif (adaptive padding) et autres schémas.
Chacun a un coût : une augmentation du volume de trafic, de la latence et de la charge.
De plus, le padding n'élimine pas automatiquement les régularités temporelles.
Le façonnage du trafic (Traffic Shaping) : modifier le rythme
La gestion des files d'attente, de la bande passante et des temps d'envoi permet de modifier la structure observable du flux.
Cependant, un délai aléatoire ne garantit pas une protection à lui seul.
Par exemple, la commande :
tc qdisc add dev eth0 root netem \
  delay 15ms 5ms distribution normal
peut être utilisée en laboratoire contrôlé pour simuler des latences.
Mais elle ne constitue pas un moyen avéré d'anéantir la corrélation. Elle modifie les caractéristiques du réseau et peut altérer le bon fonctionnement des applications.
Point particulièrement important : une gigue aléatoire ne détruit pas nécessairement les régularités persistantes sur de larges fenêtres temporelles.
Le trafic de couverture (Cover Traffic) : combler les silences
Un trafic de fond factice peut masquer certaines périodes d'activité réelle.
Mais l'envoi aléatoire de paquets et le Constant Bitrate Shaping ne sont pas synonymes.
Pour s'approcher d'un flux observable constant, le système doit réguler la vitesse de transmission indépendamment de la charge actuelle de l'utilisateur, en injectant des données fictives si nécessaire.
C'est une solution coûteuse.
Une transmission permanente alourdit la consommation de bande passante, la dépense énergétique et l'infrastructure. Et si la charge réelle dépasse le régime établi, des files d'attente et des retards risquent d'apparaître.
Même un tel schéma ne garantit pas une protection contre toutes les variantes d'observation : les spécificités du début et de la fin des connexions, les directions de transfert ainsi que les interactions applicatives persistent.
La séparation des chemins
Le recours à différents chemins et opérateurs réseau peut compliquer la tâche d'un adversaire dont la couverture est limitée.
Toutefois, un routage asymétrique ne garantit pas l'anonymat en soi.
Si l'adversaire contrôle les points nécessaires sur les deux trajets, la corrélation demeure possible.
En outre, un routage complexe accroît les risques opérationnels et nécessite une vérification rigoureuse de la tolérance aux pannes.
6. Ce qu'il faut auditer dans une infrastructure réelle
Pour mener une évaluation sérieuse de la confidentialité, lancer un VPN, observer une nouvelle adresse IP et crier victoires ne suffit pas.
Une vérification en laboratoire s'impose, adossée à un modèle d'adversaire défini au préalable.
Il convient d'évaluer quelles informations sont accessibles à un observateur sur différents segments du réseau, comment évoluent les distributions de taille et de temps, combien de faux positifs le corrélateur génère et dans quelle mesure le résultat résiste à une véritable charge de fond.
Il est primordial de distinguer trois notions :
La confidentialité : un tiers peut-il lire les données transmises ?
Le masquage de protocole : l'observateur peut-il déterminer quel type de transport ou de tunnel est utilisé ?
L'anonymat : l'observateur peut-il lier un utilisateur à une action ou une ressource précise ?
Un outil n'a pas vocation à résoudre l'ensemble de ces trois problématiques.
C'est précisément la confusion entre ces concepts qui engendre une dangereuse illusion de sécurité.
Conclusion : le chiffrement ne cache pas ton ombre
Imagine une porte en acier blindé. La serrure est inviolable, la clé n'appartient qu'à toi, et le contenu de la pièce est parfaitement protégé.
Mais une fine fente de lumière subsiste sous la porte.
L'observateur ne voit pas ce qui se passe à l'intérieur. En revanche, il remarque quand tu entres, combien de temps tu restes dans la pièce et à quel moment tu éteins la lumière.
Il n'a pas crocheté la serrure.
Il a étudié ton ombre.
Le renseignement réseau moderne s'appuie de plus en plus précisément sur ces indices indirects. Il n'est pas nécessaire de vaincre la cryptographie s'il est possible d'analyser les métadonnées qui l'entourent.
C'est pourquoi la véritable confidentialité ne commence pas par une promesse de « chiffrement de niveau militaire », mais par la compréhension des informations qu'un canal, même parfaitement chiffré, continue de révéler.
Le chiffrement protège le contenu.
Mais l'invisibilité relève d'un défi d'ingénierie totalement différent.