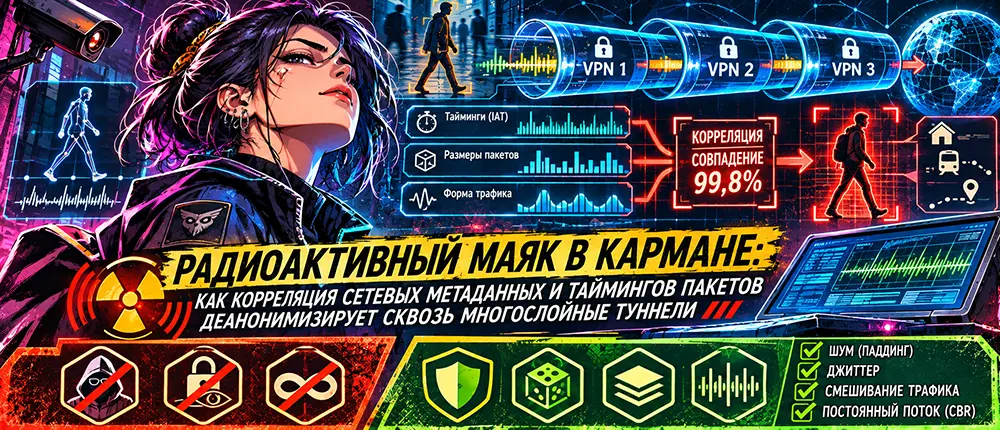
Ты садишься в вагон метро на конечной станции. Капюшон надвинут на лоб, лицо закрыто маской, телефон выключен и спрятан во внутреннем кармане. Ты не разговариваешь, не смотришь в камеры и уверен, что растворился в толпе.
Но за тобой следует человек с секундомером. Ему не нужно видеть лицо. Он фиксирует интервалы между шагами, время остановок, скорость движения и момент прохода через турникет.
На другой станции второй наблюдатель получает похожую последовательность событий. Два журнала сопоставляются. Из сотен пассажиров остаются несколько кандидатов, а дополнительные наблюдения постепенно сужают круг.
Маска не снята. Документы не проверены. Но твой маршрут уже начинает проступать сквозь анонимность.
Именно на таком принципе основаны Traffic Correlation Attacks: атаки, позволяющие связывать сетевые потоки по метаданным, не расшифровывая их содержимое.
Ты можешь использовать AES-256-GCM, ChaCha20-Poly1305, WireGuard, VLESS или многослойную маршрутизацию. Криптография защитит полезную нагрузку. Но она не обязана скрывать время передачи, объёмы данных и последовательность всплесков сетевой активности.
И вот здесь начинается самое интересное.
Стоп. Если ты считаешь, что три прокси и надпись ENCRYPTED автоматически делают тебя невидимым, можешь закрывать вкладку.
Но если хочешь понять, как два наблюдателя на противоположных концах зашифрованного маршрута способны связать соединения без единого украденного ключа, добро пожаловать в лабораторию сетевой разведки.
1. Архитектура корреляции: когда противник не ломает шифрование
Представь противника, который способен наблюдать трафик возле твоего устройства и одновременно возле выходного узла анонимизирующей сети.
Это может быть крупный сетевой оператор, группа взаимодействующих провайдеров, исследовательская инфраструктура или противник, контролирующий несколько точек маршрута.
Ему не обязательно видеть всю сеть. Достаточно подходящих точек наблюдения, точных временных меток и достаточного количества данных.
Упрощённая схема:
[Пользователь]
      |
      v
[Наблюдатель A]
      |
      v
[Зашифрованный туннель]
      |
[Промежуточные узлы]
      |
      v
[Выходной сервер]
      |
      v
[Наблюдатель B]
      |
      v
[Целевой ресурс]

A + B -> сопоставление потоков
       -> оценка вероятности связи
Первый наблюдатель видит, когда пользователь отправляет данные и когда получает ответы. Второй фиксирует похожие всплески активности возле выходного узла.
Система сравнивает временные ряды, объёмы передачи и направление потоков. При достаточно характерном рисунке она может обнаружить статистическую связь.
Это не взлом AES. Это обход необходимости его взламывать.
Но важная инженерная деталь: корреляция не является автоматическим доказательством личности. Её точность зависит от фонового трафика, количества одновременных соединений, качества измерений и возможностей наблюдателя.
Межпакетные интервалы: цифровой пульс соединения
Inter-Arrival Time (IAT) описывает интервалы между прибытием последовательных пакетов.
Современная веб-страница загружается не одним непрерывным потоком. Браузер запрашивает HTML, затем ресурсы, выполняет скрипты, устанавливает дополнительные соединения и получает ответы.
Возникает рисунок активности: короткие серии пакетов, паузы, новые всплески.
Этот рисунок способен частично сохраняться даже после шифрования и прохождения через промежуточные узлы.
Однако он не копируется идеально.
Очереди маршрутизаторов, перегрузки, повторные передачи, мультиплексирование, изменение размеров пакетов и сетевой джиттер искажают исходную последовательность.
Поэтому серьёзный коррелятор не ищет абсолютного совпадения двух графиков. Он оценивает статистическую зависимость с учётом задержек и шума.
Один из базовых инструментов — коэффициент корреляции Пирсона:
[
r=\frac{\operatorname{cov}(X,Y)}{\sigma_X\sigma_Y}
]
Но сам по себе высокий коэффициент ещё не означает, что два потока принадлежат одному пользователю. Нужны корректная временная синхронизация, контроль ложных совпадений и проверка на независимых данных.
Именно поэтому красивые цифры вроде «99,8% деанонимизации» без описания эксперимента ничего не доказывают.
2. Размер пакета: когда шифрование оставляет силуэт
Шифрование скрывает содержимое сообщения, но длина передаваемых блоков нередко остаётся наблюдаемой.
Туннель добавляет собственные заголовки, служебные поля и криптографический overhead. Фрагментация, MTU, агрегация и особенности транспорта могут изменять размеры внешних пакетов.
Тем не менее распределение длин и направлений передачи способно содержать информацию о характере активности.
На этом основано направление исследований Website Fingerprinting.
Анализатор получает последовательность наблюдаемых характеристик:
- размеры пакетов или записей;
- направления передачи;
- интервалы между событиями;
- объёмы отдельных всплесков;
- продолжительность и структуру сессии.
Затем статистическая модель или нейросеть пытается определить, какому сайту либо типу активности соответствует наблюдаемый рисунок.
Это не означает, что любой сайт можно узнать по пятидесяти пакетам с гарантированной точностью. Результаты сильно зависят от набора сайтов, модели противника, фоновой нагрузки и применяемых защит.
Но сама возможность классификации зашифрованного трафика — установленная область исследований.
И неприятный вывод здесь очевиден: зашифрованный поток может сообщать о твоём поведении больше, чем кажется по значку замка в браузере.
3. Flow Watermarking: когда противник оставляет метку во времени
Пассивный анализ наблюдает уже существующий рисунок трафика.
Активное маркирование идёт дальше.
Если противник контролирует подходящий участок сети, он потенциально способен изменять временную структуру передачи: вносить небольшие задержки или модулировать последовательность событий.
Другой наблюдатель пытается обнаружить эту структуру после прохождения трафика через туннель.
Если метка пережила промежуточные узлы и была надёжно распознана, появляется дополнительное свидетельство связи между потоками.
Но это не волшебная кнопка DPI.
Успех зависит от длительности наблюдения, стабильности маршрута, сетевого шума, доступного противнику контроля и выбранного метода маркирования.
Атака может давать ложные совпадения или полностью терять сигнал.
Тем не менее сам принцип неприятен: противник пытается превратить время доставки пакетов в невидимую подпись соединения.
4. Почему многослойные туннели не гарантируют анонимность
Многоскачковая маршрутизация разделяет знание о соединении между несколькими узлами.
Это серьёзное преимущество.
Если один сервер видит пользователя, но не знает конечного назначения, а другой знает назначение, но не видит исходного пользователя, установить связь становится сложнее.
Однако модель меняется, когда противник способен одновременно наблюдать подходящие участки входящего и выходящего трафика.
В таком случае он может попытаться сопоставить их статистические характеристики.
Tor
Tor проектируется с учётом анонимности, но корреляция потоков остаётся одной из важных угроз при достаточно сильном противнике.
При этом утверждение «Tor бесполезен» было бы технически неверным. Сеть существенно усложняет наблюдение и связывание соединений по сравнению с прямым доступом.
WireGuard
WireGuard решает прежде всего задачу защищённого сетевого туннелирования.
Его архитектура ориентирована на криптографическую защиту и эффективность, а не на гарантированное устранение временных отпечатков активности.
Поэтому ожидать от него свойств полноценной анонимизирующей сети неправильно.
VLESS и XTLS Vision
Механизмы Vision предназначены для определённых задач обработки и маскировки трафика, включая особенности взаимодействия с TLS.
Но Vision не является универсальной системой защиты от end-to-end traffic correlation.
Он не гарантирует устранения временных закономерностей между входом и выходом соединения.
Здесь важно не путать сопротивление обнаружению протокола с сопротивлением корреляции пользовательской активности.
Это разные задачи и разные модели противника.
5. Инженерный протокол защиты: что действительно уменьшает утечки метаданных
Первое правило: нельзя обещать абсолютную невидимость.
Вместо этого инженер определяет возможности противника и оценивает, какие характеристики соединения он способен наблюдать.
Padding: скрыть точную длину
Дополнительные данные могут уменьшать информативность размеров передаваемых сообщений.
Но существуют разные подходы: фиксированные размеры, наборы допустимых размеров, адаптивное дополнение и другие схемы.
У каждого есть цена: увеличение объёма трафика, задержек и нагрузки.
Кроме того, padding не устраняет автоматически временные закономерности.
Traffic Shaping: изменить ритм
Управление очередями, скоростью и временем отправки позволяет изменять наблюдаемую структуру потока.
Однако случайная задержка сама по себе не гарантирует защиты.
Например, команда:
tc qdisc add dev eth0 root netem \
  delay 15ms 5ms distribution normal
может использоваться в контролируемой лаборатории для моделирования задержек.
Но она не является доказанным средством уничтожения корреляции. Она изменяет характеристики сети и способна ухудшать работу приложений.
Особенно важно: случайный джиттер не обязательно уничтожает устойчивые закономерности в больших временных окнах.
Cover Traffic: заполнить тишину
Фоновый фиктивный трафик может скрывать некоторые периоды реальной активности.
Но случайная отправка пакетов и Constant Bitrate Shaping — не одно и то же.
Для приближения к постоянному наблюдаемому потоку система должна управлять скоростью передачи независимо от текущей пользовательской нагрузки, добавляя фиктивные данные при необходимости.
Это дорого.
Постоянная передача увеличивает расходы на полосу пропускания, энергопотребление и инфраструктуру. А если реальная нагрузка превышает установленный режим, возможны очереди и задержки.
Даже такая схема не гарантирует защиты от всех вариантов наблюдения: остаются особенности начала и завершения соединений, направления передачи и взаимодействия приложений.
Разделение маршрутов
Использование разных сетевых путей и операторов может усложнить наблюдение для противника с ограниченным охватом.
Но само по себе асимметричное направление трафика не гарантирует анонимности.
Если противник контролирует необходимые точки на обоих маршрутах, корреляция по-прежнему возможна.
Кроме того, сложная маршрутизация увеличивает эксплуатационные риски и требует отдельной проверки отказоустойчивости.
6. Что проверять в реальной инфраструктуре
Для серьёзной оценки приватности недостаточно запустить VPN, посмотреть на новый IP-адрес и объявить победу.
Нужна лабораторная проверка с заранее определённой моделью противника.
Следует оценивать, какие сведения доступны наблюдателю на разных участках сети, как изменяются распределения размеров и времени, сколько ложных совпадений выдаёт коррелятор и насколько результат устойчив при реальной фоновой нагрузке.
Особенно важно различать три задачи:
Конфиденциальность: может ли посторонний прочитать передаваемые данные?
Скрытие протокола: может ли наблюдатель определить, какой транспорт или туннель используется?
Анонимность: может ли наблюдатель связать пользователя с конкретным действием или ресурсом?
Один инструмент не обязан решать все три задачи.
Именно смешение этих понятий рождает опасную иллюзию защищённости.
Финал: шифрование не скрывает твою тень
Представь дверь из бронированной стали. Замок невозможно вскрыть, ключ существует только у тебя, а содержимое комнаты надёжно защищено.
Но под дверью остаётся узкая полоска света.
Наблюдатель не видит, что происходит внутри. Зато замечает, когда ты входишь, сколько времени проводишь в комнате и когда выключаешь свет.
Он не взломал замок.
Он изучил твою тень.
Современная сетевая разведка всё чаще опирается именно на такие косвенные признаки. Необязательно побеждать криптографию, если можно анализировать окружающие её метаданные.
Поэтому настоящая приватность начинается не с обещания «военное шифрование», а с понимания того, какие сведения продолжает раскрывать даже идеально зашифрованный канал.
Шифрование защищает содержимое.
Но невидимость — совершенно другая инженерная задача.