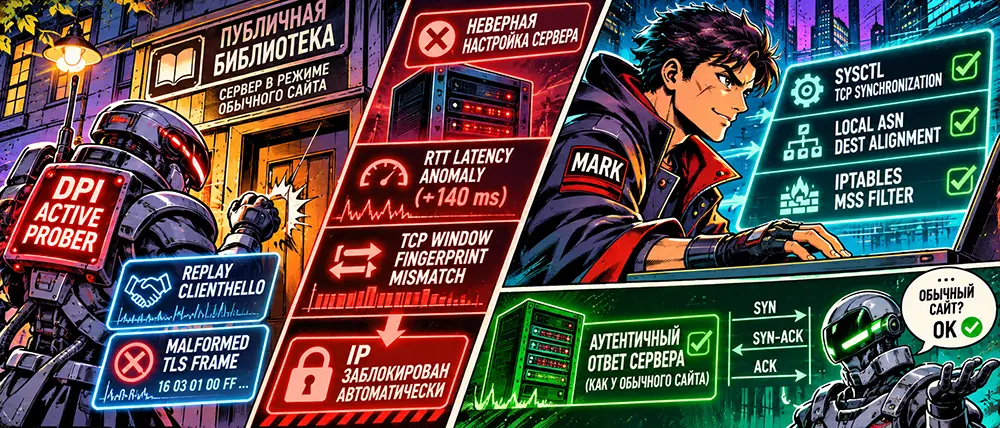
Vous arrivez dans un appartement clandestin et sécurisé, caché dans un quartier résidentiel ordinaire. Une fausse plaque de bibliothèque municipale est accrochée à la porte, une lumière jaune tamisée brille aux fenêtres, et des tomes d'encyclopédies sont soigneusement alignés sur le rebord. De la rue, le tableau est parfait : un établissement culturel paisible, aucune question à se poser.
Mais à minuit, un patrouilleur en civil s'approche silencieusement de l'entrée. Il ne force pas la serrure avec son épaule et n'éclaire pas les fenêtres avec une lampe torche. Il s'approche simplement de la porte et tape un signal convenu de plombier. Puis il secoue la poignée trois fois à intervalles d'une seconde et demie, fait un pas en arrière et chuchote doucement dans le trou de la serrure une citation du règlement technique du service du gaz. Le bibliothécaire ordinaire se taira, appellera la police ou demandera d'un air effrayé : « Qui est là ? ». Mais si, après les cinquante millisecondes calculées, un déclic métallique d'un relais électronique spécial retentit derrière la porte, le patrouilleur sortira sa talkie-walkie. Le camouflage est percé. L'appartement n'est pas une bibliothèque. C'est un centre radio clandestin qui s'est trahi par une réaction anormale à un coup toqué provocateur.
C'est exactement ainsi que fonctionne l'Active Probing (le sondage actif) des systèmes de censure modernes et des équipements DPI. L'adversaire ne guette plus en embuscade en écoutant passivement le trafic via un mirroring de port. Dès que votre tunnel chiffré VLESS ou REALITY établit le contact avec un nœud distant, le censeur initie une série de connexions de test synthétiques vers votre serveur. Si la pile se comporte ne serait-ce qu'un tout petit peu différemment du site de couverture légitime déclaré, l'adresse IP est envoyée dans un bannissement à vie.
Attention. Si votre limite en matière de sécurité réseau se résume à télécharger un fichier de configuration gratuit depuis une chaîne Telegram et à cliquer sur le gros bouton rond Connect — fermez cette page. Retournez lire les revues sur les VPN payants.
Mais si vous avez configuré le noyau Linux via sysctl, analysé des anomalies de taille de fenêtre TCP dans une capture Wireshark, vu un censeur émuler des paquets TLS 1.3 ClientHello corrompus, et que vous voulez blinder hermétiquement votre nœud contre les scanners TSPU — prenez votre fer à souder. De la pure ingénierie réseau commence ci-dessous.
Mécanique du sondage actif : du reniflage passif à l'attaque frontale
L'époque où le DPI se contentait de regarder le SNI (Server Name Indication) en clair ou de se déclencher sur les signatures d'en-têtes OpenVPN/WireGuard est révolue. Les équipements TSPU modernes fonctionnent selon un modèle hybride à deux phases :
[Client] ────────── (Session VLESS-REALITY) ──────────> [Serveur (Passerelle)]
                            │
               [TSPU / Capteur passif]
              (Longue session détectée)
                            │ (Déclenchement de l'heuristique)
                            ▼
               [Cluster de sondes actives]
                            │
    ┌───────────────────────┴───────────────────────┐
    ▼                                               ▼
[Test 1 : Attaque par rejeu]            [Test 2 : Handshake malformé]
(Rejeu du ClientHello brut)              (Requête avec extensions corrompues)
    │                                               │
    ▼                                               ▼
[Vérification de la réponse du nœud par rapport au serveur de camouflage de référence (dest)]
Phase 1 : Sélection de la cible par l'analyseur passif
Le capteur sur la dorsale surveille le flux de données continu :
- Une connexion TCP/443 vers une adresse IP étrangère externe, n'appartenant pas aux pools des grands CDN, est enregistrée.
- Le paquet
ClientHelloa l'air propre : un domaine de camouflage légitime y est inscrit (par exemple,gateway.icloud.comou un grand portail financier).
- Cependant, le volume de données transférées, l'entropie du flux chiffré et la durée de maintien de la session ne correspondent pas à une navigation web classique. Une tâche de vérification de l'IP cible est immédiatement ajoutée à la file d'attente du planificateur de sondes.
Phase 2 : Balayage par les sondes (Vecteurs de sondage)
En l'espace de quelques minutes, une série de paquets spécialisés arrive sur le serveur cible depuis un pool d'adresses appartenant à des nœuds locaux de l'opérateur ou à des scanners loués :
- Attaque par rejeu de négociation (Handshake Replay).
- La sonde envoie sur le port 443 une copie exacte du premier paquet
ClientHelloque le client réel a envoyé dix secondes plus tôt. Si le serveur utilise des implémentations de proxy primitives sans protection contre les rejeux, il tentera de traiter le paquet ou de fermer la connexion avec un délai différent du comportement d'un serveur web NGINX/Apache standard. - Sondage par en-têtes altérés (Frames TLS malformées).
- La sonde frappe avec un paquet TLS 1.3 où le champ de longueur des extensions (Extension Length) est intentionnellement endommagé, où des suites de chiffrement inexistantes sont fournies ou où l'en-tête SNI est supprimé.
- Un NGINX réel sur un serveur légitime renvoie immédiatement une alerte fatale
TLS Alert: Decode Error (50)ouUnrecognized Name (112)et envoie un paquet avec le drapeauTCP FIN/ACK.
- Un démon proxy fait maison ou rudimentaire ferme souvent le socket en silence via un
TCP RSTou se fige par expiration du délai (Keep-Alive Hang). Cette différence de temps et de types de paquets de coupure est enregistrée par l'analyseur avec une précision à la milliseconde près.
- Désynchronisation de la pile TCP/IP (Empreinte de paquets SYN).
- La sonde envoie un
TCP SYNavec une taille de fenêtre inhabituelle (TCP Window Size), des options TCP SACK spécifiques et une valeur MSS anormale. Si le site de camouflage réel est physiquement hébergé sur un serveur FreeBSD ou un système d'exploitation de routeur CDN propriétaire, et que votre serveur proxy est déployé sur un noyau Ubuntu 24.04 standard, le paquetSYN-ACKrenvoyé trahit la substitution : les valeurs TTL, de mise à l'échelle de la fenêtre et l'ordre des options TCP diffèrent radicalement. - Écart de temps de réponse logistique (Latency Gap).
- Votre VPS est loué à Francfort, et le paramètre
destpointe vers un serveur d'entreprise physiquement situé en Californie. Lorsque la sonde TSPU frappe votre IP, la requête va jusqu'à Francfort (par exemple 40 ms), puis votre serveur relaie la requête à travers l'Atlantique vers la Californie et inversement (+140 ms). Le temps de réponse au paquet de test grimpe à 180 ms. Lors d'une requête directe du censeur vers le site authentique, le temps de réponse est de 100 ms. L'algorithme détecte une anomalie temporelle (anomalie RTT), révélant l'existence d'un segment de proxy caché. - Non-concordance des empreintes de certificats dans la chaîne ALPN.
- Si le domaine de camouflage cible prend en charge les protocoles
h2(HTTP/2) eth3(QUIC), et que la configuration du noyau Xray est compilée avec une limitation forcée àhttp/1.1, la sonde obtient une non-concordance entre le protocole de négociation ALPN et les capacités annoncées du domaine blanc. - Fuite de ports par balayage des services adjacents.
- L'administrateur masque le port 443, mais laisse ouvert le port 22 (SSH) avec la bannière d'accueil standard
OpenSSH_9.6p1 Ubuntu. Le scanner TSPU effectue un balayage des ports voisins : si un serveur Linux standard est détecté sur le nœud, la probabilité qu'un portail public d'Apple ou de Microsoft réside sur le port 443 tombe à zéro. - Synchronisation du RTT et de la localisation du nœud de camouflage cible (dest).
- L'adresse de camouflage est choisie strictement dans les limites du même système autonome (ASN) ou de la même région géographique où se trouve physiquement votre serveur :
- Bash
- Le site cible doit prendre en charge TLS 1.3, le protocole HTTP/2 et renvoyer un jeu identique de suites de chiffrement.
- Paranoïa des paramètres du noyau : camouflage de la pile TCP.
- Dans le fichier
/etc/sysctl.d/99-network-hardening.conf, les paramètres de traitement de la pile réseau sont réécrits pour perturber le profilage des scanners : - Ini, TOML
- Application des directives sans redémarrage :
sysctl --system. - Filtrage des scanners via iptables par liste blanche de ports réseau.
- Toute visibilité de services tiers est supprimée. Le port SSH standard est déplacé vers une plage fermée, et son accès est hermétiquement bloqué pour toutes les adresses externes, à l'exception de votre sous-réseau de confiance ou de votre interface de tunnel de gestion :
- Bash
- Configuration obligatoire du Fallback dans Xray/Sing-box.
- Dans le bloc de configuration
streamSettingspour REALITY, les directives de redirection doivent pointer vers un hôte existant, en traitant de manière totalement transparente toutes les requêtes corrompues : - JSON
- Le paramètre
xver: 0exclut la transmission des en-têtes du protocole PROXY si le serveur de camouflage cible ne s'attend pas à les recevoir, empêchant ainsi une réinitialisation instantanée de la session avec l'erreurBad Request.
Faille architecturale : pourquoi un REALITY classique échoue
La technologie REALity a été conçue comme un bouclier parfait : si la connexion entrante ne contient pas la bonne clé de chiffrement d'autorisation (Short ID / Public Key), le serveur redirige le flux d'octets brut vers un véritable site légitime (dest).
Mais les administrateurs commettent trois erreurs critiques dans le code de configuration :
Protocole de défense technique : défense périmétrique totale
Pour réduire à néant les chances de succès du sondage actif, le nœud doit être indiscernable d'un serveur web de référence, tant au niveau de la couche application (TLS) qu'au niveau des protocoles de transport du noyau (Couche 4).
# Vérification du temps de réponse vers le serveur de camouflage depuis l'hôte
# La valeur RTT ne doit pas dépasser 3-5 ms
ping -c 4 target-server.com
traceroute target-server.com
# Protection contre le SYN flood et le sondage par handshakes incomplets
net.ipv4.tcp_syncookies = 1
net.ipv4.tcp_synack_retries = 2
net.ipv4.tcp_max_syn_backlog = 4096

# Interdiction de la fuite d'horodatages et désactivation du routage par la source
net.ipv4.tcp_timestamps = 1
net.ipv4.conf.all.accept_source_route = 0
net.ipv4.conf.default.accept_source_route = 0

# Ignorer les fausses erreurs ICMP
net.ipv4.icmp_echo_ignore_broadcasts = 1
net.ipv4.icmp_ignore_bogus_error_responses = 1

# Alignement du TCP Window Scaling sur le profil des grands CDN
net.ipv4.tcp_window_scaling = 1
net.ipv4.tcp_rmem = 4096 87380 6291456
net.ipv4.tcp_wmem = 4096 16384 4194304
# Suppression des paquets illégitimes aux combinaisons de drapeaux anormales
iptables -A INPUT -p tcp --tcp-flags ALL NONE -j DROP
iptables -A INPUT -p tcp --tcp-flags ALL ALL -j DROP
iptables -A INPUT -p tcp --tcp-flags SYN,FIN SYN,FIN -j DROP
iptables -A INPUT -p tcp --tcp-flags SYN,RST SYN,RST -j DROP

# Protection contre le sondage par MSS à taille nulle
iptables -A INPUT -p tcp -m tcpmss --mss 1:500 -j DROP

# Accès SSH autorisé exclusivement depuis l'interface VPN interne wg0
iptables -A INPUT -i eth0 -p tcp --dport 22 -j DROP
iptables -A INPUT -i wg0 -p tcp --dport 22 -j ACCEPT
"realitySettings": {
  "show": false,
  "dest": "cdn-edge-node.net:443",
  "xver": 0,
  "serverNames": [
    "cdn-edge-node.net"
  ],
  "privateKey": "VOTRE_CLE_PRIVEE_DE_GENERATION",
  "shortIds": [
    "a1b2c3d4",
    "e5f60718"
  ]
}
La lutte contre la censure réseau a cessé depuis longtemps d'être une simple compétition d'algorithmes de chiffrement. La cryptographie des tunnels est irréprochable : les mathématiques ne peuvent pas être craquées à la volée par force brute. La guerre s'est déplacée sur le terrain des micro-comportements, des timings et de la physique de propagation des signaux. Votre serveur reste en vie tant qu'il réagit au monde exactement de la même manière que le grand centre de données du coin de la rue. Montrez la moindre individualité dans vos réponses aux provocations des sondes — et votre couloir privé s'effondrera jusqu'au prochain changement d'adresse.