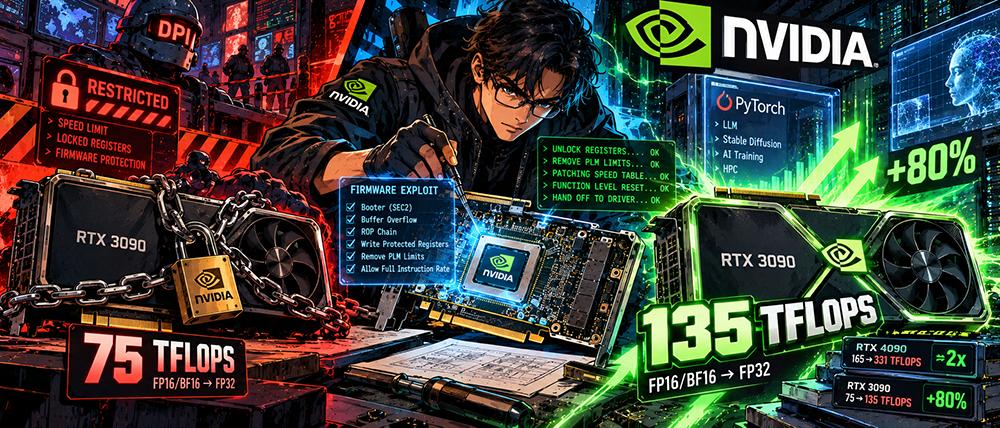
Imaginez que vous ayez acheté une voiture puissante. Un moteur énorme, une bonne transmission, le plein d'essence. Vous enfoncez la pédale, la voiture accélère, mais à un moment donné, l'électronique vous dit :
« Arrête. Tu ne peux pas aller plus vite. »
Non pas que le moteur en soit incapable. Non pas qu'il ait surchauffé. C'est simplement qu'il y a un limiteur quelque part à l'intérieur du calculateur.
Et maintenant, imaginez qu'après quelques années, quelqu'un réussisse à accéder à ce bloc, à modifier quelques paramètres sécurisés et découvre que la voiture pouvait en réalité rouler beaucoup plus vite depuis le début.
C'est à peu près ce qui se passe actuellement avec certaines cartes graphiques NVIDIA.
Des chercheurs du projet gpu-unlock sont parvenus à s'introduire dans la partie sécurisée de la chaîne de démarrage des GPU de la famille Ampere et ont appris à modifier les registres internes qui contrôlent la vitesse d'exécution de certaines instructions de calcul.
Sur la RTX 3090 et les cartes apparentées, le gain sur certains calculs matriciels atteint des dizaines de pourcents. Sur la RTX 4090, dans le cadre d'un projet distinct, certaines opérations Tensor FP16/BF16 ont carrément affiché un débit d'instructions multiplié par près de deux.
Et le plus intéressant dans tout ça :
ce n'est pas de l'overclocking classique.
La fréquence du cœur n'a pas été poussée à l'extrême. La tension n'a pas été gavée. Le pilote standard de NVIDIA a continué à fonctionner normalement après la procédure.
Les chercheurs ont simplement trouvé une porte qu'il était auparavant impossible d'ouvrir.
Si vous avez déjà couru acheter une RTX 3090
Arrêtez-vous.
Si vous vous dites que Cyberpunk va soudainement gagner +80 % de FPS, vous pouvez fermer cet article et vaquer à vos occupations.
Ce ne sera pas le cas.
La RTX 3090 n'est pas devenue 80 % plus rapide dans toutes les tâches. Les jeux vidéo ne se voient pas soudainement attribuer une deuxième carte graphique gratuite. La bande passante mémoire n'a pas doublé.
C'est un mécanisme très spécifique qui a été déverrouillé, lié avant tout à la vitesse d'exécution de certaines instructions Tensor Core FP16/BF16 avec accumulation FP32.
Par conséquent, les applications réelles réagissent de manière très variable.
Le pré-remplissage des LLM (LLM prefill) et les calculs matriciels lourds peuvent s'accélérer de manière notable. Dans les résultats publiés pour Ampere, le gain sur le pré-remplissage des LLM se situe approximativement entre 14 % et 36 %.
En revanche, le décodage des LLM (LLM decode) se heurte souvent aux limites de la mémoire, il ne faut donc pas s'attendre à des miracles de ce côté-là.
Si la réponse « la carte graphique est devenue plus la rapide » vous suffit, la voilà.
La suite va se compliquer.
Nous allons parler de SEC2, de Booter, de ROP, de PLM et de registres sécurisés.
Arrivés à ce stade, les gens normaux s'en vont généralement.
Pour une raison mystérieuse, les ingénieurs, eux, continuent de lire.
Bien. On ferme la porte
À l'intérieur d'un GPU NVIDIA, il n'y a pas seulement un gigantesque processeur de calcul.
On y trouve sa propre chaîne de démarrage sécurisé (secure boot), des microcontrôleurs, un micrologiciel (firmware) protégé et des niveaux de privilèges distincts.
L'un des acteurs de ce processus se nomme SEC2 (Security Engine 2).
Au démarrage du GPU, il exécute le Booter signé par NVIDIA. Celui-ci participe à la vérification, au déchiffrement et au lancement des composants suivants du micrologiciel.
C'est en quelque sorte un agent de sécurité retranché au cœur même de la carte graphique.
Et c'est précisément cet agent de sécurité qui présentait une faille.
Dans le Booter utilisé, les chercheurs ont découvert un classique dépassement de tampon (buffer overflow), permettant de corrompre la pile (stack).
Un tampon saturé ne donne pas le contrôle total à lui seul. Mais c'est là que commence le bon vieux art de l'exploitation de la mémoire.
Les chercheurs ont construit une chaîne ROP (Return-Oriented Programming).
Plutôt que de charger leur propre code non signé, ils contraignent le processeur à exécuter séquentiellement des fragments existants d'un micrologiciel légitime et signé par NVIDIA.
Le résultat prend la forme d'une construction presque ironiquement élégante :
le micrologiciel sécurisé exécute lui-même les actions que la sécurité était censée interdire.
Et qu'est-ce qui était verrouillé exactement ?
C'est là que l'histoire devient particulièrement intéressante.
Il existe dans le GPU des registres SM Speed Select, qui déterminent le rythme d'exécution de diverses instructions de calcul.
Pour une partie de ces opérations, la carte fonctionnait en deçà de sa vitesse maximale disponible.
Le problème pour le chercheur est évident : il est impossible de simplement prendre un pilote Linux et d'écrire de nouvelles valeurs dans ces registres.
Toute tentative d'écriture est ignorée.
Parce qu'un autre verrou se dresse devant eux : le Privilege Level Mask (PLM).
Un hôte standard n'a pas le droit d'y toucher.
En revanche, le micrologiciel signé, qui s'exécute dans le contexte sécurisé du SEC2, dispose quant à lui des privilèges nécessaires.
Et c'est précisément là qu'intervient l'utilité de la vulnérabilité du Booter.
La chaîne ROP est employée pour modifier le PLM sécurisé. Une fois cette étape franchie, les registres Speed Select, jusque-là inaccessibles, deviennent inscriptibles.
Ensuite, le module applique les valeurs de vitesse maximale, effectue une réinitialisation au niveau des fonctions (Function Level Reset) et...
disparaît de la scène.
À ce stade, le pilote NVIDIA classique et non modifié se charge à son tour.
Il détecte la carte graphique.
CUDA fonctionne.
Et l'état modifié des registres est conservé.
Aucun « pilote magique » résidant en permanence en arrière-plan pour tromper le système à chaque seconde n'est requis pour maintenir l'effet.
Le limiteur est déjà levé.
Et en pratique, ça donne quoi en chiffres ?
C'est là que TikTok s'arrête et que les mesures sérieuses commencent.
Pour la famille RTX 30, les tests utilisateurs publiés affichent des résultats variables selon le modèle et la limite de puissance (power limit).
La RTX 3090 affiche environ +25-67 % en BF16 GEMM dans les rapports publiés.
La RTX 3090 Ti atteint jusqu'à +68-80 %.
La RTX 3080 tourne autour de +70 %.
L'histoire d'un gain de performance massif n'est donc pas une pure invention.
Mais en faire un titre racoleur du genre « NVIDIA cachait 80 % de la puissance de la RTX 3090 » serait erroné.
Ce serait un mensonge.
La restriction concerne des catégories d'instructions bien précises, et l'accélération finale d'un programme dépend de ce que ce dernier exécute concrètement.
Et c'est là qu'entre en scène la RTX 4090.
Une branche distincte de la recherche s'est attaquée à l'architecture Ada.
Dans les tests menés sur la RTX 4090, les performances FP16 avec accumulation FP32 sont passées d'environ 165,6 à 331,6 TFLOPS.
Pour le BF16/FP32, on passe d'environ 165,5 à 330,6 TFLOPS.
Soit quasiment le double exact.
Par la suite, une exécution indépendante a obtenu un résultat similaire : environ 160 → 320 TFLOPS.
En revanche, les instructions INT8 et le code scalaire FP32 classique n'ont pratiquement pas bougé.
Cette dernière phrase revêt une importance capitale.
Elle démontre parfaitement que les chercheurs n'ont pas découvert un bouton magique intitulé « RENDRE LA CARTE GRAPHIQUE DEUX FOIS PLUS RAPIDE ».
Ils ont mis au jour un limiteur matériel spécifique ciblant des voies de calcul bien précises.
C'est là que les choses deviennent vraiment fascinantes
Cette affaire ne concerne pas du tout l'optimisation gratuite ou l'overclocking des cartes RTX.
Elle illustre la frontière subtile entre le matériel (hardware) et la politique logicielle.
Nous avons l'habitude de considérer les caractéristiques d'un processeur ou d'une carte graphique comme des propriétés physiques immuables de l'appareil.
Tant de cœurs.
Telle quantité de mémoire.
Tant de TFLOPS.
Point final.
Mais un accélérateur moderne a cessé depuis longtemps d'être un simple morceau de silicium.
C'est du silicium combiné à du microcode, un micrologiciel (firmware), une configuration par fusibles (fuse configuration), des tables de capacités, des registres sécurisés, un pilote et la stratégie commerciale du fabricant.
Et parfois, entre les affirmations :
« le matériel ne peut pas »
et
« le matériel n'y a pas été autorisé »
il n'y a que quelques bits de différence.
Dans le cas de gpu-unlock, les chercheurs n'ont pas modifié physiquement la RTX 3090 au fer à souder.
Ils ont redéfini les règles selon lesquelles le matériel existant s'autorisait à exploiter ses propres unités de calcul.
Et ils ont pu contourner ces règles grâce à une faille nichée dans la chaîne de démarrage sécurisée.
C'est pourquoi, à mes yeux, il s'agit avant tout d'une histoire de cybersécurité.
Une protection qui ne protège pas que vous
Le Secure Boot est généralement expliqué de manière simple :
il protège l'appareil contre l'exécution de codes malveillants ou non autorisés.
C'est exact.
Mais dans le même temps, cet environnement informatique de confiance protège également la politique du fabricant contre le propriétaire de l'appareil.
Tant que la chaîne de confiance reste intacte, certains paramètres matériels résident littéralement sur votre bureau, mais il vous est impossible de les modifier.
Vous êtes propriétaire de la carte graphique.
Mais pas de toutes les décisions prises par cette même carte.
Et il suffit d'une seule faille dans un composant de confiance pour que cette frontière se déplace soudainement.
Dans le cas présent, cette faille prenait la forme du Booter.
En obtenant la capacité d'agir au sein d'un contexte privilégié, les chercheurs n'ont pas découvert de « Tensor Cores secrets supplémentaires ».
Aucun cœur caché n'est sorti de nulle part.
Ils ont simplement accédé à des fonctionnalités qui étaient déjà gravées dans le silicium.
Et maintenant, quelle est la suite ?
Le plus passionnant aujourd'hui ne concerne même plus la série 3090.
La gamme RTX 30 est depuis longtemps devenue la coqueluche des serveurs d'IA domestiques, précisément en raison de son rapport prix-performance, des 24 Go de mémoire de la 3090 et de l'abondance de cartes d'occasion.
Si de futurs tests confirment la stabilité, la compatibilité et des gains réels sur les LLM, la diffusion, FlashAttention et d'autres charges de travail intensives en matrices, les anciennes cartes Ampere pourraient bien connaître une seconde jeunesse inattendue.
Mais pour l'instant, il ne s'agit que d'un projet de recherche.
Les cartes diffèrent, tout comme les micrologiciels, les limites de puissance et les charges de travail. On ne peut pas déduire automatiquement d'un test réussi qu'une RTX lambda se transformera demain en accélérateur professionnel.
Et il est vivement déconseillé de transformer une carte graphique de travail hors de prix en cobaye de laboratoire sous prétexte qu'un utilisateur sur Reddit a écrit « +80 % ».
Luttons d'abord pour que ce rôle de cobaye revienne à ceux qui savent lire les journaux du noyau (kernel logs).
Le pont de verre
Cette histoire comporte un magnifique paradoxe.
Des ingénieurs ont bâti au fil des ans des murailles de confiance de plus en plus complexes à l'intérieur des GPU : micrologiciels signés, zones mémoire protégées, masques de privilèges, processeurs de sécurité.
Et les chercheurs n'ont pas eu besoin de briser le mur.
Ils ont trouvé une erreur chez le gardien.
Le gardien a ouvert la porte de service.
Derrière la porte se trouvait un interrupteur.
Et il est apparu clairement qu'une partie de la puissance de cette immense machine de calcul ne se trouvait pas confinée derrière une limite physique du silicium.
Elle était simplement cachée derrière un mot :
« interdit ».
Parfois, un seul bit sépare « l'impossible » du « déverrouillé ».
Accompagné d'une personne curieuse de savoir pourquoi ce bit existait en premier lieu.