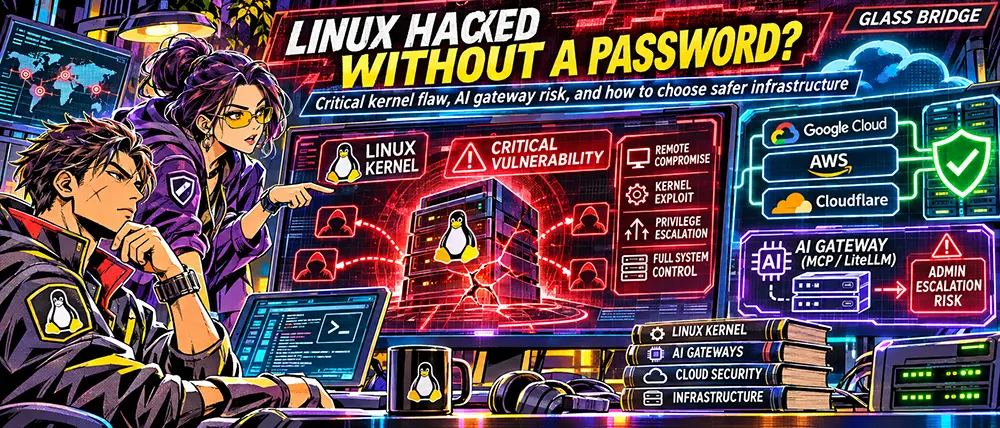
Une faille critique sous Linux a démontré qu'un mot de passe robuste ne suffit pas toujours à sauver un serveur. Analyse de la situation, des risques encourus par les systèmes d'IA et de la fiabilité réelle de Google Cloud, Amazon AWS et Cloudflare.
En octobre 2026, des experts ont découvert une faille redoutable dans le noyau Linux. La vulnérabilité CVE-2026-98432 s'est vu attribuer un score de 9,8 sur 10.
Des chercheurs ont démontré qu'il était possible de prendre le contrôle complet d'un serveur à distance. Sans mot de passe, sans authentification et sans la moindre action de la part du propriétaire.
Pour y parvenir, sous certaines conditions, il suffit d'une connexion réseau spécialement forgée.
Comment pirater un serveur sans mot de passe ?
Chaque fois qu'un utilisateur ouvre un site web ou se connecte à un service réseau, le serveur traite les connexions entrantes.
Une erreur de gestion de la mémoire a été découverte dans Linux lors du traitement des requêtes TCP. Dans des circonstances précises, le système pouvait libérer une zone mémoire encore utilisée par un autre processus de traitement de connexion.
Ce type de faille est appelé use-after-free (utilisation de mémoire libérée).
Les conséquences peuvent aller du plantage du serveur à l'exécution de code arbitraire.
Le 27 octobre, les chercheurs d'Anthropic ont annoncé la création d'un exploit permettant d'obtenir les privilèges root sur un serveur Linux doté d'un service MPTCP actif.
Le niveau root confère un contrôle administratif quasi total sur le système d'exploitation.
Important : les chercheurs ont réussi cette attaque dans des conditions bien précises. Cela ne signifie pas que n'importe quel serveur Linux peut être compromis d'un simple paquet réseau.
Cependant, l'erreur en question affecte le traitement TCP standard, et pas seulement MPTCP. Ce code vulnérable était présent dans Linux depuis la version 4.4.
Un motif d'inquiétude supplémentaire réside dans le fait que Go, à partir de la version 1.24, peut activer automatiquement MPTCP pour les sockets d'écoute sous Linux. L'administrateur pouvait donc ignorer totalement que son application utilisait ce mécanisme.
Pourquoi cela concerne-t-il les VPN ?
La plupart des serveurs VPN fonctionnent sous Linux. Le chiffrement moderne protège les données en transit, mais ne corrige pas les failles du système d'exploitation.
Si un attaquant obtient les privilèges root directement sur le serveur, il peut potentiellement accéder aux configurations, aux clés et aux données accessibles à ce système.
Par conséquent, la fiabilité d'un VPN dépend non seulement du protocole choisi, mais aussi de la sécurité de l'infrastructure sous-jacente.
Autre menace : quand l'utilisateur d'une IA devient administrateur
À la même période, des informations ont été publiées concernant la vulnérabilité CVE-2026-114612 dans LiteLLM, une passerelle logicielle permettant d'interagir avec divers réseaux de neurones.
Dans les versions vulnérables, un même système cryptographique était employé pour protéger les secrets et vérifier les jetons d'authentification.
Sous certaines conditions, un utilisateur disposant de droits internes restreints pouvait falsifier une session administrative et obtenir la capacité d'exécuter des commandes sur le serveur via le protocole MCP.
Il ne s'agit pas d'un piratage massif des utilisateurs de ChatGPT ou Claude, mais bien d'un logiciel serveur spécifique nécessitant des privilèges initiaux particuliers.
La conclusion s'impose toutefois : même un système d'exploitation sécurisé ne sauvera pas une infrastructure si l'application gère mal le cloisonnement des droits d'accès.
Google Cloud, Amazon ou Microsoft : à qui confier son serveur ?
Après de tels incidents, une question légitime se pose : où héberger son site web, son VPN ou son service d'IA pour garantir une protection maximale ?
Google Cloud s'impose comme l'une des options les plus solides.
Google dispose d'une infrastructure réseau mondiale et Cloud Armor assure la défense contre diverses formes d'attaques DDoS. Les mécanismes de sécurité réseau de base fonctionnent de manière automatisée, tandis que les fonctionnalités avancées permettent de contrer des attaques plus sophistiquées.
Amazon AWS constitue un concurrent tout aussi sérieux.
AWS Shield Standard est inclus par défaut pour les clients Amazon et protège contre les attaques DDoS réseau courantes. Des outils avancés, tels que Shield Advanced et AWS WAF, sont également proposés pour répondre à des besoins plus spécifiques.
Un troisième acteur majeur se distingue : Microsoft Azure, qui propose ses propres mécanismes de sécurité réseau, de surveillance et d'atténuation des attaques DDoS.
Il est impossible de désigner un vainqueur absolu. Chaque fournisseur possède ses points forts, et la résilience réelle dépend de l'architecture et des configurations de chaque projet.
Pour un VPN, la sécurité et la puissance des serveurs ne font pas tout : la latence, la disponibilité des adresses IP, le coût du trafic sortant et la capacité à basculer rapidement vers un nœud de secours sont tout aussi cruciaux.
Et Cloudflare dans tout ça ?
Cloudflare mérite une attention particulière.
Pour les sites web classiques, son système de proxy permet de filtrer les requêtes malveillantes, de contrer les attaques DDoS et de masquer l'adresse IP d'origine du serveur, à condition que l'infrastructure soit correctement configurée.
Néanmoins, la protection web standard de Cloudflare n'implique pas une sécurisation automatique des protocoles VPN personnalisés.
Il existe bien des services spécialisés pour certains flux TCP/UDP, tels que Cloudflare Spectrum, mais leurs fonctionnalités et leur disponibilité dépendent de l'abonnement et du protocole utilisé.
Pourquoi même Google Cloud ne garantit-il pas une protection contre cette faille Linux ?
C'est ici que se situe la frontière fondamentale.
Une attaque DDoS et l'exploitation d'une faille du noyau relèvent de menaces totalement différentes.
Lors d'un DDoS, l'attaquant cherche à saturer le serveur en envoyant un volume massif de requêtes. Les systèmes de protection réseau peuvent détecter ce trafic et appliquer des restrictions.
À l'inverse, l'exploitation de la vulnérabilité CVE-2026-98432 peut s'avérer efficace avec un volume de trafic réseau spécialement conçu relativement faible.
Même si un serveur virtuel est hébergé sur Google Cloud ou AWS, son propre système d'exploitation doit impérativement être mis à jour.
Le fournisseur cloud protège son infrastructure globale et fournit des outils de sécurité, mais l'administrateur d'une machine virtuelle classique reste seul responsable de l'état du système Linux qui y est installé.
Que doivent faire les administrateurs de serveurs ?
Première étape : vérifier la version du noyau installé à l'aide de la commande uname -r et la croiser avec le bulletin de sécurité de sa distribution.
Deuxième étape : vérifier l'état de MPTCP via la commande sysctl net.mptcp.enabled.
Troisième étape : installer les correctifs du noyau et redémarrer le serveur. Une désactivation temporaire de MPTCP peut atténuer certains risques, mais ne résout pas la faille sous-jacente.
Quatrième étape : fermer les ports publics inutiles, restreindre l'accès administratif, configurer la surveillance et mettre en place des sauvegardes régulières.
Enfin, prévoir un serveur de secours chez le même fournisseur ou chez un concurrent. La panne d'un nœud ne doit pas paralyser l'ensemble du service.
Alors, quels sont les meilleurs serveurs ?
S'il s'agit d'une infrastructure cloud d'envergure, Google Cloud, Amazon AWS et Microsoft Azure figurent légitimement parmi les principaux candidats.
Pour les projets orientés VPN et services réseau, Google Cloud constitue une excellente base, AWS une alternative de premier plan, et Cloudflare une couche de protection supplémentaire pour les sites web.
Cependant, le meilleur serveur n'est pas nécessairement le plus cher, ni celui de la plus grande entreprise.
Il s'agit d'un serveur accessible pour vos utilisateurs, mis à jour en temps opportun, protégé contre les attaques réseau, doté de redondance et permettant un rétablissement rapide après un incident.
Les vulnérabilités de Linux et de LiteLLM l'ont démontré avec éclat : même l'infrastructure la plus puissante reste vulnérable si l'on néglige ne serait-ce qu'un seul de ses niveaux de sécurité.
Glass Bridge | 4 novembre 2026
Sources : Linux Kernel CNA, Akamai Security Intelligence Group, AWS Security Bulletin 2026-160, GitHub Security Advisory GHSA-7hp6-4w63-5g45, documentation Google Cloud Armor, AWS Shield, Microsoft Azure et Cloudflare.