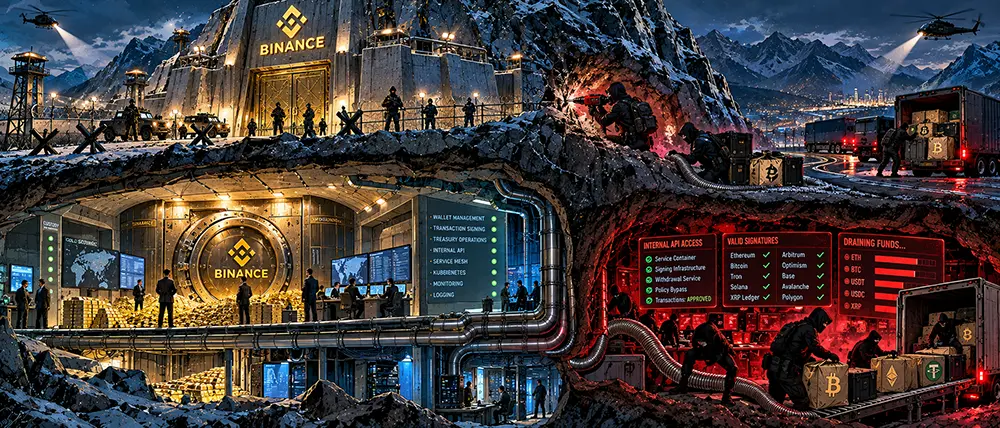
Представь швейцарский банк, вырубленный прямо в скале.
На въезде стоят противотанковые ежи. Ворота сделаны из метрового титана. Внутри датчики движения, биометрия, вооружённая охрана и сейф, который невозможно открыть одним ключом. Банк годами показывает эту крепость в рекламных роликах, чтобы вкладчики спокойно спали по ночам.
Но банк должен работать.
Поэтому сбоку в скале существует маленькая техническая дверь. Через неё проходят инженеры, курьеры, бухгалтерия, сервисные команды и тысячи внутренних распоряжений: перевести деньги, подтвердить платёж, обновить баланс, открыть шлюз.
И однажды ночью нападающие даже не подходят к титановым воротам.
Они получают доступ к служебному коридору.
А потом происходит самое страшное.
Сейф не взламывают.
Сейф получает правильно оформленное распоряжение и сам отдаёт деньги.
Именно поэтому произошедшее 29 октября 2026 года с Binance намного интереснее очередной истории про «хакеров, укравших криптовалюту».
По оценке самой Binance, масштаб инцидента составил около $6,3 млрд. Компания сообщила, что примерно $3 млрд удалось заморозить, а потери будут покрыты из SAFU и собственных средств. Первоначальное расследование Binance указывает на возможную компрометацию ноутбука DevOps-инженера, после которой атакующий получил доступ к service container и смог отправлять несанкционированные запросы на вывод. При этом Binance отдельно подчёркивает: доказательств утечки приватных ключей пока не обнаружено.
Официальное сообщение Binance о взломе
И вот последняя фраза намного страшнее первых.
Потому что если приватные ключи действительно не были украдены, возникает другой вопрос:
кто тогда подписал транзакции?
Для тех, кому достаточно понять, что случилось
Представьте электронную подпись директора компании.
Вор не украл саму подпись и не научился её подделывать. Он проник во внутреннюю бухгалтерскую систему и каким-то образом заставил легальный корпоративный механизм подписывать его платёжные поручения.
На выходе банк видит настоящий документ.
Подпись настоящая.
Формат настоящий.
Система говорит: всё нормально.
Только деньги уходят преступнику.
Именно такую картину сейчас показывает блокчейн-форензика.
TRM Labs проследила примерно $6,36 млрд, покинувших связанные с Binance кошельки сразу в десяти блокчейнах. Основная масса активов была перемещена примерно за двадцать минут. Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Optimism, Base, Avalanche, Polygon. Это не один забытый кошелёк и не один странный смарт-контракт.
Chainalysis независимо сообщила Reuters, что к 00:30 GMT её специалисты подтвердили кражу как минимум $5,912 млрд. Причину атаки Chainalysis на тот момент окончательно не подтверждала.
По масштабу это крупнейшее известное криптоограбление в истории. Предыдущий чудовищный рекорд Bybit в феврале 2025 года составлял около $1,5 млрд.
А теперь самое важное.
Bitcoin не взломали. Ethereum не взломали. Криптографию не победили.
Системы получили валидные подписи и выполнили команды.
Если вам достаточно этого объяснения, можете закрывать статью.
Серьёзно.
Идите дальше листать TikTok, смотреть котиков и спорить, куда завтра пойдёт Bitcoin. Для обычного пользователя главный вывод уже прозвучал: крупнейшая криптобиржа мира получила удар примерно на $6,3 млрд, не потому что кто-то математически «сломал блокчейн».
Дальше будет EIP-7702, nonce, signing infrastructure, trust boundaries и очень неприятный вопрос о том, что вообще означает слово «защищённый» в современной распределённой системе.
Инженеры могут остаться.
Часть II. Крепость не взломали. Она открыла ворота сама
Самая интересная улика появилась на Ethereum.
В мае 2025 года вместе с обновлением Pectra Ethereum получил механизм EIP-7702. Он позволяет обычному Externally Owned Account временно приобрести программируемое поведение через делегирование исполнения smart contract.
Сам по себе EIP-7702 не является уязвимостью.
Это штатная функция Ethereum.
Согласно официальной спецификации, authorization содержит, среди прочего, chain ID, адрес делегируемого кода, nonce и криптографическую подпись владельца аккаунта. После корректной авторизации вызовы аккаунта могут исполнять код указанного контракта.
Официальная спецификация Ethereum EIP-7702
И вот здесь начинается красота инженерного кошмара.
По данным TRM Labs, атакующий заранее получил 50 подписанных EIP-7702 authorizations для последовательных nonce Binance hot wallet.
Зачем пятьдесят?
Потому что hot wallet живёт. Он постоянно проводит операции, а его nonce меняется.
Вместо попытки угадать одно состояние атакующий располагал серией заранее подписанных авторизаций. Когда транзакция попала в сеть, одна из них совпала с актуальным nonce.
Этого оказалось достаточно.
В 20:20 UTC кошелёк Binance был делегирован sweeper-контракту, которым управлял оператор атаки.
Через 3 минуты 24 секунды после делегирования из него одной операцией ушли 167 464 ETH и ещё 63 токена, включая примерно 1,615 млрд USDT. Делегирование продолжило действовать, и поступавшие позже средства снова выводились.
Но если бы история закончилась здесь, всё можно было бы списать на специфическую ошибку Ethereum.
Она не закончилась.
Десять блокчейнов ломают простую версию атаки
Почти одновременно деньги начали уходить из кошельков Binance в других сетях.
И там никакого EIP-7702 не было.
Bitcoin использует другую модель.
XRP Ledger другую.
Tron другую.
Solana другую.
Но связанные с Binance кошельки продолжали создавать валидно подписанные транзакции в пользу одного атакующего контура.
TRM поэтому делает крайне важный вывод: наиболее вероятно, что злоумышленник получил возможность заставлять hot-wallet signing infrastructure Binance подписывать выбранные им транзакции сразу для нескольких сетей. Окончательную причину Binance пока не опубликовала.
Вот здесь заканчивается история про «заражённый ноутбук».
Точнее, ноутбук остаётся важным, но меняется его роль.
Компрометация ноутбука DevOps-инженера вполне может объяснить initial access.
Она пока не объясняет другое:
почему компрометация одной рабочей точки позволила добраться до доверенного контура, способного авторизовать вывод миллиардов долларов на множестве блокчейнов?
Это принципиально разные вопросы.
Вход в банк и возможность приказать хранилищу выдать золото не должны быть одним уровнем доступа.
Часть III. Теперь уберите детей от монитора: начинается архитектура
Современная криптобиржа не хранит миллиарды долларов в файле wallet.dat на ноутбуке администратора.
Между пользователем, который нажал кнопку Withdraw, и фактической blockchain transaction существует длинная цепочка доверия.
Frontend принимает запрос.
Identity-система определяет пользователя.
Risk engine оценивает операцию.
Withdrawal service формирует транзакцию.
Policy layer проверяет лимиты, адрес, сеть и контекст.
Signing infrastructure создаёт криптографическую подпись.
Broadcast service отправляет результат в блокчейн.
В нормальной архитектуре компрометация одного элемента этой цепочки не должна автоматически означать компрометацию остальных.
Именно здесь появляется главная инженерная гипотеза этого расследования.
Мы пока не знаем, украли ли атакующие IAM credentials, workload identity, внутренние API-токены, доступ к signing orchestration или скомпрометировали другой компонент control plane. Binance ещё не опубликовала технический post-mortem.
Поэтому утверждать, что «хакеры украли master token Vault», «сломали MPC» или «захватили Kubernetes control plane», сейчас было бы журналистской фантазией.
Но blockchain оставляет нам значительно более твёрдую улику:
кто-то получил валидные подписи Binance для операций, которые Binance выполнять не собиралась.
Причём не в одной сети.
Это уже не гипотеза о вирусе на ноутбуке. Это наблюдаемое следствие работы системы.
Почему MPC и HSM здесь не являются волшебным щитом
После таких атак почти неизбежно появляется вопрос:
«А разве крупные биржи не используют HSM, multisig и MPC?»
Используют сложные системы защиты.
Но здесь находится одна из самых неприятных концептуальных ошибок современной кибербезопасности.
Защита ключа и защита решения подписать транзакцию являются разными задачами.
Можно построить HSM, из которого невозможно физически извлечь private key.
Можно разделить секрет между несколькими MPC-узлами так, чтобы полного ключа вообще никогда не существовало в одном месте.
Можно сделать прекрасную криптографию.
Но если доверенный orchestration layer сообщает этим компонентам:
Эта транзакция разрешена. Подпиши.
и политика проверки считает запрос легитимным, криптографическая система честно выполнит свою работу.
Она не была взломана.
Её использовали правильно для неправильной цели.
Это принципиально другой класс катастрофы.
Zero Trust, который закончился перед дверью подписанта
NIST сформулировал принцип Zero Trust предельно просто: никакому пользователю или ресурсу нельзя автоматически доверять только потому, что он находится «внутри» корпоративной сети или принадлежит организации. Авторизация должна строиться вокруг конкретного пользователя, устройства, ресурса и действия.
NIST SP 800-207: Zero Trust Architecture
Но финансовая инфраструктура требует ещё более жёсткой версии этого принципа.
Недостаточно спросить:
«Имеет ли этот сервис право обращаться к signing system?»
Нужно спрашивать:
«Имеет ли этот сервис право подписать именно эту транзакцию, именно на эту сумму, именно в этой сети, именно на этот адрес, именно сейчас и именно после такой последовательности событий?»
Это уже не authentication.
Это semantic authorization.
И именно здесь, судя по наблюдаемому результату атаки, находится главный урок Binance.
Пятьдесят подписей, которые должны были зажечь весь ЦОД красным
Самая тревожная деталь расследования TRM даже не $6,3 млрд.
Это пятьдесят заранее подготовленных EIP-7702 authorizations.
Для обычного пользовательского кошелька EIP-7702 может быть полезным инструментом account abstraction.
Для treasury/hot-wallet инфраструктуры биржи неожиданная серия подобных authorizations должна выглядеть примерно как сотрудник банка, который в три часа ночи приносит пятьдесят заранее подписанных приказов:
«Если сейф сейчас находится в состоянии №18 914 775 - передать управление этому человеку. Если уже №18 914 776 - использовать следующий документ...»
Это не обычная транзакция.
Это изменение модели управления аккаунтом.
TRM прямо рекомендует treasury-командам мониторить EIP-7702 delegation, запрещать такие authorizations политикой, если они не ожидаются, считать серию authorizations для диапазона nonce индикатором компрометации и разделять signing infrastructure и approval paths по сетям и уровням кошельков.
Вот это уже не теория.
Это рекомендации forensic-команды после крупнейшего криптоограбления в истории.
Где на самом деле сломалась безопасность
На мой взгляд, главный урок Binance не в том, что «нельзя доверять сотрудникам», «нельзя использовать hot wallets» или «EIP-7702 опасен».
Это слишком простые выводы.
Сломалась сама модель транзитивного доверия.
Если workstation доверяет service container, container доверяет withdrawal service, withdrawal service доверяет policy engine, а policy engine способен убедить signing infrastructure, что операция легитимна, атакующему необязательно ломать последний бастион.
Ему достаточно захватить участок цепочки, после которого система продолжит доверять сама себе.
В старой модели безопасности защищали ключ.
В новой придётся защищать намерение.
Signing system будущего должна понимать не только:
подпись разрешена
но и:
почему эта операция существует.
Миллиардный вывод не должен становиться допустимым только потому, что запрос пришёл от правильно аутентифицированного сервиса.
Нужны независимые policy domains, жёсткие blast-radius limits, разделение кошельков по сетям и функциям, отдельные approval planes, поведенческий контроль объёмов, transaction simulation, destination policy, независимые circuit breakers и возможность автоматически остановить signing infrastructure при аномальном изменении поведения кошелька.
Главное слово здесь: независимые.
Если один и тот же control plane одновременно формирует транзакцию, подтверждает её допустимость и получает подпись, никакое количество красивых зелёных значков Security Certified не спасает архитектуру от компрометации этого control plane.
Северокорейский след
TRM Labs с высокой уверенностью связывает операцию с TraderTraitor, северокорейским государственным хакерским кластером. Компания указывает на on-chain и off-chain intelligence, предварительную подготовку операции, использование Tornado Cash для финансирования operator wallet, тестирование инфраструктуры перед атакой и заранее полученные подписи.
Это пока атрибуция blockchain intelligence, а не опубликованный окончательный вывод правоохранительных органов по Binance.
Но имя TraderTraitor появилось не вчера.
В феврале 2025 года FBI официально возложило на КНДР ответственность за кражу примерно $1,5 млрд у Bybit и использовало для этой активности именно название TraderTraitor.
FBI: TraderTraitor и взлом Bybit в 2025 году
Если атрибуция Binance подтвердится, перед нами уже не серия случайных криптовалютных ограблений.
Это промышленная модель государственной кибероперации против финансовой инфраструктуры.
Самый неприятный парадокс всей истории
Примерно половину украденного удалось остановить не благодаря блокчейну.
А благодаря централизации.
Tether смог заморозить USDT.
Circle заблокировала USDC.
Ripple заморозила часть RLUSD.
World Liberty Financial заблокировала USD1.
Arbitrum Security Council воспользовался аварийными полномочиями.
По подсчётам TRM на раннем этапе, таким образом удалось остановить около $2,7 млрд, а Binance позднее сообщила примерно о $3 млрд замороженных активов.
И это создаёт великолепный философский парадокс криптовалютного мира.
Централизация создала гигантскую точку концентрации риска.
А когда эта точка рухнула, другая централизация помогла вернуть часть денег.
USDT можно заморозить именно потому, что существует эмитент.
Bitcoin нельзя заморозить именно потому, что такого эмитента нет.
Децентрализация одновременно является защитой и проблемой.
Централизация одновременно является проблемой и аварийным тормозом.
Что будет дальше
После Binance индустрия почти наверняка начнёт пересматривать не столько способы хранения ключей, сколько архитектуру разрешения подписи.
HSM останутся.
MPC останется.
Cold storage останется.
Но самого заявления «private keys не утекли» больше недостаточно.
Потому что крупнейшее криптоограбление может произойти и без необходимости выносить private key из защищённого хранилища.
Следующее поколение финансовой безопасности будет строиться вокруг вопроса:
кто, почему и при каких обстоятельствах способен заставить ключ подписать конкретное действие?
А это означает переход от Key Security к Intent Security.
От защиты секрета к защите решения.
От «доверяем внутреннему сервису» к «не доверяем даже собственному сервису, пока конкретная операция не доказала свою легитимность».
И здесь старый Zero Trust наконец придётся довести до логического конца.
Не доверяй пользователю.
Не доверяй устройству.
Не доверяй сети.
Не доверяй контейнеру.
Не доверяй API.
И самое главное:
не доверяй даже валидной криптографической подписи, пока не понимаешь, почему система решила её создать.
Крепость XXI века
Binance пока продолжает расследование. Полного технического post-mortem нет, поэтому окончательно утверждать конкретный initial-access chain или внутреннюю схему компрометации рано.
Именно поэтому сегодня важно не превращать расследование в конспирологию.
Нам она не нужна.
Факты и без неё выглядят достаточно страшно.
Около $6,3 млрд воздействия.
Десять блокчейнов.
Десятки кошельков.
Валидные подписи.
Пятьдесят заранее подписанных EIP-7702 authorizations.
Примерно двадцать минут основной фазы.
И крупнейшая криптобиржа мира, которая пока не обнаружила доказательств утечки приватных ключей.
Старую банковскую крепость строили вокруг сейфа.
Цифровую крепость построили вокруг криптографического ключа.
Но оказалось, что вор XXI века может вообще не трогать сейф.
Он проникает в диспетчерскую.
Меняет маршрут.
Передаёт правильную команду.
И система сама открывает дверь.
Криптографию не сломали.
Крепость подписала ограбление сама.
Источники и техническая база
Binance: официальный Security Incident Update от 30 октября 2026 года
TRM Labs: полный on-chain разбор атаки на $6,36 млрд
Reuters: оценки Chainalysis и реакция специалистов отрасли
Ethereum Improvement Proposals: официальная спецификация EIP-7702