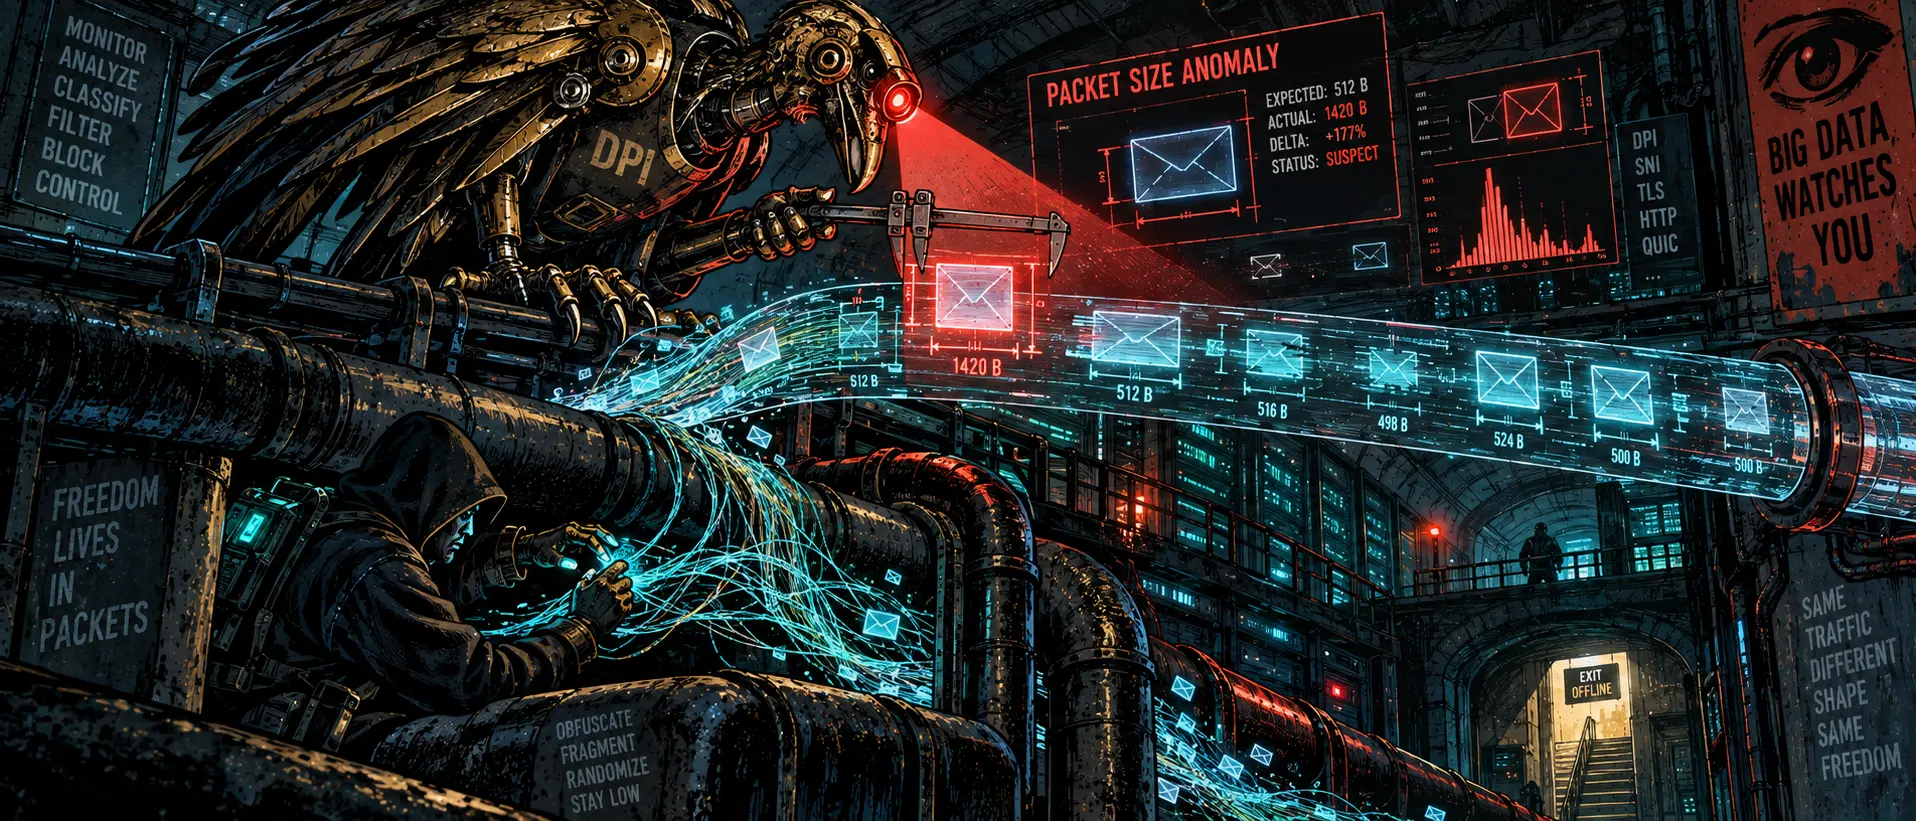
Hier, nous riions de la farce des fuites de bases de données et des amendes ridicules infligées aux e-commerçants. Aujourd'hui, nous revenons au hardcore technique, comme le veut notre calendrier. Parlons de ce dont les ingénieurs réseau et les administrateurs de nœuds discutent en ce moment même dans les chats privés spécialisés : l'analyse comportementale du trafic chiffré (Traffic Fingerprinting), que les TSPU ont commencé à déployer activement sur les dorsales Internet.
Pendant longtemps, on a cru que le protocole VLESS combiné à l'extension Reality constituait une armure absolue. Et pour cause : aucune signature de protocole n'est présente, la poignée de main (handshake) se fait passer pour un certificat TLS légitime d'un site légitime (comme un grand CDN ou un moteur de recherche), et le chiffrement du trafic « à la volée » est impossible.
Mais les régulateurs ont emprunté la voie dont les experts prévenaient déjà il y a un an : s'il est impossible de lire le contenu de la lettre, on peut en mesurer le poids, la fréquence d'envoi et l'épaisseur de l'enveloppe.
Anatomie d'une impasse heuristique : pourquoi Reality se retrouve dans le collimateur
Le DPI moderne n'essaie plus de casser le chiffrement AES ou ChaCha20. Il fonctionne comme un douanier méticuleux qui compare le comportement du flux de données avec le profil de référence de l'hôte sous lequel vous vous camouflez :
Anomalie de la distribution des longueurs de paquets (Packet Length Distribution). Vous avez indiqué le site d'une grande banque ou d'un service cloud comme couverture. Mais un utilisateur réel de la banque se connecte à la page, télécharge un lot d'images de 15 à 50 Ko, des scripts de 120 Ko et fait des pauses. Votre tunnel, en revanche, pousse un flux continu de paquets de la taille maximale du MTU (environ 1 400 à 1 500 octets) parce que vous regardez une vidéo en 4K ou téléchargez une archive. L'algorithme détecte une contradiction : le domaine est bancaire, mais le profil du trafic est celui d'un streaming torrent.
Chronologie des accusés de réception (Analyse ACK/RTT). Le serveur de couverture (Dest Host) se trouve physiquement, par exemple, à Francfort ou à Amsterdam. Lorsque le client effectue la poignée de main TLS, le temps de réponse doit correspondre à la géographie réelle. Si votre VPS est loué à Helsinki et que vous vous camouflez sous un domaine de Singapour, la différence de RTT (Round Trip Time) trahit le proxysation dès l'analyse des dix premiers paquets.
Absence de bruit de fond. Le navigateur d'un utilisateur lambda maintient constamment des dizaines de connexions parallèles : il envoie de la télémétrie, interroge des API, charge des polices. Le tunnel, lui, établit une session unique et monolithique traversée par un flux monotone à haute entropie. C'est une anomalie statistique qui reçoit automatiquement un indice de suspicion élevé.
Pourquoi la configuration classique des tutoriels YouTube commence à dysfonctionner
La plupart des utilisateurs ont configuré leurs serveurs en suivant des manuels standard : ils ont pris le premier domaine tiers venu du top, l'ont entré dans le panneau de contrôle et ont oublié.
Résultat :
L'effet « d'étiquette de voisinage ». Si des clients affluent massivement vers un même domaine blanc populaire avec un volume de trafic qui lui est atypique, le TSPU place temporairement le couple « IP client - IP serveur » en quarantaine pendant 30 à 60 minutes.
Paralysie du multiplexage (Mux). L'activation d'un multiplexage agressif sans réglage adéquat fusionne tout le trafic en un seul pipeline volumineux, ce qui ne fait que simplifier le travail des algorithmes de classification du trafic sur les TSPU.
Réinitialisation des sessions TCP RST. Dès que le compteur d'anomalies dépasse le seuil, le système de filtrage rompt silencieusement la connexion, forçant le client à entrer dans une boucle de reconnexion infinie.
Contre-offensive technique : comment configurer un nœud pour tromper les statistiques
Pour que votre tunnel ne se démarque pas au milieu de centaines de gigaoctets de navigation web classique, les réglages de base de Reality ne suffisent plus. Il faut agir sur la forme même du flux :
Mise en place d'un remplissage dynamique (Padding / Jitter). Les paquets ne doivent pas avoir une longueur fixe. L'utilisation d'extensions qui ajoutent un nombre aléatoire d'octets de remplissage à chaque paquet de données brise les matrices statistiques du DPI. Le trafic devient irrégulier et « bruyant », ce nom empêche les réseaux de neurones du classificateur de déterminer son type réel.
Sélection idéale du SNI selon la géographie et la pile. Le domaine de camouflage doit être hébergé physiquement dans le même centre de données (ou sur le même système autonome ASN) que votre VPS. Le temps de réponse vers le serveur de camouflage et vers votre nœud doit coïncider à la milliseconde près. De plus, le serveur de couverture doit prendre en charge HTTP/2 et TLS 1.3 avec un ensemble de suites cryptographiques (Cipher Suites) identique.
Fragmentation des premiers paquets (TCP Fragment). Le fractionnement artificiel du premier paquet Client Hello en micro-segments oblige le TSPU soit à réassembler le paquet dans un tampon (ce qui surcharge considérablement le matériel des opérateurs à des débits gigabit), soit à le laisser passer sans inspection approfondie.
La guerre des blocages est définitivement passée du stade des « listes noires d'adresses » à une confrontation entre algorithmes de machine learning et camouflage mathématique. Et pour rester connectés, les administrateurs de serveurs doivent apprendre à penser non plus seulement en administrateurs système, mais en spécialistes de l'analyse de signatures réseau.
Mots-clés (SEO) : vless reality blocages tspu, comment le tspu detecte vless, analyse comportementale du trafic dpi, configuration padding vless, fragmentation client hello, pourquoi vless reality ralentit, contournement des blocages de protocoles 2026