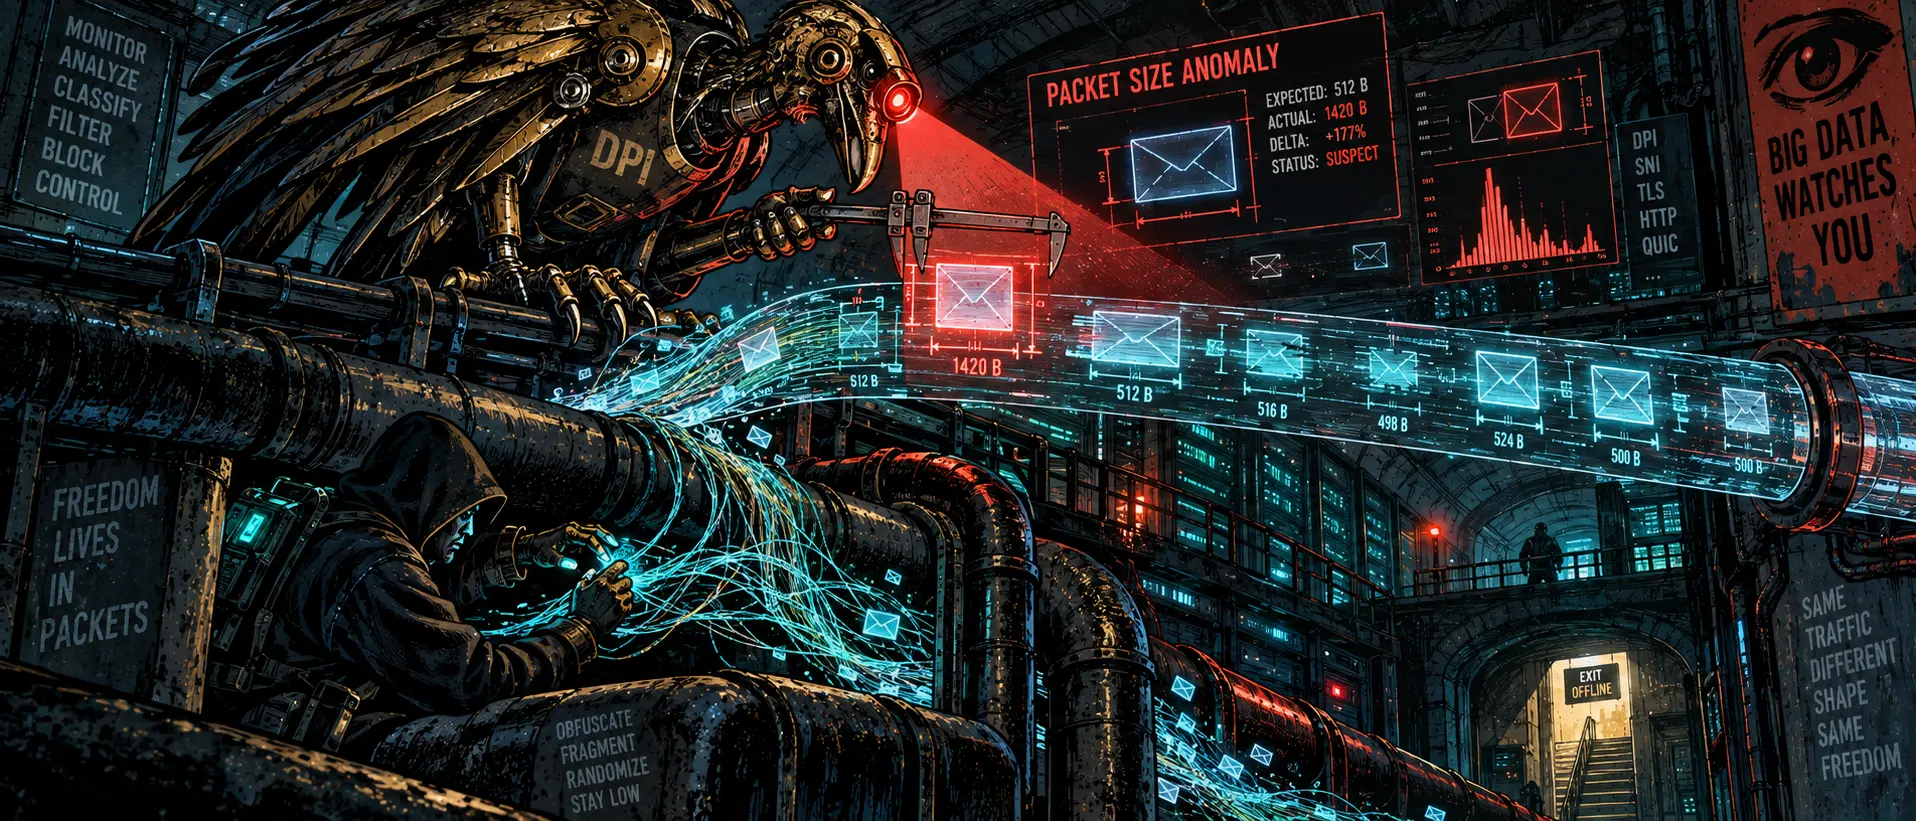
Вчера мы смеялись над фарсом с утечками баз и смехотворными штрафами для ритейлеров. Сегодня возвращаемся к инженерному хардкору, как и положено по нашему графику. Поговорим о том, что прямо сейчас обсуждают в профильных закрытых чатах сетевые инженеры и те, кто держит собственные ноды: поведенческий анализ зашифрованного трафика (Traffic Fingerprinting), который ТСПУ начали активно обкатывать на магистралях.
Долгое время считалось, что протокол VLESS с надстройкой Reality — это абсолютная броня. Действительно: сигнатуры протокола нет, рукопожатие маскируется под легитимный TLS-сертификат белого сайта (например, крупного CDN или поисковика), а расшифровать трафик «на лету» невозможно.
Но регуляторы пошли по пути, о котором эксперты предупреждали еще год назад: если нельзя прочитать текст письма, можно измерить его вес, частоту отправки и толщину конверта.
Анатомия эвристического тупика: почему Reality попадает под прицел
Современный DPI больше не пытается взломать шифр AES или ChaCha20. Он работает как въедливый таможенник, который сверяет поведение потока данных с эталонным профилем хоста, под который вы маскируетесь:
Аномалия распределения длин пакетов (Packet Length Distribution). Вы указали в качестве маскировки сайт крупного банка или облачного хранилища. Но реальный пользователь банка заходит на страницу, загружает пачку картинок по 15–50 КБ, скрипты по 120 КБ и делает паузы. А ваш туннель гонит непрерывный поток пакетов максимального размера MTU (около 1400–1500 байт), потому что вы смотрите 4K-видео или качаете архив. Алгоритм видит несоответствие: домен банковский, а профиль трафика — торрент-стриминг.
Тайминги подтверждений (ACK/RTT Analysis). Сервер прикрытия (Dest Host) физически находится, например, во Франкфурте или Амстердаме. Когда клиент делает TLS-рукопожатие, время отклика должно соответствовать реальной географии. Если ваш VPS арендован в Хельсинки, а маскируетесь вы под домен из Сингапура, разница в RTT (Round Trip Time) выдает проксирование на этапе анализа первых десяти пакетов.
Отсутствие фонового шума. Браузер обычного человека постоянно держит десятки параллельных соединений: шлет телеметрию, опрашивает API, подтягивает шрифты. Туннель поднимает одну монолитную сессию, по которой идет монотонный высокоэнтропийный поток. Это статистическая аномалия, которая автоматически получает повышенный индекс подозрительности.
Почему классический сетап из YouTube-инструкций начинает сбоить
Большинство пользователей подняли свои сервера по стандартным мануалам: взяли первый попавшийся чужой домен из топа, вбили в панель управления и забыли.
Итог:
Эффект «соседской метки». Если на один и тот же популярный белый домен начинают массово ломиться клиенты с нехарактерным для него объемом трафика, ТСПУ временно помещает связку «IP клиента — IP сервера» в карантин на 30–60 минут.
Паралич мультиплексирования (Mux). Включение агрессивного мультиплексирования без должной настройки объединяет весь трафик в один толстый пайплайн, что только упрощает работу алгоритмам классификации трафика на ТСПУ.
Обнуление сессий TCP RST. Как только счетчик аномалий превышает порог, комплекс фильтрации тихо рвет соединение, заставляя клиент уходить в бесконечный реконнект.
Инженерный контрудар: как настроить ноду, чтобы обмануть статистику
Чтобы ваш туннель не выделялся на фоне сотен гигабайт обычного веб-серфинга, базовой настройки Reality уже недостаточно. Приходится работать с формой самого потока:
Внедрение динамического паддинга (Padding / Jitter). Пакеты не должны идти с фиксированной длиной. Использование надстроек, добавляющих случайное количество мусорных байтов к каждому пакету данных, ломает статистические матрицы DPI. Трафик становится неравномерным и «грязным», что мешает нейросетям классификатора определить его реальный тип.
Идеальный подбор SNI по географии и стеку. Домен для маскировки должен физически хоститься в том же дата-центре (или на той же автономной системе ASN), где стоит ваш VPS. Время отклика до сервера маскировки и до вашей ноды должно совпадать с точностью до миллисекунд. Кроме того, сервер прикрытия обязан поддерживать HTTP/2 и TLS 1.3 с идентичным набором шифров (Cipher Suites).
Фрагментация первых пакетов (TCP Fragment). Искусственное дробление первого пакета Client Hello на микросегменты заставляет ТСПУ либо собирать пакет заново в буфере (что создает колоссальную нагрузку на операторское железо при гигабитных скоростях), либо пропускать его без глубокой проверки.
Война блокировок окончательно перешла из плоскости «черных списков адресов» в войну алгоритмов машинного обучения против математической маскировки. И чтобы оставаться на связи, администраторам серверов приходится учиться думать не просто как сисадминам, а как специалистам по анализу сетевых сигнатур.
Ключевые слова (SEO): vless reality блокировки тспу, как тспу определяет vless, поведенческий анализ трафика dpi, настройка padding vless, фрагментация client hello, почему тормозит vless reality, обход блокировок протоколов 2026