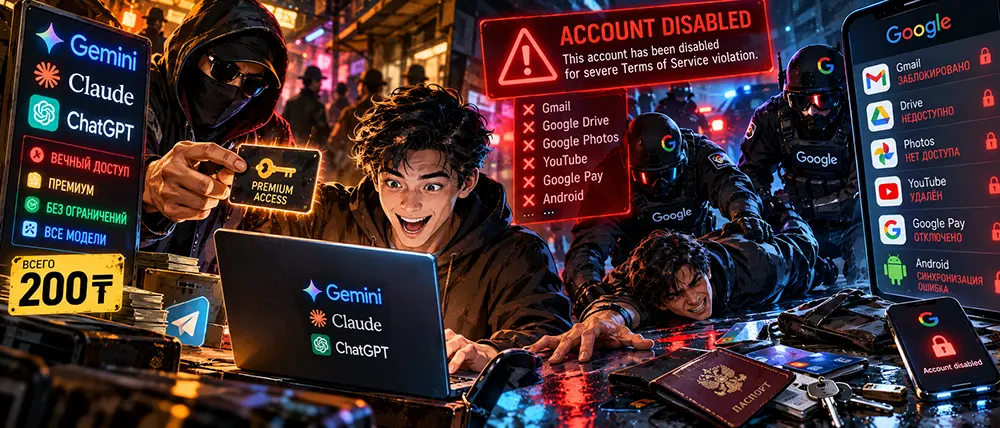
Imaginez un bazar animé. Un personnage louches s'approche de vous, sort un trousseau de clés et chuchote : « Mon frère, regarde : la clé de la suite présidentielle dans un hôtel cinq étoiles. Pour à peine quelques pièces. Vas-y, installe-toi, profite du jacuzzi et du minibar ».
Vous donnez une misère, montez joyeusement à l'étage supérieur, insérez la clé dans la serrure, ouvrez la porte à vol d'oiseau, et à l'intérieur se trouvent déjà vingt inconnus avec des sacs sales. Et exactement à cet instant, le couloir est bloqué par des forces spéciales lourdement armées avec des chiens. On vous plaque au sol, on vous passe les menottes et on confisque tout ce qui se trouvait dans vos poches : votre passeport, votre permis de conduire, les clés de votre propre appartement et vos cartes bancaires. Parce que la chambre appartenait à un syndicat du crime et que vous avez volontairement franchi le périmètre d'intervention.
C'est à peu près ce qui arrive en ce moment à des millions d'utilisateurs qui achètent dans des bots Telegram un « accès permanent » à des modèles avancés comme Gemini ou Claude pour une bouchée de pain. Les gens pensent sincèrement avoir trouvé une faille magique et avoir trompé une entreprise d'un billion de dollars.
En réalité, ils achètent un billet numérique pour l'exécution sommaire de leur compte principal.
Stop. Si vous pensez que l'on peut berner Google pour cinquante centimes et que les codes de secours ne servent qu'aux paranoïaques, vous pouvez fermer cet article et retourner sur Telegram. Continuez à télécharger des scripts depuis des chaînes anonymes.
Mais si votre compte Google a plus de cinq ans, qu'il y est rattaché une messagerie avec vos relevés bancaires, votre Drive professionnel, votre chaîne YouTube et la double authentification de vos bourses crypto, ouvrez les yeux. Nous allons maintenant retirer le vernis et vous montrer comment les systèmes anti-fraude détectent ces stratagèmes et pourquoi la mort du compte devient irréversible.
L'envers de l'arnaque : ce qu'on vous vend sous l'étiquette « jeton »
Aucune licence personnelle légale ne coûte quelques centaines de tenges dans la nature. Les marchands des canaux souterrains utilisent deux méthodes primitives, mais fatales pour l'utilisateur final.
- Le partage multi-sessions (Pass-the-Cookie).
- Les organisateurs enregistrent une ferme de profils dans des régions bénéficiant de campagnes promotionnelles locales (par exemple, des bourses d'études indiennes ou des codes promo étudiants valables un an et demi). Ensuite, les cookies maîtres (
__Secure-1PSID,SAPISID) et les jetons de session Bearer sont extraits du navigateur. Cet ensemble de données est emballé dans une extension Chrome maison ou un script, après quoi la même clé de session est vendue simultanément à des centaines de personnes. - Le détournement parasitaire de session locale.
- Pour connecter un « accès bon marché », le bot demande souvent : « Insérez ce script dans la console du navigateur » ou « Installez notre plugin d'autorisation ». Dès que le script s'exécute, il extrait du stockage local du navigateur vos propres jetons d'autorisation personnels provenant de vos onglets Google ouverts et les envoie au serveur de commandement des attaquants. Vous payez pour livrer volontairement les clés de votre propre maison numérique.
Comment fonctionne l'anti-fraude : pourquoi le bannissement est instantané
Beaucoup croient naïvement que la sécurité des entreprises fonctionne comme un carnet de notes scolaire : on remarque une infraction, on émet un avertissement. Dans l'écosystème Google, la surveillance automatisée est tout autre.
- L'analyse du graphe géo-spatial des sessions.
- Si un même jeton de session cryptographique appelle l'API en l'espace de trente secondes depuis Delhi, puis Almaty, puis Francfort, le modèle heuristique de sécurité déclenche instantanément l'alerte
Concurrent Geographical Anomalies. Aucun être humain ne se déplace physiquement entre les continents à la vitesse de la lumière. - La non-conformité des empreintes de la pile réseau (JA4 et Canvas).
- Chaque appareil réel possède une signature unique : l'ordre des chiffrements TLS, les paramètres de rendu des polices de la carte graphique, la profondeur des couleurs, les empreintes WebGL. Lorsque des centaines de machines clientes totalement différentes, aux profils opposés, se connectent sous le même jeton, l'automatisation ne classifie plus le compte comme utilisateur, mais comme un botnet compromis.
- L'exécution en cascade de l'infrastructure.
- Le système anti-fraude ne perd pas de temps à déterminer qui, dans cette chaîne, est un acheteur honnête et qui est un revendeur. Le profil reçoit le statut Account Disabled for severe Terms of Service violation. Un indicateur de révocation unique s'active sur le serveur et détruit le compte racine de l'utilisateur.
L'effet domino : le prix du fromage bon marché
Perdre l'accès à un chat d'intelligence artificielle n'est qu'un détail. La véritable catastrophe commence dix minutes après le blocage :
- Messagerie Gmail : coupée net. Impossible de récupérer les mots de passe des banques en ligne, des services gouvernementaux, des comptes de courtage, de PayPal ou des réseaux sociaux, car les e-mails de réinitialisation tombent dans un trou noir absolu.
- Sauvegardes et stockage : Google Photos avec dix ans d'archives familiales, les feuilles de calcul professionnelles, les sources privées sur le Drive sont verrouillés sans droit d'exportation.
- Écosystème matériel : les smartphones Android passent en mode d'erreur de synchronisation, bloquant les achats, les mises à jour d'applications et les clés d'authentification à deux facteurs enregistrées dans Google Authenticator.
Impossible d'écrire au support : en cas de violations graves des règles de sécurité, les formulaires de recours sont traités par des robots qui renvoient une réponse type : « La décision est définitive et sans appel ».
Protocole d'hygiène numérique : les règles de préservation du périmètre
Pour éviter d'enterrer le passeport numérique de toute une vie à cause d'une bêtise d'une minute, il suffit de respecter des barrières d'ingénierie fondamentales :
- Isolation complète des environnements (Root Account Isolation).
- Votre profil Google principal, ancien et rattaché à des services critiques, doit exister dans un mode stérile. Aucune autorisation douteuse ne doit y être effectuée, aucun plugin expérimental lancé et aucun jeton tiers connecté.
- Bac à sable pour les tests.
- Si vous devez tester un outil inconnu, une intelligence artificielle ou un script, créez un profil « froid » distinct et isolé dans un conteneur de navigateur séparé (ou sur une machine virtuelle), non lié à votre numéro de téléphone personnel ni à vos principales cartes bancaires.
- Principe de tolérance zéro envers les extensions tierces.
- N'insérez jamais de code JavaScript incompréhensible dans la console développeur (F12) et n'installez pas de fichiers tiers
.crxprovenant de messageries. Toute extension tierce dispose d'un accès complet à l'arbre DOM de la page et peut lire n'importe quel cookie ou jeton à la volée. - Paiement officiel sans intermédiaire.
- Les outils de niveau professionnel s'achètent uniquement directement auprès du fournisseur de services via des passerelles de paiement personnelles et propres. Si le prix semble suspectement bas, votre sécurité personnelle est la monnaie d'échange.
Le fromage gratuit dans le monde numérique n'est pas seulement dans une souricière. Il est posé sur la plaque de déclenchement d'une mine directionnelle. Risquer une décennie de vie numérique pour économiser le prix d'une tasse de café est la pire transaction qu'un être humain puisse faire sur le réseau moderne. L'autonomie et la confidentialité commencent par le respect de son propre périmètre.