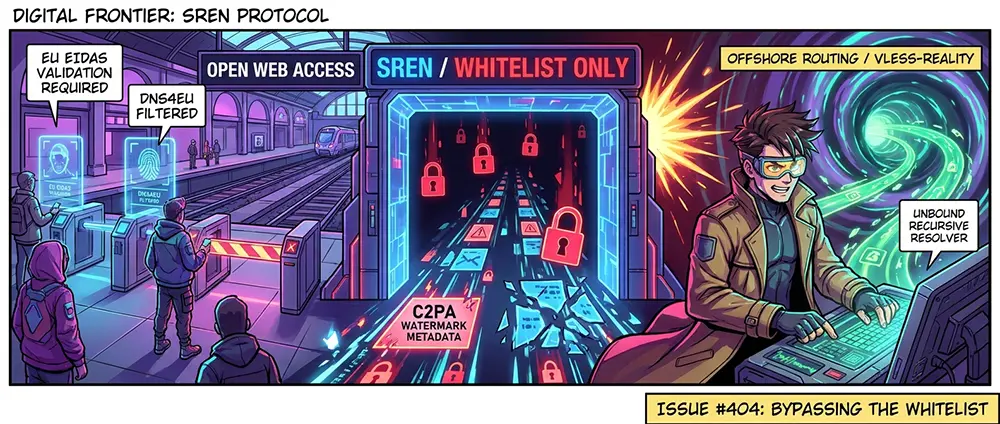
Imaginez la gare centrale d'une grande métropole européenne. Auparavant, n'importe qui pouvait acheter un billet en espèces à un distributeur, baisser sa casquette, monter dans un train et descendre à n'importe quel point du continent. Aucun contrôle, tant que l'on ne fait pas de bruit et que l'on ne trouble pas l'ordre public.
Maintenant, imaginez qu'un point de contrôle biométrique doté d'un tourniquet hydraulique ait été installé à l'entrée du quai. Pour simplement poser le pied sur la plateforme, vous êtes obligé de présenter une identité numérique d'État avec biométrie faciale, de donner vos empreintes digitales et de montrer à l'agent un certificat délivré par une commission accréditée : pourquoi vous voyagez, à qui vous prévoyez de parler et si vos bagages ont été vérifiés par un scanner gouvernemental. Si votre nom ne figure pas sur la liste blanche des passagers de confiance pour cette tranche horaire, le tourniquet ne bougera même pas, et l'agent de service enregistrera poliment la tentative de passage dans la catégorie des menaces potentielles.
C'est précisément ce qui est en train de se produire dans le segment européen du réseau sous les bannières des réglementations SREN (Securing and Regulating the Digital Space) et du cadre normatif de l'EU AI Act. Les fonctionnaires en ont assez de traquer des serveurs individuels, des proxys et du contenu non étiqueté. Au lieu de blocages ciblés, on instaure une présomption de culpabilité de l'hôte : si un service ne possède pas de certificat numérique de fiabilité délivré par le régulateur et n'est pas intégré au système étatique de filtrage DNS, il est déclaré hors la loi au niveau de la couche liaison.
Stop. Si vous croyez encore naïvement que la censure géopolitique ne sévit que dans les dictatures fermées et que le règlement européen relève de la bienveillante protection des enfants et du droit d'auteur, fermez cet article immédiatement. Retournez feuilleter votre fil d'actualité approuvé par le régulateur.
Mais si vous gérez vos propres nœuds dans des centres de données européens, que vous comprenez la mécanique de la résolution forcée DNS4EU, que vous percevez les contours de l'isolation du Splinternet et que vous voulez savoir comment les directives administratives brisent la pile TLS au niveau des opérateurs de télécommunications, bienvenue dans ce vivisectionniste juridico-technique.
La potence architecturale : des listes noires aux listes blanches totales
Le modèle historique de filtrage d'internet reposait sur les listes noires (Blacklisting). L'opérateur recevait un registre d'adresses IP ou de domaines interdits et coupait l'accès à ceux-ci via un DPI ou un TCP Reset. C'était un jeu du chat et de la souris : les administrateurs mettaient en place de nouveaux préfixes BGP, changeaient de CDN, appliquaient REALITY par-dessus des domaines propres et échappaient aux coups en quelques secondes.
La loi française SREN et les initiatives connexes de Bruxelles modifient le paradigme même du routage. Elles introduisent le concept de déréférencement DNS au niveau des résolveurs du premier kilomètre et le passage obligatoire à une architecture de listes blanches (Whitelisting) :
- DNS4EU et la résolution étatique forcée.
- Sous prétexte de cyber-souveraineté, l'UE déploie l'infrastructure centralisée DNS4EU. Selon le plan du régulateur, tous les fournisseurs d'accès à Internet publics et les opérateurs d'entreprise sont tenus de rediriger le trafic DNS vers ces nœuds. Le résolveur ne fonctionne pas en cherchant la zone dans les serveurs racines de l'IANA, mais en consultant la base de données de l'ARCOM et des agences associées. Si le domaine n'a pas réussi la validation de contenu par l'État ou diffuse des générations d'IA non étiquetées sans métadonnées C2PA, le résolveur renvoie
NXDOMAINou redirige le trafic vers une page par défaut127.0.0.1. - Attaque contre les protocoles indépendants de chiffrement DNS (DoH / DoT).
- La loi fait directement pression sur les développeurs de navigateurs (Mozilla, basés sur Chromium). Une exigence est introduite pour bloquer l'accès aux fournisseurs DoH indépendants (Cloudflare
1.1.1.1, Google8.8.8.8, Quad9) s'ils refusent de filtrer les résultats selon les directives nationales. Le trafic DoH vers des points de terminaison non standard commence à être marqué par le DPI des opérateurs comme un flux TCP/UDP anormal sur le port 443 et à être étouffé selon des schémas heuristiques. - Interdiction de l'hébergement anonyme et désanonymisation forcée des VPS.
- Les fournisseurs d'infrastructure européens (Hetzner, OVHcloud, Scaleway) sont tenus de demander un KYC (Know Your Customer) strict avec validation par identifiant bancaire lors de la location de toute puissance de calcul. Monter un nœud personnel sans l'attacher à une identité vérifiée devient une infraction pénale pour l'hébergeur, ce qui évacue les nœuds cryptographiques libres de la juridiction européenne.
Filigranes obligatoires et censure à la volée : les exigences de l'AI Act
Les dispositions de l'EU AI Act qui entrent en vigueur en parallèle créent une barrière technique sans précédent pour tout logiciel traitant ou générant du contenu :
- Injection de balises cryptographiques C2PA.
- Tout serveur web, service de génération d'images, de transcription vocale ou modèle linguistique est tenu d'intégrer des métadonnées immuables dans le manifeste du fichier multimédia. L'absence de signature cryptographique du générateur assimile automatiquement le trafic à de la contrebande. Les passerelles de filtrage de contenu aux frontières des réseaux des opérateurs apprennent à analyser la structure des en-têtes de fichiers (JPEG XL, WebP, MP4, flux bruts) et à interrompre les sessions dès qu'un média synthétique non étiqueté est détecté.
- Responsabilité des nœuds proxy pour le trafic de transit.
- Le propriétaire d'un serveur loué avec VPN/VLESS est juridiquement assimilé à un opérateur de livraison de contenu si une requête vers des ressources reconnues comme destructrices ou enfreignant le droit d'auteur est enregistrée via son adresse IP. L'ère du « j'ai simplement loué un serveur et j'y tiens un tunnel pour des besoins personnels » s'achève : l'hébergeur est tenu de fournir le journal d'attribution des ports à la première demande du régulateur, et ce sans ordonnance judiciaire.
Protocole de défense technique : survivre à l'ère du Splinternet
Quand le régulateur prend le contrôle des dorsales nationales et des DNS, s'en remettre aux fichiers de configuration standard du navigateur devient une erreur fatale. Le périmètre exige une isolation stricte vis-à-vis de l'infrastructure des opérateurs de télécommunications locaux.
- Abandon total de l'utilisation des serveurs DNS système et des opérateurs.
- L'ensemble du réseau local est basculé sur un résolveur récursif local (par exemple, l'association de
Unbound+CoreDNS) déployé sur son propre serveur distant hors de la juridiction de l'UE. - Plaintext
# Directive pour Unbound : interrogation forcée des zones racines sans serveurs amont
server:
    verbosity: 1
    interface: 127.0.0.1
    port: 5335
    do-ip4: yes
    do-udp: yes
    do-tcp: yes
    root-hints: "/var/lib/unbound/root.hints"
    harden-glue: yes
    harden-dnssec-stripped: yes
    use-caps-for-id: yes
    qname-minimisation: yes
- Encapsulation de la résolution au sein du socket de tunnel (DNS-over-VLESS).
- Les requêtes de résolution de noms de domaine ne doivent jamais quitter l'appareil client en clair sur le port 53 ou via un DoH standard. Dans les configurations Xray/Sing-box, on configure le routage de sorte que les requêtes DNS soient encapsulées directement dans le flux multiplexé chiffré du tunnel :
- JSON
{
  "dns": {
    "servers": [
      {
        "tag": "remote-dns",
        "address": "tcp://1.1.1.1",
        "detour": "vless-out"
      }
    ]
  },
  "routing": {
    "rules": [
      {
        "outbound": "vless-out",
        "port": 53
      }
    ]
  }
}
- Diversification géographique des systèmes autonomes.
- Hébergement des passerelles racines et des sorties VPN exclusivement dans des centres de données situés dans des juridictions n'ayant pas signé les accords d'échange automatique de métadonnées et les directives SREN (zones offshore, emplacements neutres, sites indépendants en Asie et en Amérique latine). Refus des hébergeurs ayant introduit la vérification eIDAS.
- Masquage du transport du trafic sous des protocoles transnationaux autorisés.
- Utilisation des mécanismes
VLESS-REALITYavec liaison SNI à de grandes plateformes financières ou d'infrastructure mondiales que le régulateur ne peut physiquement pas placer sur liste blanche sans interrompre le secteur bancaire du continent.
La Toile mondiale s'est définitivement fracturée en enclaves féodales isolées. Le conte d'un espace numérique commun sans frontières s'est brisé contre les lois, les réglementations et les points de contrôle des opérateurs de télécommunications. Dans un monde où chaque connexion est vérifiée quant à sa fiabilité par une passerelle étatique, la vie privée ne s'acquiert plus par le simple droit de se brancher à un câble. L'autonomie d'aujourd'hui est le résultat d'un refus conscient des règles de routage imposées par autrui et de la capacité à se frayer ses propres couloirs isolés à travers l'amoncellement des frontières numériques.