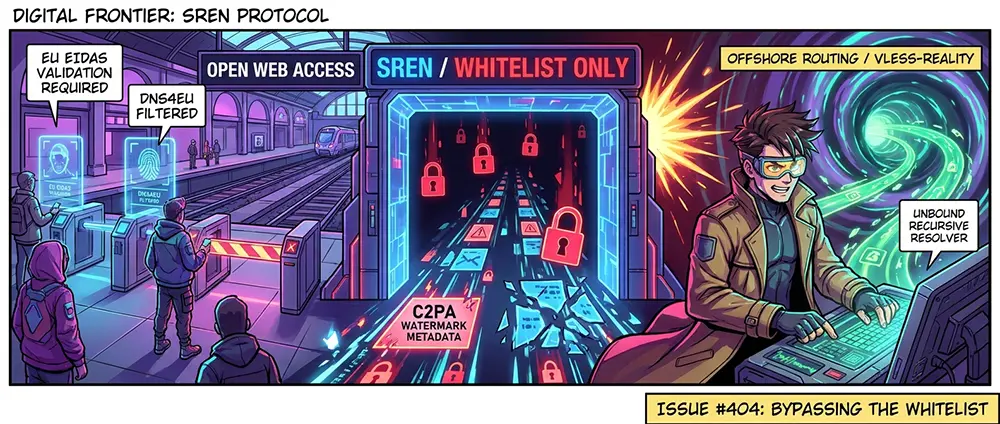
Представь центральный железнодорожный вокзал крупного европейского мегаполиса. Раньше любой человек мог купить билет за наличные в автомате, надвинуть кепку на глаза, сесть в поезд и выйти в любой точке континента. Никаких досмотров, если ты не шумишь и не нарушаешь общественный порядок.
Теперь представь, что на входе на перрон установили биометрический КПП с гидравлическим турникетом. Чтобы просто шагнуть на платформу, ты обязан приложить государственный цифровой ID с биометрией лица, сдать отпечаток пальца и показать служащему заверенную справку от аккредитованной комиссии: зачем ты едешь, с кем планируешь говорить и проверен ли твой багаж правительственным сканером. Если твоего имени нет в белом списке благонадежных пассажиров этого часа, турникет даже не дернется, а дежурный офицер вежливо занесет попытку прохода в категорию потенциальных угроз.
Именно это прямо сейчас происходит с европейским сегментом сети под вывеской регламентов SREN (Securing and Regulating the Digital Space) и нормативных рамок EU AI Act. Чиновники устали гоняться за отдельными серверами, прокси и немаркированным контентом. Вместо точечных блокировок вводится презумпция виновности хоста: если сервис не имеет цифрового сертификата благонадежности от регулятора и не встроен в государственную систему DNS-фильтрации, он объявляется вне закона на канальном уровне.
Стоп. Если вы до сих пор наивно верите, что геополитическая цензура живет только в закрытых диктатурах, а европейский регламент — это добрая забота о детях и авторских правах, немедленно закрывайте статью. Возвращайтесь листать одобренную регулятором ленту новостей.
Но если вы держите собственные ноды в европейских дата-центрах, понимаете механику принудительного резолвинга DNS4EU, видите контуры изоляции Splinternet и хотите знать, как административные директивы ломают стек TLS на уровне операторов связи — добро пожаловать в юридико-технический вивисектор.
Архитектурная виселица: от черных списков к тотальным белым реестрам
Историческая модель фильтрации интернета опиралась на черные списки (Blacklisting). Оператор получал реестр запрещенных IP-адресов или доменов и резал к ним доступ через DPI или TCP Reset. Это была игра в кошки-мышки: администраторы поднимали новые префиксы BGP, меняли CDN, натягивали REALITY поверх чистых доменов и уходили из-под удара за секунды.
Французский закон SREN и смежные инициативы Брюсселя меняют саму парадигму маршрутизации. Они вводят концепцию DNS-делистинга на уровне резолверов первой мили и обязательный переход на архитектуру белых списков (Whitelisting):
- DNS4EU и принудительный государственный резолвинг.
- Под предлогом киберсуверенитета ЕС разворачивает централизованную инфраструктуру DNS4EU. По задумке регулятора, все публичные провайдеры связи и корпоративные операторы обязаны перенаправлять DNS-трафик на эти узлы. Резолвер работает не по принципу поиска зоны в корневых серверах IANA, а сверяется с базой данных ARCOM и смежных агентств. Если домен не прошел государственную валидацию контента или распространяет немаркированные ИИ-генерации без C2PA-метаданных, резолвер возвращает
NXDOMAINлибо редиректит трафик на заглушку127.0.0.1. - Атака на независимые протоколы шифрования DNS (DoH / DoT).
- Закон прямо давит на разработчиков браузеров (Mozilla, Chromium-based). Вводится требование блокировать обращение к независимым DoH-провайдерам (Cloudflare
1.1.1.1, Google8.8.8.8, Quad9), если они отказываются фильтровать выдачу по национальным директивам. Трафик DoH на нестандартные эндпоинты начинает маркироваться операторскими DPI как аномальный TCP/UDP-поток по порту 443 и глушиться по паттернам эвристики. - Запрет на анонимный хостинг и принудительная деанонимизация VPS.
- Европейские провайдеры инфраструктуры (Hetzner, OVHcloud, Scaleway) обязываются запрашивать строгий KYC (Know Your Customer) с валидацией банковского ID при аренде любых вычислительных мощностей. Поднятие личной ноды без привязки к верифицированной личности становится уголовным правонарушением для хостера, что выдавливает свободные криптографические узлы из европейской юрисдикции.
Принудительные водяные знаки и цензура на лету: требования AI Act
Параллельно вступающие в силу положения EU AI Act создают беспрецедентный технический барьер для любого программного обеспечения, обрабатывающего или генерирующего контент:
- Инъекция криптографических меток C2PA.
- Любой веб-сервер, сервис генерации изображений, транскрибации речи или языковая модель обязаны внедрять неизменяемые метаданные в манифест медиафайла. Отсутствие криптографической подписи генератора автоматически приравнивает трафик к контрабанде. Пограничные шлюзы контент-фильтрации на сетях операторов обучаются парсить структуру заголовков файлов (JPEG XL, WebP, MP4, raw-потоки) и сбрасывать сессии при обнаружении немаркированного синтетического медиа.
- Ответственность прокси-нод за транзитный трафик.
- Владелец арендованного сервера с VPN/VLESS юридически приравнивается к оператору доставки контента, если через его IP-адрес фиксируется обращение к ресурсам, признанным деструктивными или нарушающими авторские права. Эра «я просто арендовал сервер и держу там туннель для личных нужд» заканчивается: хостер обязан предоставить лог распределения портов по первому запросу регулятора без судебного ордера.
Инженерный протокол защиты: выживание в эпоху Splinternet
Когда регулятор берет под контроль национальные магистрали и DNS, полагаться на стандартные конфигурационные файлы браузера становится фатальной ошибкой. Периметр требует жесткой изоляции от инфраструктуры местных операторов связи.
- Полный отказ от использования системных и операторских DNS-серверов.
- Вся локальная сеть переводится на работу с локальным рекурсивным резолвером (например, связка
Unbound+CoreDNS), развернутым на собственном удаленном сервере вне зоны юрисдикции ЕС. - Plaintext
# Директива для Unbound: принудительный опрос корневых зон без апстрим-серверов
server:
    verbosity: 1
    interface: 127.0.0.1
    port: 5335
    do-ip4: yes
    do-udp: yes
    do-tcp: yes
    root-hints: "/var/lib/unbound/root.hints"
    harden-glue: yes
    harden-dnssec-stripped: yes
    use-caps-for-id: yes
    qname-minimisation: yes
- Инкапсуляция резолвинга внутри туннельного сокета (DNS-over-VLESS).
- Запросы на преобразование доменных имен никогда не должны покидать клиентское устройство в открытом виде по порту 53 или через стандартный DoH. В конфигурациях Xray/Sing-box настраивается маршрутизация, при которой DNS-запросы упаковываются непосредственно в зашифрованный мультиплексированный стрим туннеля:
- JSON
{
  "dns": {
    "servers": [
      {
        "tag": "remote-dns",
        "address": "tcp://1.1.1.1",
        "detour": "vless-out"
      }
    ]
  },
  "routing": {
    "rules": [
      {
        "outbound": "vless-out",
        "port": 53
      }
    ]
  }
}
- Географическая диверсификация автономных систем.
- Размещение корневых шлюзов и VPN-выходов исключительно в дата-центрах юрисдикций, не подписавших соглашения об автоматическом обмене метаданными и директивы SREN (офшорные зоны, нейтральные нейтральные локации, независимые азиатские и латиноамериканские площадки). Отказ от хостеров, внедривших верификацию по eIDAS.
- Транспортная маскировка трафика под разрешенные транснациональные протоколы.
- Использование механизмов
VLESS-REALITYс привязкой SNI к крупным глобальным финансовым или инфраструктурным платформам, которые регулятор физически не может внести в белый список без остановки работы банковского сектора континента.
Глобальная паутина окончательно распалась на изолированные феодальные анклавы. Сказка об общем цифровом пространстве без границ разбилась о законы, регламенты и контрольно-пропускные пункты операторов связи. В мире, где каждое соединение проверяется на благонадежность государственным шлюзом, приватность больше не дается по праву подключения к кабелю. Автономия сегодня — это результат осознанного отказа от чужих правил маршрутизации и способность пробивать собственные изолированные коридоры сквозь нагромождение цифровых границ.