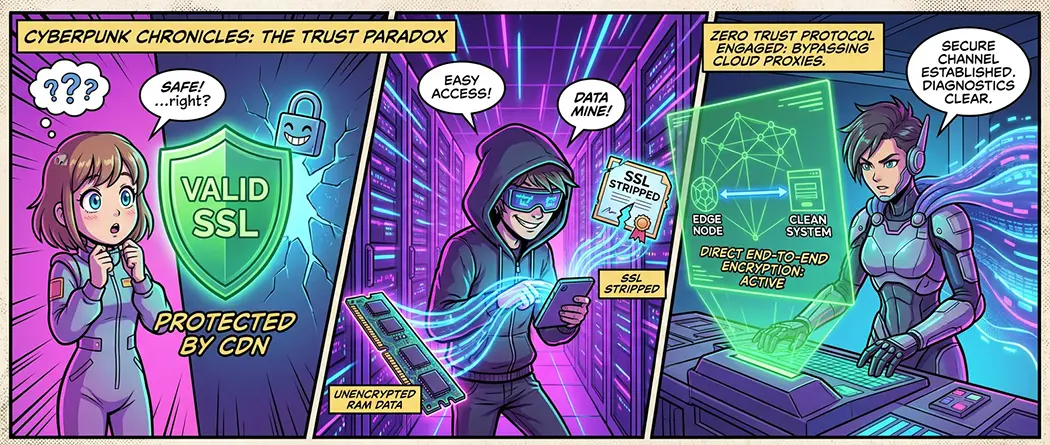
Les événements de ces dernières heures dans le domaine de la sécurité des réseaux marquent un tournant tectonique critique : la vague de compromissions de modules périphériques (Edge Workers) et de comptes de service au sein des réseaux de diffusion de contenu (CDN) a prouvé que le concept du bouclier web centralisé a épuisé ses ressources de sécurité.
Pendant des années, les architectes de produits numériques et les gestionnaires de listes réglementaires ont vécu dans une illusion confortable : en cachant l'infrastructure derrière un grand réseau mondial (Cloudflare, Akamai, Fastly), le trafic devenait automatiquement protégé contre les attaques, et les régulateurs disposaient d'un point commode pour un filtrage centralisé.
En réalité, la concentration de centaines de milliers de services au sein de quelques sous-réseaux Anycast a conduit à une situation où la compromission d'une seule passerelle intermédiaire transforme instantanément tout le système de défense en un canal distribué d'espionnage et d'interception de sessions.
1. Crise architecturale Cloud-Edge : une attaque de l'intérieur du périmètre de confiance
Le schéma traditionnel de protection du trafic via un CDN tiers implique la transmission complète des clés cryptographiques aux serveurs de l'intermédiaire (réstermination SSL). À ce stade, le trafic est déchiffré, inspecté à la recherche de signatures malveillantes, puis rechiffré pour être envoyé au serveur d'origine (Origin).
Qu'ont montré les incidents récents ?
- Compromission de la logique en périphérie (Edge Compute Injections).
- Les attaquants n'ont plus besoin d'attaquer les backends physiques ou de franchir des périmètres de bases de données sécurisés. Par le biais de fuites de jetons API de gestion des configurations, ils intègrent des micro-scripts directement dans la chaîne de traitement des requêtes sur les serveurs périphériques du CDN. En conséquence, les formulaires de paiement, les jetons de session et les comptes utilisateurs sont interceptés directement dans la mémoire vive de la passerelle au moment du déchiffrement TLS, avant même que le paquet n'atteigne le serveur sécurisé.
- Cécité des systèmes de monitoring.
- Pour l'utilisateur final, la connexion semble cryptographiquement parfaite : le navigateur affiche un certificat valide et de confiance, la latence est minime et les journaux réseau du client n'enregistrent aucune requête tierce. L'interception se produit à l'intérieur même du nœud censé garantir la sécurité.
2. Fusion du DPI réglementaire et des monopoles CDN
Parallèlement aux risques de compromission directe des serveurs Edge, le problème des listes réglementaires s'est accentué.
Lorsque les TSPU étatiques et les filtres des opérateurs tentent d'isoler des ressources indésirables ou d'instaurer des « listes blanches », ils se heurtent au fait que les entreprises légitimes et les plateformes indépendantes partagent les mêmes adresses IP périphériques des CDN de premier ordre.
Cela mène à deux scénarios destructeurs :
- Le throttling aveugle des pools partagés. Les analyseurs réglementaires ne peuvent pas étouffer sélectivement le trafic chiffré ECH/TLS au sein d'un pool CDN et appliquent un rejet de paquets probabiliste (Packet Dropping) à toute la plage du système autonome (ASN). En fin de compte, les CRM d'entreprise, les passerelles de communication indépendantes et les systèmes de paiement subissent une augmentation artificielle de la latence (Bufferbloat) atteignant 2000 à 3000 ms.
- La localisation et le déchiffrement forcés. Sur fond d'instabilité des réseaux mondiaux, les opérateurs poussent à la transition vers des CDN nationaux locaux et des certificats de confiance, ce qui légitime de facto une interception de type MitM permanente du flux de données utilisateur au niveau du backbone.
3. L'impasse des services VPN classiques
Dans ce contexte, le VPN commercial de masse s'avère inutile :
- Les services standard acheminent le trafic vers les mêmes nœuds Anycast des CDN compromis, en ajoutant simplement un saut intermédiaire douteux.
- En cas de blocages par vagues, les opérateurs suppriment en priorité les nœuds de sortie publics des applications VPN populaires, laissant l'utilisateur sans connexion au moment le plus critique.
4. Principes d'architecture autonome : survivre au-delà des périmètres partagés
Pour protéger vos données contre les failles systémiques des chaînes d'approvisionnement et l'arbitraire des monopoles réseau, l'infrastructure d'un projet numérique et d'une passerelle personnelle doit reposer sur des règles strictes de décentralisation :
- Isolation cryptographique directe (Origin-to-Client Isolation).
- L'échange de données critiques (authentification, transmission de clés, télémétrie confidentielle) ne doit pas dépendre de la terminaison TLS intermédiaire par des CDN tiers. L'utilisation d'un chiffrement de bout en bout (End-to-End) avec vérification des clés publiques au niveau de l'application elle-même (Application-Layer Encryption) garantit que même un serveur Edge piraté ne verra qu'un tableau d'octets illisible.
- Points de sortie indépendants et propres Anycast.
- Abandonner les fermes publiques au profit d'instances cloud dédiées et autonomes dotées d'adresses IP statiques propres. Avoir son propre serveur sur un réseau indépendant exclut la responsabilité collective pour le trafic parasite d'autrui et protège contre l'inclusion dans les blocages en cascade de sous-réseaux tiers.
- Monitoring matériel et contrôle strict des paramètres radio.
- Si le point d'accès au réseau fonctionne via des canaux radio opérateurs (LTE/5G), il est vital d'avoir un accès physique à la gestion du modem. Remplacer les « boîtes noires » louées par du matériel indépendant permet de visualiser en temps réel les indicateurs radio bruts (RSRP, SINR), de diagnostiquer à temps le throttling artificiel de la station de base et d'identifier les plages de fréquences non saturées.
Compter sur la délégation de la sécurité des données à une entreprise cloud mondiale ou à une passerelle opérateur fermée est une dangereuse illusion.
La protection réelle dans un réseau moderne agressif ne repose pas sur une confiance aveugle envers les certificats d'autrui, mais sur un contrôle sans compromis de chaque maillon de sa propre chaîne : de la prise Ethernet locale jusqu'au cœur dédié distant de votre infrastructure.