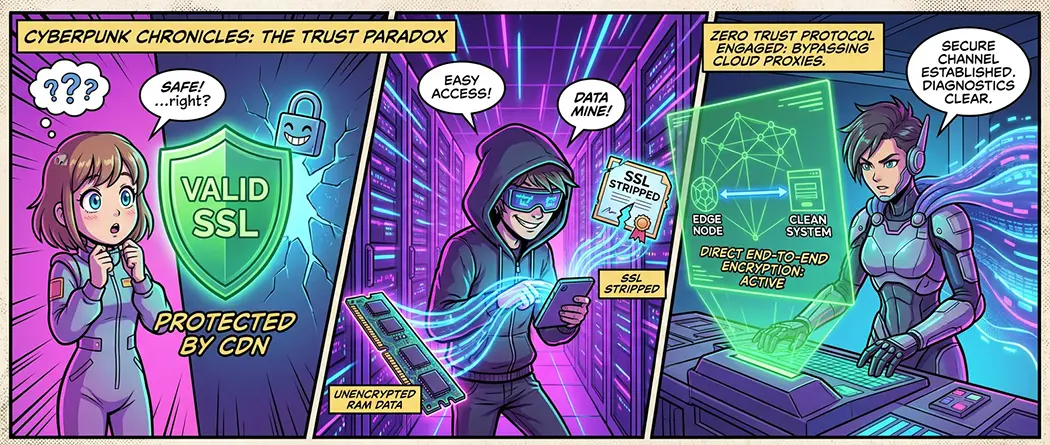
События последних суток в сфере сетевой безопасности обозначили критический тектонический сдвиг: волна компрометаций периферийных пограничных модулей (Edge Workers) и сервисных аккаунтов в сетях доставки контента (CDN) доказала, что концепция централизованного веб-щита исчерпала свой ресурс безопасности.
Годами архитекторы цифровых продуктов и операторы регуляторных списков жили в удобной иллюзии: если спрятать инфраструктуру за крупную глобальную сеть (Cloudflare, Akamai, Fastly), трафик автоматически становится защищенным от атак, а регуляторы получают удобную точку для централизованной фильтрации.
В реальности концентрация сотен тысяч сервисов внутри нескольких Anycast-подсетей привела к ситуации, когда компрометация одного промежуточного шлюза моментально превращает всю систему защиты в распределенный канал слежки и перехвата сессий.
1. Архитектурный кризис Cloud-Edge: атака изнутри доверенного контура
Традиционная схема защиты трафика через сторонний CDN предполагает полную передачу криптографических ключей на серверы посредника (SSL Termination). На этом рубеже трафик расшифровывается, инспектируется на вредоносные сигнатуры и заново зашифровывается для отправки на исходный сервер (Origin).
Что показали последние инциденты:
- Компрометация логики на границе (Edge Compute Injections).
- Злоумышленникам больше не нужно атаковать физические бэкенды или преодолевать защищенные периметры баз данных. Через утечки API-токенов управления конфигурациями они внедряют микроскрипты непосредственно в цепочку обработки запросов на пограничных серверах CDN. В результате платежные формы, токены сессий и учетные записи перехватываются прямо в оперативной памяти шлюза в момент снятия TLS-конверта — до того, как пакет дойдет до защищенного сервера.
- Слепота систем мониторинга.
- Для конечного пользователя соединение выглядит криптографически идеальным: браузер показывает валидный доверенный сертификат, задержки минимальны, а сетевые логи клиента не фиксируют сторонних обращений. Перехват происходит внутри того самого узла, который был призван гарантировать безопасность.
2. Слияние регуляторного DPI и CDN-монополий
Параллельно с рисками прямой компрометации Edge-серверов обострилась проблема регуляторных списков.
Когда государственные ТСПУ и операторские фильтры пытаются изолировать неугодные ресурсы или ввести так называемые «белые списки», они сталкиваются с тем, что легитимный бизнес и независимые платформы делят одни и те же пограничные IP-адреса CDN первого эшелона.
Это приводит к двум деструктивным сценариям:
- Ковровый троттлинг общих пулов. Регуляторные анализаторы не могут выборочно заглушить зашифрованный ECH/TLS-трафик внутри пула CDN и применяют вероятностный сброс пакетов (Packet Dropping) ко всему диапазону автономной системы (ASN). В итоге корпоративные CRM, независимые шлюзы связи и платежные системы сталкиваются с искусственным раздуванием задержек (Bufferbloat) до 2000–3000 мс.
- Принудительная локализация и дешифровка. На фоне нестабильности глобальных сетей операторы продавливают переход на локальные национальные CDN и доверенные сертификаты, что де-факто узаконивает постоянный MitM-перехват пользовательского потока данных на магистральном уровне.
3. Тупик типовых VPN-сервисов
В этой обстановке массовый коммерческий VPN оказывается бесполезен:
- Стандартные сервисы маршрутизируют трафик в те же самые Anycast-узлы скомпрометированных CDN, лишь добавляя промежуточный сомнительный хоп.
- В случае веерных блокировок операторы в первую очередь вырезают публичные выходные ноды популярных VPN-приложений, оставляя пользователя без связи в самый критический момент.
4. Принципы автономной архитектуры: выживание за пределами общих контуров
Чтобы защитить свои данные от системных пробоев в цепочках поставок и произвола сетевых монополий, инфраструктура цифрового проекта и персонального шлюза должна строиться на жестких правилах децентрализации:
- Прямая криптографическая изоляция (Origin-to-Client Isolation).
- Критически важный обмен данными (авторизация, передача ключей, конфиденциальная телеметрия) не должен зависеть от промежуточной терминации TLS сторонними CDN. Использование сквозного шифрования (End-to-End) с верификацией открытых ключей на уровне самого приложения (Application-Layer Encryption) гарантирует, что даже взломанный Edge-сервер увидит лишь нечитаемый массив байтов.
- Собственные Anycast-независимые точки выхода.
- Отказ от публичных ферм в пользу выделенных, автономных облачных инстансов с чистыми статическими IP-адресами. Собственный сервер на независимой магистрали исключает коллективную ответственность за чужой паразитный трафик и защищает от попадания под веерные блокировки чужих подсетей.
- Аппаратный мониторинг и жесткий контроль радиопараметров.
- Если точка доступа в сеть работает через операторские радиоканалы (LTE/5G), жизненно необходимо иметь физический доступ к управлению модемом. Отказ от арендных «черных ящиков» в пользу независимого оборудования позволяет в реальном времени видеть сырые радиопоказатели (RSRP, SINR), вовремя диагностировать искусственный троттлинг базовой станции и фиксировать не перегруженные частотные диапазоны.
Полагаться на то, что безопасность данных можно делегировать глобальной облачной корпорации или закрытому операторскому шлюзу — опасный самообман.
Реальная защита в современной агрессивной сети строится не на слепом доверии к чужим сертификатам, а на бескомпромиссном контроле каждого звена собственной цепи: от локального разъема Ethernet до удаленного выделенного ядра вашей инфраструктуры.