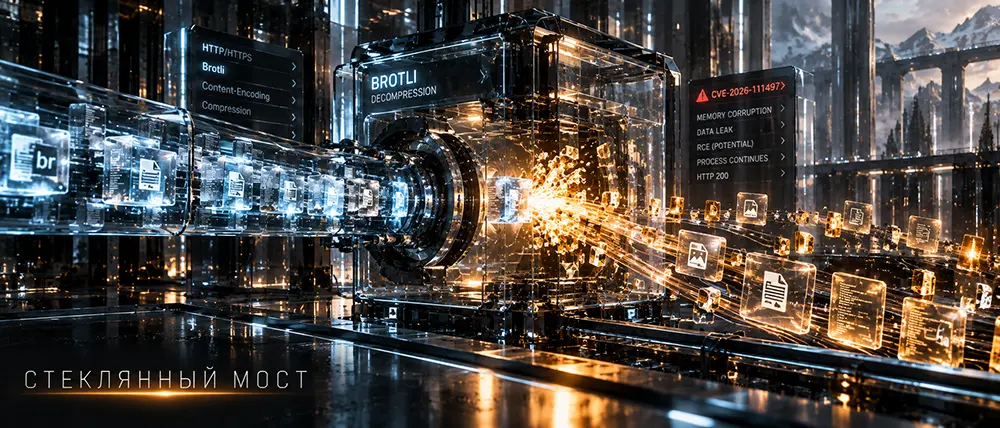
31 octobre 2026 | Sécurité réseau, Node.js, infrastructure cloud
Imaginez un entrepôt où des milliers de camions arrivent chaque jour.
Chacun transporte des cartons solidement emballés. Les employés déballent la marchandise, la trient et l'expédient plus loin.
Un jour, un colis tout à fait banal en apparence arrive. Mais à l'intérieur se cache un mécanisme astucieux qui, lors du déballage, détruit la machine de tri.
Le service de sécurité a contrôlé le camion. Les documents étaient authentiques. Le carton a franchi tous les points de contrôle.
Le problème n'est survenu qu'au moment du déballage.
C'est à peu près ainsi que fonctionne la nouvelle vulnérabilité critique découverte en octobre 2026 dans la bibliothèque Brotli.
Pourquoi Internet raffole de la compression
Lorsque nous ouvrons un site web, le navigateur doit récupérer du HTML, du CSS, du JavaScript et d'autres données.
Pour les transmettre plus rapidement et économiser de la bande passante, le serveur peut compresser les informations avant l'envoi.
À l'autre bout de la connexion, un programme spécial se charge de restaurer le contenu d'origine.
Brotli, développé par Google, est devenu l'une des méthodes les plus répandues pour ce type de compression.
C'est précisément dans ce programme de restauration des données, le décodeur, que des chercheurs ont découvert une faille dangereuse.
Huit octets capables de provoquer un immense problème
La vulnérabilité a reçu la référence CVE-2026-111497.
Dans une situation précise, le décodeur faisait mal la distinction entre deux éléments : des données corrompues et des données nécessitant simplement d'attendre la portion suivante.
Au lieu d'interrompre le traitement d'un flux erroné, le programme continuait d'accepter de nouveaux octets.
Le tampon interne n'était prévu que pour huit octets. Mais dans certaines conditions, des données supplémentaires pouvaient y être inscrites.
Elles venaient écraser des zones mémoires adjacentes.
En programmation, on appelle cela un dépassement de tampon (buffer overflow).
Les conséquences dépendent de l'environnement spécifique : arrêt brutal du programme, divulgation de mémoire ou, sous réserve de conditions supplémentaires, exécution de code arbitraire.
Le plus étrange : le serveur peut continuer à fonctionner
Le 29 octobre, les experts de Datadog Security Labs ont publié les résultats de leurs propres tests.
Ils ont reproduit l'erreur sur une version vulnérable de Node.js et ont vérifié que la version corrigée rejetait le même flux corrompu.
Cependant, une autre particularité a surpris les chercheurs.
Dans l'un des tests, le serveur n'a pas planté. Il a continué à répondre aux requêtes et a même renvoyé une réponse HTTP de succès tout à fait normale.
Pourtant, à ce moment-là, la mémoire était déjà susceptible d'être corrompue.
Il en résulte une situation délicate : le système de monitoring indique que tout fonctionne, alors qu'une violation s'est produite au cœur de l'application.
Cela ne signifie pas que chaque connexion réussie cache une attaque. Mais cela montre pourquoi un simple contrôle des statuts HTTP ne suffit pas pour détecter de telles erreurs.
Pourquoi la passerelle de sécurité ne suffit pas toujours
Généralement, une application est placée derrière Nginx, Cloudflare ou une autre couche de protection.
Cette dernière analyse les requêtes, limite les activités suspectes et bloque les attaques connues.
Mais il y a ici une spécificité importante.
L'application peut elle-même contacter des sites externes et recevoir d'eux des réponses compressées.
Par exemple, un utilisateur envoie un lien, et le serveur télécharge la page pour en afficher le titre et l'image.
Si la ressource externe est contrôlée par un cybercriminel, elle peut potentiellement renvoyer un flux Brotli spécialement forgé.
Et dans ce cas, les données dangereuses seront décompressées directement au sein de l'application.
Un pare-feu applicatif (WAF) classique ne verra pas forcément cet échange, puisque le serveur agit lui-même en tant que client.
La vulnérabilité voyage entre les technologies
Le problème s'est d'abord fait connaître par le biais de Node.js.
Mais Brotli est utilisé à bien plus grande échelle.
Les chercheurs ont établi que des implémentations vulnérables se trouvaient également dans Python, Bun, .NET, Envoy et Istio.
C'est un point crucial pour l'infrastructure moderne.
Un développeur peut tout à fait ignorer que son application utilise cette bibliothèque de compression spécifique.
Elle peut se nicher à l'intérieur d'un autre paquet, d'un client HTTP, d'un conteneur ou d'une passerelle réseau.
Par conséquent, la mise à jour d'un seul programme ne résout pas toujours le problème dans l'ensemble des dépendances.
Quel est le rapport avec un VPN
On ne peut pas affirmer qu'une faille dans Brotli permet de pirater automatiquement un tunnel VPN.
Les protocoles VLESS, VMess et autres transports ne deviennent pas vulnérables de manière inhérente uniquement en raison de cette publication.
Cependant, un service VPN ne se résume pas à son seul protocole de transport.
Il comprend des panneaux d'administration, des API, des interfaces web, des systèmes de journalisation, des statistiques et des outils de déploiement automatique.
Si l'un de ces composants traite des données compressées non fiables via une bibliothèque vulnérable, il peut se retrouver menacé, indépendamment de la robustesse du chiffrement du tunnel.
Il apparaît donc indispensable de protéger non seulement le canal de transmission des données, mais aussi tout l'écosystème logiciel qui l'entoure.
Que doivent faire les développeurs
La première règle est simple : mettre à jour les environnements d'exécution et les bibliothèques concernés vers les versions corrigées.
La deuxième : identifier quels composants décompressent réellement les données provenant de sources externes.
La troisième : auditer séparément les requêtes HTTP sortantes de l'application, en particulier lorsqu'un utilisateur peut spécifier une adresse à partir de laquelle le serveur récupère automatiquement des informations.
Désactiver temporairement le traitement de Brotli pour les données non fiables peut réduire la surface d'attaque, mais ne remplace pas un correctif.
Enfin, il ne faut pas oublier les conteneurs et les dépendances embarquées. Parfois, la mise à jour de la bibliothèque système ne suffit pas, car une ancienne copie est déjà incluse directement dans l'application.
En guise de conclusion
L'histoire de Brotli montre que le danger peut se dissimuler dans des technologies tout à fait ordinaires.
Pas dans un système d'authentification complexe. Pas dans la cryptographie. Pas dans l'intelligence artificielle.
Mais dans un programme qui se contente de décompresser des données.
Nous avons l'habitude de penser à la protection des informations pendant leur transmission.
Pourtant, ce qui advient de ces informations après leur réception est tout aussi crucial.
Car même un canal parfaitement sécurisé ne sauvera pas un serveur si les données reçues le détruisent de l'intérieur.
PONT DE VERRE
Source de l'article : avis de sécurité officiel de Node.js du 21 octobre, alerte du Centre canadien pour la cybersécurité du 28 octobre et recherche reproductible de Datadog du 29 octobre.
Wednesday, October 21, 2026 Security Releases+2