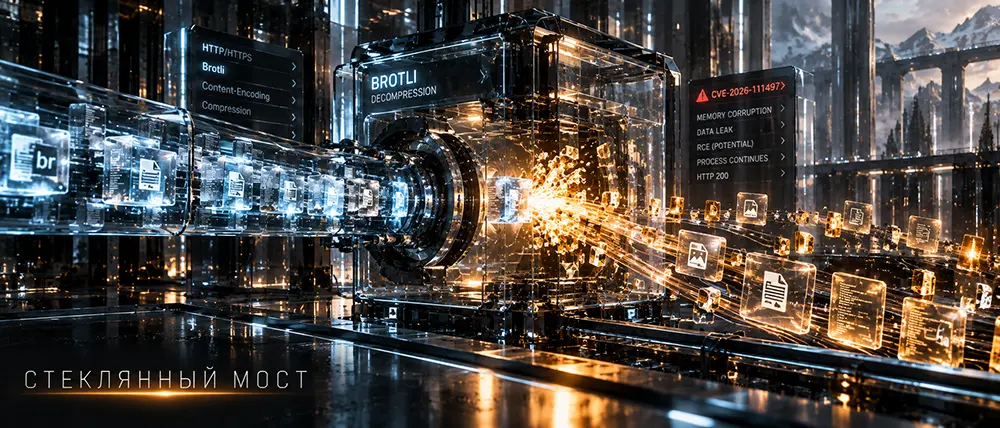
31 октября 2026 | Сетевая безопасность, Node.js, облачная инфраструктура
Представьте склад, куда ежедневно приезжают тысячи грузовиков.
Каждый привозит плотно упакованные коробки. Сотрудники распаковывают товар, сортируют его и отправляют дальше.
Однажды приходит совершенно обычная на вид коробка. Но внутри хитро устроенный механизм, который при распаковке ломает сортировочную машину.
Охрана проверила грузовик. Документы оказались настоящими. Коробка прошла через все контрольные пункты.
Проблема возникла только в момент распаковки.
Примерно так работает новая критическая уязвимость в библиотеке Brotli, обнаруженная в октябре 2026 года.
Почему интернет любит сжатие
Когда мы открываем сайт, браузеру нужно получить HTML, CSS, JavaScript и другие данные.
Чтобы передавать их быстрее и экономить трафик, сервер может сжимать информацию перед отправкой.
На другом конце соединения специальная программа восстанавливает исходное содержимое.
Brotli, разработанный Google, стал одним из распространённых способов такого сжатия.
Именно в программе восстановления данных, декодере, исследователи обнаружили опасную ошибку.
Восемь байтов, способных создать огромную проблему
Уязвимость получила номер CVE-2026-111497.
В определённой ситуации декодер неправильно различал две вещи: повреждённые данные и данные, для которых просто нужно дождаться следующей порции.
Вместо того чтобы остановить обработку неправильного потока, программа продолжала принимать новые байты.
Внутренний буфер был рассчитан всего на восемь байтов. Но при определённых условиях в него могли записываться дополнительные данные.
Они попадали в соседние участки памяти.
В программировании это называется записью за границы буфера.
Последствия зависят от конкретной среды: аварийное завершение программы, раскрытие памяти или, при дополнительных условиях, выполнение постороннего кода.
Самое странное: сервер может продолжать работать
29 октября специалисты Datadog Security Labs опубликовали результаты собственных испытаний.
Они воспроизвели ошибку на уязвимой версии Node.js и проверили, что исправленная версия отвергает тот же повреждённый поток.
Но исследователей удивила другая особенность.
В одном из испытаний сервер не упал. Он продолжал отвечать на запросы и даже возвращал обычный успешный HTTP-ответ.
При этом память уже могла быть повреждена.
Получается неприятная ситуация: система мониторинга сообщает, что всё работает, хотя внутри приложения произошло нарушение.
Это не означает, что любое успешное соединение скрывает атаку. Но показывает, почему одного контроля HTTP-статусов недостаточно для обнаружения подобных ошибок.
Почему защитный шлюз не всегда поможет
Обычно перед приложением находится Nginx, Cloudflare или другой защитный слой.
Он проверяет запросы, ограничивает подозрительную активность и блокирует известные атаки.
Но здесь есть важная особенность.
Приложение может само обращаться к внешним сайтам и получать от них сжатые ответы.
Например, пользователь отправляет ссылку, а сервер скачивает страницу, чтобы показать её название и изображение.
Если внешний ресурс контролируется злоумышленником, он потенциально может вернуть специально сформированный Brotli-поток.
И тогда опасные данные будут распакованы уже внутри приложения.
Обычный входящий WAF не обязательно увидит этот обмен, потому что сервер сам выступает клиентом.
Уязвимость путешествует между технологиями
Сначала проблема получила известность благодаря Node.js.
Но Brotli используется гораздо шире.
Исследователи установили, что затронутые реализации встречались также в Python, Bun, .NET, Envoy и Istio.
Это важный момент для современной инфраструктуры.
Разработчик может вообще не знать, что его приложение использует конкретную библиотеку сжатия.
Она способна находиться внутри другого пакета, HTTP-клиента, контейнера или сетевого шлюза.
Поэтому обновление одной программы не всегда устраняет проблему во всех зависимостях.
Как это связано с VPN
Нельзя утверждать, что ошибка Brotli позволяет автоматически взломать VPN-туннель.
Протоколы VLESS, VMess и другие транспорты сами по себе не становятся уязвимыми только из-за этой публикации.
Но VPN-сервис состоит не только из транспорта.
Есть панели управления, API, веб-интерфейсы, системы регистрации, статистики и автоматического развёртывания.
Если один из этих компонентов обрабатывает недоверенные сжатые данные через уязвимую библиотеку, он может оказаться под угрозой независимо от стойкости шифрования туннеля.
Получается, что защищать необходимо не только канал передачи данных, но и всё программное окружение вокруг него.
Что делать разработчикам
Первое правило простое: обновить затронутые среды выполнения и библиотеки до исправленных версий.
Второе: выяснить, какие компоненты действительно распаковывают данные, поступающие от внешних источников.
Третье: отдельно проверять исходящие HTTP-запросы приложения. Особенно если пользователь способен указать адрес, с которого сервер автоматически получает информацию.
Временное отключение обработки Brotli для недоверенных данных может уменьшить поверхность атаки, но не заменяет исправление.
И наконец, необходимо помнить о контейнерах и встроенных зависимостях. Иногда обновление системной библиотеки не помогает, потому что старая копия уже включена непосредственно в приложение.
Вместо заключения
История Brotli показывает, что опасность может скрываться в совершенно обычных технологиях.
Не в сложной системе авторизации. Не в криптографии. Не в искусственном интеллекте.
А в программе, которая просто распаковывает данные.
Мы привыкли думать о защите информации во время передачи.
Но не менее важно, что происходит с этой информацией после получения.
Потому что даже идеально защищённый канал не спасёт сервер, если полученные данные сломают его изнутри.
СТЕКЛЯННЫЙ МОСТ
Основа материала: официальное предупреждение Node.js от 21 октября, предупреждение Канадского центра кибербезопасности от 28 октября и воспроизводимое исследование Datadog от 29 октября.
Wednesday, October 21, 2026 Security Releases+2