La dernière fois, nous avons plongé dans l'ingénierie réseau avancée pour comprendre pourquoi les protocoles DoH et DoT exposent les routes aux FAI via le SNI en clair. Aujourd'hui, en respectant scrupuleusement notre rythme d'alternance « ingénierie / galères du quotidien », revenons sur terre.
Parlons des fondations sur lesquelles repose encore la sécurité de 99 % de nos comptes, espaces bancaires et messages personnels : les codes à usage unique reçus par SMS.
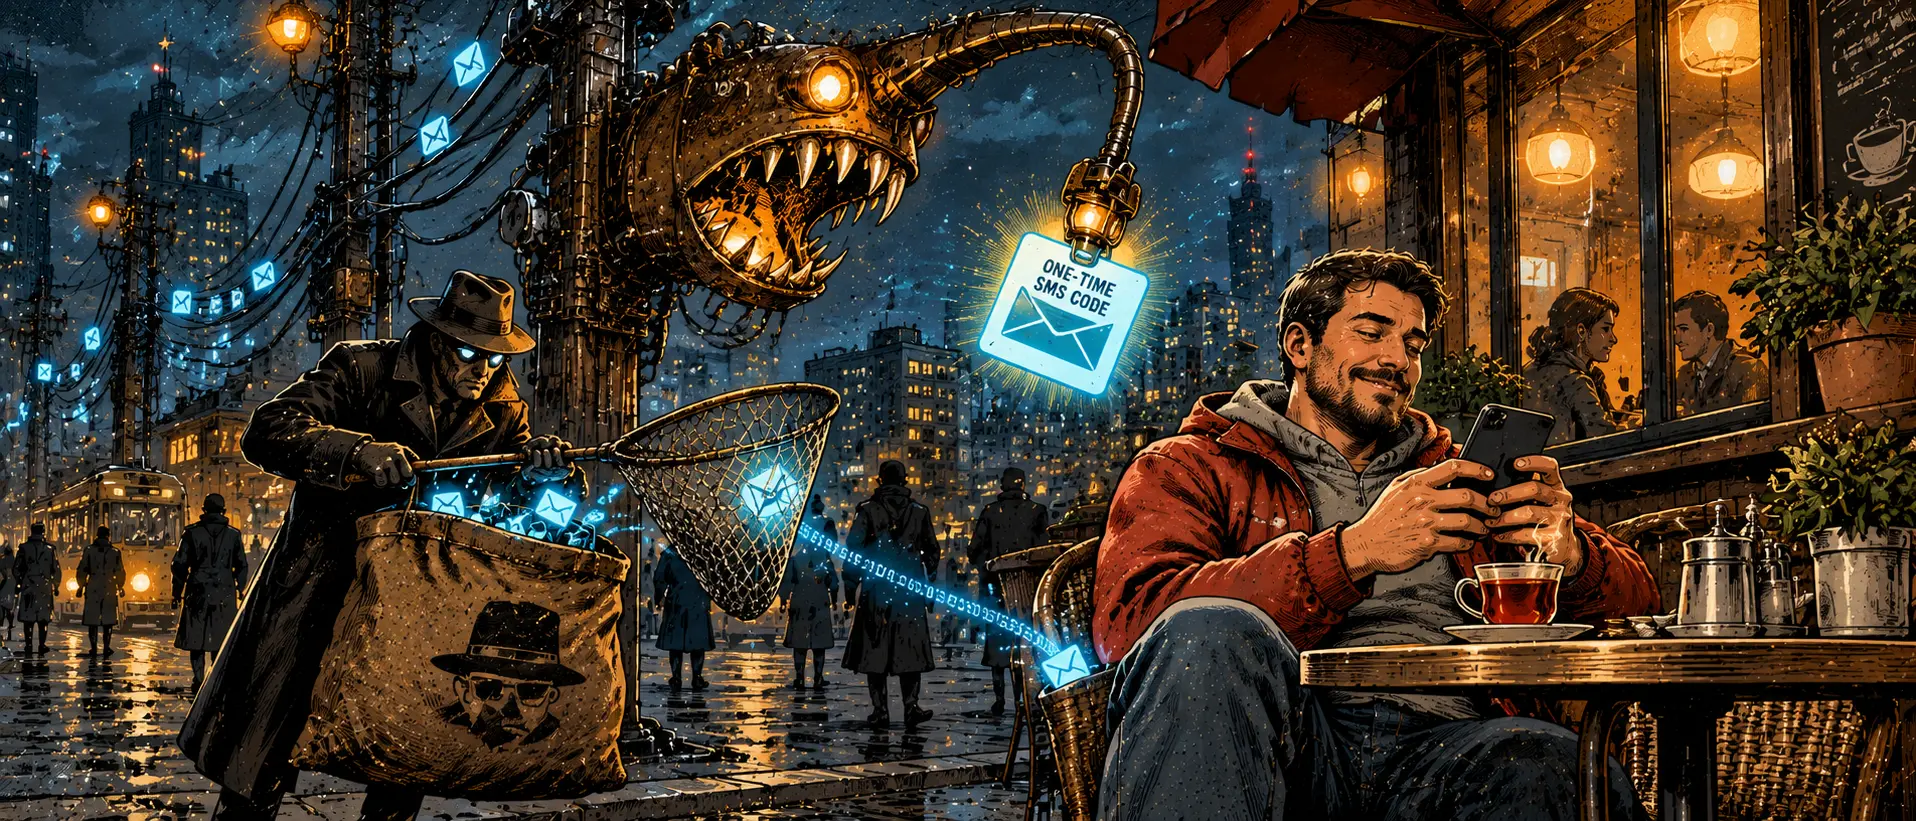
Un scénario qui donne froid dans le dos : vous buvez tranquillement votre café du matin, votre téléphone est posé sur la table, écran vers le bas, aucune notification. Et dix minutes plus tard, un e-mail tombe : « Connexion à votre compte depuis un nouvel appareil, mot de passe modifié avec succès ». Vous vous emparez de votre téléphone — qui affiche soudainement « Pas de réseau » ou reste muet pendant que l'argent de votre compte s'évapore.
Vous n'avez ouvert aucun lien, téléchargé aucun virus. Vous avez simplement été évincé du réseau cellulaire dans votre dos.
Anatomie d'une trahison : comment le code s'échappe hors de votre écran
La plupart des gens sont persuadés qu'un SMS est une ligne directe et sécurisée entre leur banque et leur carte SIM. En réalité, les réseaux cellulaires ont été conçus au siècle dernier sans s'attendre à ce qu'ils servent à autoriser des transactions de plusieurs millions.
Votre code est intercepté de trois manières bien rodées :
La fausse procuration et le remplacement de carte SIM (SIM-swapping). La méthode d'ingénierie sociale la plus sournoise, mais efficace. Un « mule » se rend dans une boutique de téléphonie d'un quartier résidentiel avec une procuration mal falsifiée ou trouve simplement un employé véreux contre une petite commission. En deux minutes, l'opérateur édite un duplicata de votre carte SIM. Votre vraie carte meurt instantanément (« Pas de réseau ») et tous vos SMS bancaires, codes Telegram et WhatsApp commencent à arriver sur un autre téléphone.
La faille du protocole SS7 (CCS7). Le système de signalisation international qui connecte les opérateurs mobiles du monde entier repose fondamentalement sur une confiance absolue. En ayant accès à un nœud SS7 (loué illégalement via des opérateurs de pays en développement), un attaquant peut envoyer à votre opérateur l'ordre de rediriger les SMS entrants d'un numéro spécifique vers son propre terminal virtuel. Vous ne remarquerez même pas la perte de signal : le code sera simplement dupliqué chez lui.
Les fuites provenant des agrégateurs de diffusion. Les banques et les services n'envoient pas les SMS directement depuis une antenne relais, mais via des fournisseurs de SMS en gros et des hubs de routage. Les serveurs de ces intermédiaires sont souvent moins bien protégés qu'une clôture de jardin. De récentes fuites montrent que des bases de données contenant des flux en direct de messages d'authentification fuitent régulièrement en temps réel.
Le fait à un million : le SMS n'a jamais été un outil de sécurité
Pourquoi les géants financiers et les portails gouvernementaux nous imposent-ils encore cette antiquité ?
Parce que c'est bon marché et que cela couvre 100 % des téléphones basiques. Forcer tout le monde à adopter une clé matérielle sécurisée ou un générateur de codes nécessiterait des budgets colossaux en support technique et en formation des utilisateurs. Pour les banques, il est statistiquement plus simple d'intégrer le pourcentage de pertes dues à la fraude dans le coût de gestion des cartes que de briser une habitude ancrée.
Dans la structure du paquet cellulaire, le SMS est transmis sur le canal de signalisation de service en clair (ou presque). Pour une station de base, votre code de confirmation pour un virement de 500 000 tenges a exactement la même apparence qu'un spam publicitaire pour des chaussures.
Autodéfense réseau : enlever le tabouret sous les pieds des pirates
Attendre que les opérateurs mobiles mettent de l'ordre dans leurs filiales est une cause perdue. Il faut verrouiller le périmètre soi-même :
Interdire les actions par procuration chez son opérateur. Dès aujourd'hui, rendez-vous dans l'application de votre opérateur mobile (ou déplacez-vous en agence avec votre pièce d'identité) pour rédiger une déclaration officielle : « Interdire toute action d'enregistrement et tout remplacement de carte SIM par procuration ». Votre carte SIM ne doit être remplacée que par vous-même en personne, face à un employé.
Supprimer totalement les SMS de l'authentification à deux facteurs. Partout où un service permet de dissocier votre téléphone, faites-le immédiatement. Passez la connexion à des générateurs TOTP (Aegis, 2FAS, Bitwarden) qui génèrent des codes uniques à 6 chiffres localement sur votre processeur, sans passer par le réseau cellulaire. Même si votre carte SIM est clonée, impossible de se connecter à votre compte sans la clé locale.
Le mot de passe cloud sur Telegram et WhatsApp. Si un attaquant interceptait votre SMS, il s'emparerait de votre messagerie en un clic si vous n'avez pas activé la double authentification (un mot de passe supplémentaire que vous seul connaissez). Activez-le dès maintenant : cela prend trois clics dans les paramètres de confidentialité.
La véritable cybersécurité commence au moment où vous cessez de conférer à votre opérateur mobile le droit de décider si c'est bien vous ou un inconnu muni d'un faux papier.