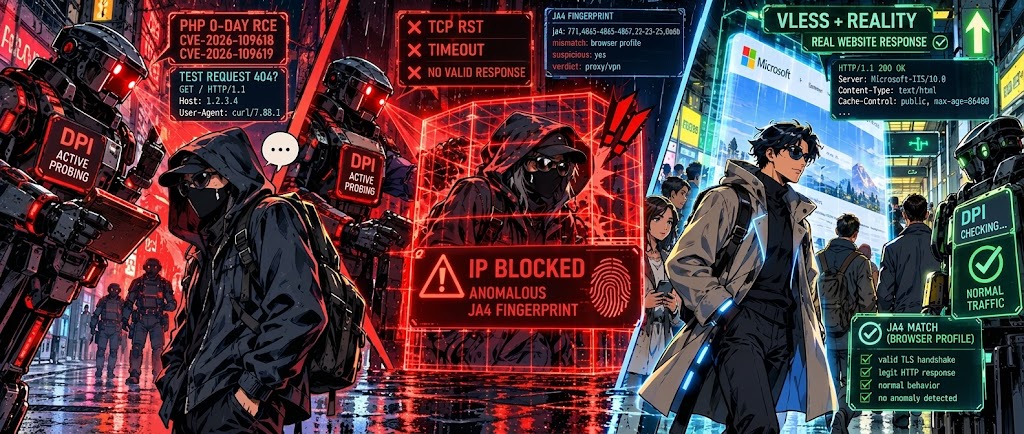
Представь ночную улицу. Ты надел надвинутый капюшон, темные очки, натянул маску до самых глаз и пытаешься на цыпочках прошмыгнуть мимо скучающего охранника. Ты уверен, что невидим, ведь под маской твоего лица не разглядеть. Примерно так большинство представляет себе работу любого VPN: шифрование включено, туннель поднят, провайдер ничего не видит.
Раньше охранник у шлагбаума (системы DPI и ТСПУ) лениво смотрел вслед: «Лица не видно, идет молча, ну и черт с ним, пусть идет».
Но времена наивного надзора кончились. Теперь охранник подходит к тебе со спины, хлопает по плечу и вкрадчиво спрашивает: «Слышь, земляк, огонька не найдется?».
- Обычный прохожий (реальный сайт вроде блога или интернет-магазина) обернется и по-человечески ответит: «Не курю» или «Ты кто такой? Пошел отсюда». На языке серверов это понятный HTTP-код ошибки: 400 Bad Request или 404 Not Found.
- А твой замаскированный VPN-туннель от неожиданности тупо затыкается и притворяется мертвым. Он замирает, надеясь, что его не заметят.
Охранник ухмыляется: «Ага. Молчишь - значит, прячешься». И через секунду прилетает дубинка - блокировка IP-адреса и обрыв соединения.
Добро пожаловать в эру Active Probing (активного зондирования).
Механика ловушки: как работает Active Probing
Главная иллюзия пользователя - вера в то, что цензор тратит суперкомпьютеры на расшифровку криптографических ключей. Это слишком дорого и долго.
Алгоритм ловли устроен в разы циничнее и проще:
- Засечка первого шага. Ты нажимаешь кнопку «Подключиться». До твоего зарубежного сервера летит стартовый пакет. Комплекс фильтрации на стороне оператора видит поток высокой энтропии - сплошной зашифрованный шум без внятных опознавательных знаков. Раньше этого шума не трогали, а сейчас система сразу ставит флажок: «Подозрительный».
- Параллельный проверочный звонок. В ту же миллисекунду, не обрывая твой сеанс, робот цензора со своего IP-адреса отправляет запрос на тот же самый порт твоего сервера. Он посылает туда заведомый мусор: обрубленный кусок веб-страницы или кривое TLS-рукопожатие.
- Момент истины.
- Если сервер слушает обычный протокол (старый OpenVPN, WireGuard или примитивный Shadowsocks), демон не знает, как реагировать на чужака. Он либо молча сбрасывает пакет (TCP RST), либо висит в таймауте.
- Для алгоритма инспекции эта тишина - чистая явка с повинной. Сервер получает метку прокси и мгновенно отправляется в бан.
Ловушка вторая: почему выдает фальшивая походка (отпечатки JA4)
Многие думают: «Ладно, я куплю домен за доллар, повешу бесплатный сертификат и притворюсь белым пушистым сайтом».
Тут срабатывает второй капкан - фингерпринтинг сетевого стека по стандарту JA4.
Цензор смотрит не на твой домен, а на микропривычки твоего софта: в каком порядке программа перечисляет шифры, какие расширения отправляет в пакете ClientHello, как настроены тайминги.
Настоящий браузер Google Chrome или Safari заходит на сервер вальяжно, со специфическим набором параметров и параллельно запрашивает пачку картинок, стилей и шрифтов.
Самодельный VPN-клиент на Python или Go заходит с «деревянной» походкой робота: отправляет криптографический отпечаток, который не совпадает ни с одним живым браузером в мире, после чего часами качает сплошной тяжелый поток байт в одну точку. Для фильтра не нужно даже расшифровывать трафик - аномалия видна невооруженным глазом по статистике сессии.
Почему падают массовые коммерческие VPN
По этой же схеме прямо сейчас пачками выгорают популярные приложения из App Store и Google Play.
У массмаркет-сервисов одна беда на всех:
- Однотипные конфиги. Тысячи людей выходят в сеть с абсолютно одинаковыми цифровыми отпечатками, как клоны в одинаковой униформе.
- Засвеченные пулы серверов. Их диапазоны IP давно внесены во все глобальные списки сетевой разведки.
- При включении активного зондирования такие серверы банятся не поштучно, а целыми подсетями за пару кликов.
Как оставаться невидимкой: правила маскировки
Чтобы твой сервер не прибили на первом же проверочном вопросе, он обязан уметь общаться с охранником так, чтобы у того не возникло ни единого подозрения.
- Режим подставного лица (VLESS + REALITY).
- Забудь про собственные свежие домены. Современный шлюз использует архитектуру заимствования доверия: он перенаправляет любые случайные входящие запросы на настоящий гигантский портал (например, сервера обновлений Microsoft, Apple или глобальные CDN). Когда проверочный зонд цензора стучит в порт, твой сервер не молчит и не пугается. Он разворачивает зонд и отдает ему идеальный, валидный ответ реального сайта. Цензор проверяет, видит обычный портал и идет дальше.
- Имитация человеческого поведения (Flow и Vision).
- Сетевой стек должен на лету дробить трафик, выравнивать размеры пакетов и подмешивать технический шум. Поток должен выглядеть как рваный, естественный серфинг по сайтам, а не монолитная труба с данными.
- Собственная точка входа на чистом железе.
- Никаких перегруженных колхозов. Только персональный изолированный сервер в надежной юрисдикции без соседей, чья сомнительная активность могла бы скомпрометировать весь диапазон адресов.
Итог
В сетевой войне наступил перелом: прятаться больше не работает. Глухие стены и кричащее шифрование только привлекают внимание патрулей.
Единственный способ выжить в контролируемой сети - перестать выглядеть как человек в черной маске. Твой трафик должен раствориться в толпе, выглядеть как самый скучный офисный серфинг и уверенно отвечать на любые провокационные вопросы пограничных фильтров. Тот, кто умеет органично отвечать на «тест на закурить», остается на связи всегда.