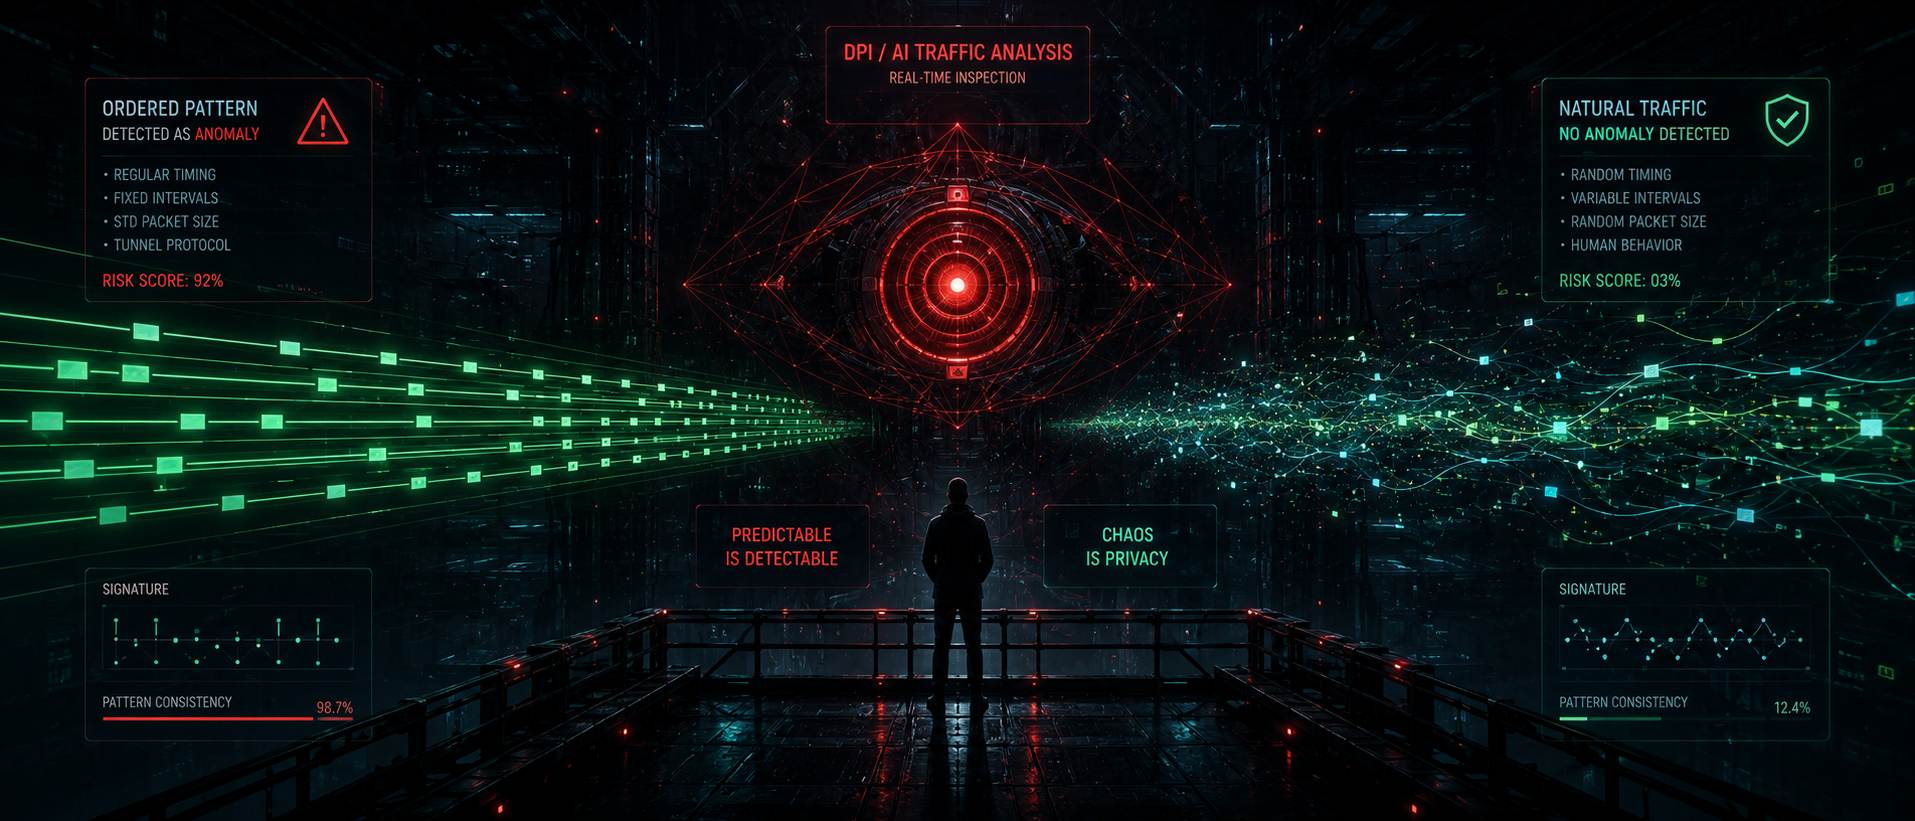
Почему обфускация больше не спасает?
Большинство продвинутых протоколов обхода блокировок работают по принципу идеальной мимикрии. Они маскируют структуру данных так, чтобы при глубоком анализе пакетов (DPI) трафик выглядел как стандартная сессия загрузки веб-страницы, обновление ОС или просмотр потокового видео.
Но новые алгоритмы фильтрации смотрят на мета-паттерны, которые невозможно скрыть обычным шифрованием:
- Импульс первого пакета (Handshake Timing): Обычный запрос к сайту (например, просмотр новостей) имеет специфическую динамику задержек между отправкой первого пакета и ответом сервера. VPN-туннель, поднимая соединение и сверяя криптографические ключи, тратит на доли миллисекунды больше времени на вычисления. Эвристические контуры фиксируют эту микро-задержку и маркируют соединение как аномальное.
- Энтропия интервалов (Inter-packet Arrival Time): Человек, читающий сайт, генерирует рваный трафик: загрузил страницу — пауза 20 секунд — кликнул ссылку — пошел резкий всплеск данных. VPN-клиент, поддерживая туннель активным, регулярно отправляет пустые служебные пакеты (Keep-Alive) через строго равные промежутки времени, либо генерирует стабильный фоновый шум. Для нейросети на шлюзе провайдера этот неестественно ровный ритм — идеальный маркер прокси.
Препарирование размера: Пассивный фингерпринтинг
Второй вектор, который массово тестировался в последние 24 часа — это фильтрация по фиксированной длине пакетов.
Любой зашифрованный туннель имеет тенденцию выравнивать размер исходящих пакетов данных (Padding), чтобы скрыть реальный объем передаваемой информации. Но если обычный веб-трафик состоит из хаотичного набора пакетов разной длины, то зашифрованный поток VPN часто шлет стандартизированные блоки данных. Защитные алгоритмы провайдеров научились сопоставлять размер пакета с интервалом его отправки. Если паттерн повторяется на протяжении нескольких секунд — соединение отправляется в бан без выяснения содержимого.
Архитектура противодействия: Переход к динамическому хаосу
Статичная маскировка мертва. Чтобы оставаться невидимым на уровне магистральных фильтров, трафик должен стать хаотичным не только по структуре, но и по времени.
Если ты проектируешь суверенный контур безопасности, стандартных настроек «из коробки» больше недостаточно. Вектор развития технологий смещается в сторону активного зашумления и динамических задержек:
- Внедрение случайного Padding (рандомизация размера): Протоколы должны принудительно добавлять к каждому пакету случайное количество мусорных байт. Размер каждого следующего пакета должен быть абсолютно уникальным и не поддаваться математическому прогнозированию.
- Искусственный джиттер (Рандомизация таймингов): Служебные пакеты и пакеты данных должны отправляться с искусственно сгенерированной задержкой. Программа должна имитировать человеческий фактор — задерживать отправку пакетов на случайные микросекунды, ломая логику работы эвристических анализаторов цензора.
Магистральные фильтры операторов эволюционируют стремительно, превращаясь из простых сканеров в сложные аналитические комплексы, работающие на базе искусственного интеллекта. Выживание личной инфраструктуры теперь зависит от того, умеют ли твои инструменты имитировать естественный цифровой хаос. Информационная безопасность — это больше не про прочность шифра, это про способность быть неотличимым от повседневного шума самой сети.
#кибербезопасность #DPI #TimingAttacks #Обфускация #VLESS #XrayCore #ЭвристическийАнализ #vpn-top-shop