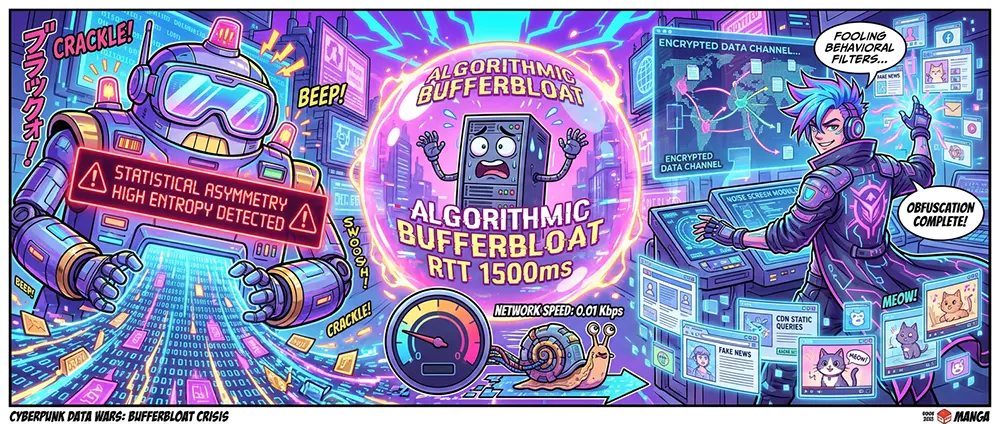
Ces derniers jours, les systèmes de filtrage du trafic des opérateurs (TSPU) ont sensiblement intensifié leur mode de throttling heuristique. Si, auparavant, seuls des ports spécifiques ou des marqueurs évidents de tunnels non chiffrés étaient ciblés, la récente vague de dégradation des connexions touche désormais le secteur des entreprises tout à fait légitime : les bureaux à distance (RDP), les bases de données et même les sessions HTTPS pures vers des fournisseurs cloud indépendants.
La raison de cette évolution réside dans un changement qualitatif : les systèmes de filtrage sont définitivement passés de l'analyse par signature au profilage statistique de l'entropie et des volumes.
Cela change la donne pour quiconque met en place un périmètre de communication sécurisé.
1. La mécanique de la « file d'attente de pénalité » : comment une session se retrouve ciblée
La plupart des gens pensent qu'un blocage se traduit toujours par une coupure nette (TCP RST) ou un dépassement de délai (timeout). En pratique, le DPI en bordure de réseau utilise de plus en plus un outil masqué : le basculement forcé du flux suspect vers une classe de service dégradée (QoS Scavenger Class).
Comment l'algorithme réagit-il :
- Analyse du profil d'entropie. Les premières dizaines de kilooctets d'une session sont vérifiées pour déterminer leur caractère aléatoire mathématique. Si le flux ressemble à un bruit cryptographique monolithique, dépourvu de pauses caractéristiques et d'artefacts web, le compteur de suspicion est incrémenté.
- Évaluation du rapport entre le trafic entrant et sortant (Asymétrie du trafic). Un utilisateur web classique envoie de courtes requêtes et télécharge des réponses volumineuses (asymétrie de 1:10 ou plus). Un échange bilatéral constant de paquets volumineux (symétrie de 1:1 ou 1:2) est étiqueté comme un tunnel ou un transfert de données direct.
- Bufferbloat algorithmique. Au lieu de rejeter les paquets, le routeur de l'opérateur gonfle artificiellement le tampon de latence. Le temps de trajet aller-retour (RTT) augmente de façon brutale, passant de 20 à 800–1500 ms. Le mécanisme interne de contrôle de congestion TCP (BBR/CUBIC) du côté du serveur interprète cela comme un effondrement physique du réseau et réduit la fenêtre de transmission au minimum.
En fin de compte, la connexion n'est pas formellement interrompue, mais la vitesse chute à des niveaux inexploitables.
2. L'échec du concept consistant à « tout envelopper dans du TLS »
De nombreux techniciens commettent une erreur classique : ils englobent tout le trafic dans une seule longue session se faisant passer pour du TLS 1.3 vers leur propre VPS.
Pour un DPI heuristique, une telle solution apparaît comme hautement anormale :
- Un navigateur web standard génère des dizaines de connexions parallèles à courte durée de vie vers divers CDN, réseaux publicitaires, serveurs d'analyse et bases de polices.
- Le tunnel « masqué » constitue une session unique et infinie vers une seule et même adresse IP, qui stagne pendant des heures avec un volume de transfert constant.
Aussi parfait que soit le faux SNI et l'empreinte de la négociation (JA4), le comportement de la session au fil du temps trahit complètement sa nature.
3. L'architecture de « l'écran anti-bruit » : comment dissoudre le trafic critique
Pour qu'une passerelle personnelle ou un canal professionnel reste invisible pour les classifieurs heuristiques, le périmètre réseau doit être conçu selon les principes du bruit organique :
- Imitation de la dynamique naturelle des sessions.
- La couche transport doit diviser de force le flux de données continu en sessions web discrètes et crédibles. Une fois qu'un certain seuil d'octets transférés ou de durée de vie est atteint, la session doit basculer de manière fluide et transparente au niveau de la pile client.
- Mélange avec le trafic de fond légitime.
- Le trafic critique ne doit pas être la seule activité sur l'interface. La passerelle locale est tenue de maintenir une émulation continue de l'activité standard : requêtes de fond régulières vers des API ouvertes, synchronisation horaire NTP, téléchargement d'éléments statiques provenant de miroirs de confiance nationaux et mondiaux.
- Remplissage (padding) et lutte contre la fragmentation aux frontières.
- Il est inacceptable de tolérer un surdébit (overhead) entraînant le fractionnement des paquets en fragments non standard. Un MTU clairement défini (1280–1340 octets) combiné à un alignement automatique des petits paquets sur des blocs fixes prive complètement l'analyseur statistique de la possibilité de lire les tailles des commandes de service.
Résumé
L'époque où il suffisait de mettre en place un tunnel standard sur un VPS loué pour obtenir une connexion stable est définitivement révolue. Les filtres modernes n'essaient pas de craquer le chiffrement : ils analysent les schémas de comportement du trafic dans le temps.
La fiabilité d'un périmètre personnel ne repose plus aujourd'hui sur des noms ronflants d'algorithmes cryptographiques, mais sur la rigueur technique du masquage. Une passerelle n'est sûre que lorsqu'aux yeux de n'importe quel auditeur tiers, elle ressemble, se comporte et répond exactement comme un échange de données des plus banals et ordinaires sur le web mondial.