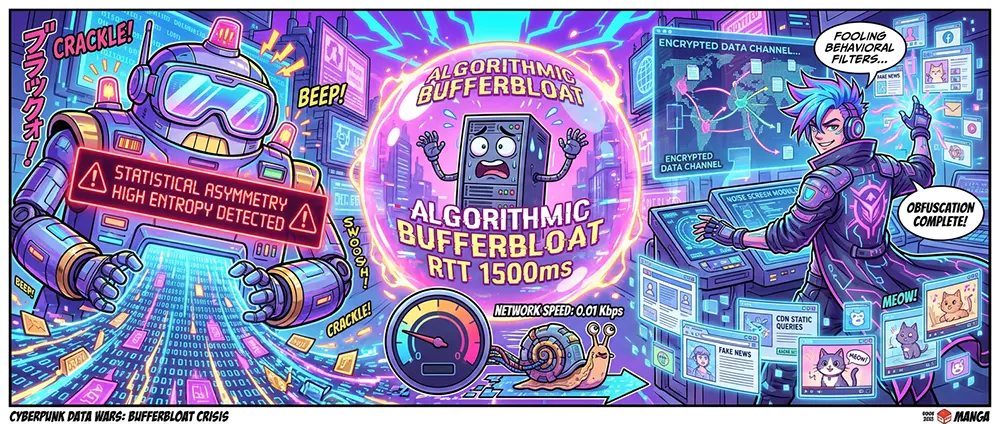
В последние дни операторские комплексы фильтрации трафика (ТСПУ) заметно активизировали режим эвристического троттлинга. Если раньше под раздачу попадали конкретные порты или очевидные маркеры незашифрованных туннелей, то свежая волна деградации связи затронула вполне легитимный корпоративный сектор: удаленные рабочие столы (RDP), базы данных и даже чистые HTTPS-сессии к независимым облачным провайдерам.
Причина кроется в качественном сдвиге: системы фильтрации окончательно перешли от сигнатурного анализа к статистическому профилированию энтропии и объемов.
Это меняет правила игры для любого, кто строит защищенный контур связи.
1. Механика «штрафной очереди»: как сессия попадает под нож
Большинство считает, что блокировка — это всегда жесткий разрыв (TCP RST) или падение в таймаут. На практике пограничный DPI все чаще использует скрытый инструмент — принудительный перевод подозрительного потока в деградационный класс обслуживания (QoS Scavenger Class).
Как срабатывает алгоритм:
- Анализ энтропийного профиля. Первые десятки килобайт сессии проверяются на математическую случайность. Если поток выглядит как монолитный криптографический шум без характерных пауз и веб-артефактов, счетчик подозрительности инкрементируется.
- Оценка соотношения входящего и исходящего трафика (Traffic Asymmetry). Обычный пользователь веб-ресурсов отправляет короткие запросы и скачивает тяжелые ответы (асимметрия 1:10 и выше). Постоянный двусторонний обмен крупными пакетами (симметрия 1:1 или 1:2) маркируется как туннель или прямая передача данных.
- Алгоритмический Bufferbloat. Вместо отбрасывания пакетов маршрутизатор оператора искусственно раздувает буфер задержки. Время кругового обращения (RTT) скачкообразно вырастает с 20 до 800–1500 мс. Внутренний механизм контроля перегрузок TCP (BBR/CUBIC) на стороне сервера воспринимает это как физический коллапс сети и обрушивает окно передачи до минимума.
В итоге соединение формально не разорвано, но скорость падает до непригодных для работы величин.
2. Крах идеи «просто завернуть всё в TLS»
Многие технические специалисты совершают типовую ошибку: оборачивают весь трафик в одну длинную сессию с маскировкой под TLS 1.3 к собственному VPS.
Для эвристического DPI такое решение выглядит максимально аномально:
- Обычный веб-браузер порождает десятки короткоживущих параллельных соединений к разным CDN, рекламным сетям, аналитическим серверам и базам шрифтов.
- «Замаскированный» туннель представляет собой одну бесконечную сессию на один и тот же IP-адрес, висящую часами с постоянным объемом прокачки.
Каким бы идеальным ни был фальшивый SNI и отпечаток рукопожатия (JA4), поведение сессии во времени полностью выдает ее природу.
3. Архитектура «шумового экрана»: как растворить критический трафик
Чтобы персональный шлюз или рабочий канал оставался незаметным для эвристических классификаторов, сетевой контур должен проектироваться по принципам органического шума:
- Имитация естественной сессионной динамики.
- Транспортный уровень должен принудительно дробить непрерывный поток данных на дискретные, правдоподобные веб-сессии. При достижении определенного порога переданных байт или времени жизни сессия должна плавно и бесшовно ротироваться на уровне клиентского стека.
- Смешивание с легитимным фоновым трафиком.
- Критически важный трафик не должен быть единственной активностью на интерфейсе. Локальный шлюз обязан поддерживать непрерывную эмуляцию штатной активности: регулярные фоновые запросы к открытым API, синхронизацию времени NTP, загрузку статических элементов с доверенных национальных и мировых зеркал.
- Паддинг и борьба с фрагментацией на границе.
- Недопустимо допускать оверхед, приводящий к дроблению пакетов до нестандартных огрызков. Четко выставленный MTU (1280–1340 байт) в связке с автоматическим выравниванием мелких пакетов до фиксированных блоков полностью лишает статистический анализатор возможности считывать размеры служебных команд.
Резюме
Эпоха, когда для стабильной связи достаточно было поднять стандартный туннель на арендованном VPS, окончательно ушла в прошлое. Современные фильтры не пытаются взломать шифр — они анализируют паттерны поведения трафика во времени.
Надежность персонального периметра сегодня строится не на громких названиях криптографических алгоритмов, а на инженерной безупречности маскировки. Шлюз безопасен лишь тогда, когда для любого стороннего аудитора он выглядит, звучит и отвечает как самый заурядный, ничем не примечательный обмен данными в мировом вебе.