Pendant longtemps, l'industrie de la cybersécurité a été dominée par un paradigme simple : si les données sont correctement chiffrées à l'aide d'un algorithme robuste, elles sont en sécurité. Dans le modèle de menace classique, l'adversaire était perçu comme un écouteur passif confronté aux mathématiques des clés publiques et des chiffrements par blocs.
Cependant, les évolutions architecturales des systèmes d'inspection en profondeur des paquets (DPI) ces derniers temps montrent que les régulateurs et les opérateurs n'ont plus besoin de décrypter votre trafic. Il leur suffit de prouver mathématiquement que vous essayez de masquer le fait même du camouflage.
Le blocage par signatures et par ports a cédé la place à la traque de l'entropie. Et cette traque détruit les principes fondamentaux de la conception de la sécurité réseau.
1. Le test d'aléa : comment le DPI détecte un tunnel robuste en millisecondes
Un flux de données cryptographiquement robuste possède une entropie informationnelle maximale : les bits y sont répartis de manière aussi chaotique et uniforme que possible, ressemblant à un bruit blanc parfait.
Pour le chiffrement classique, c'est le signe de la perfection de l'algorithme. Pour le DPI de périphérie moderne, c'est un signal d'alarme.
Sur l'Internet réel, le trafic applicatif légitime (même chiffré via HTTPS/TLS 1.3) n'est jamais totalement aléatoire au niveau des paquets de transport :
- Il contient des en-têtes en clair, des champs de négociation (Handshake), des métadonnées de négociation des paramètres de chiffrement et des longueurs de blocs de service fixes.
- Les paquets sont transmis selon des schémas caractéristiques de pauses et d'intervalles (Inter-packet Arrival Time).
- Les tailles de charge utile obéissent aux lois d'applications web spécifiques (tailles des fichiers multimédias, des scripts, des réponses JSON utilitaires).
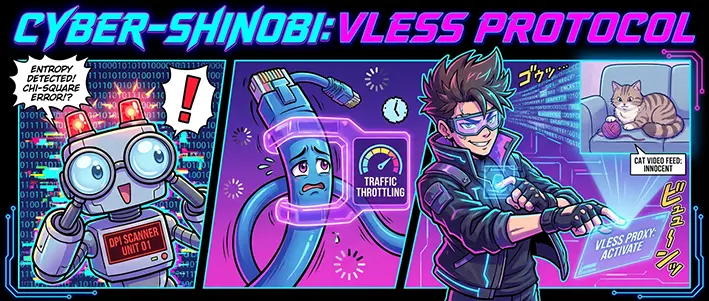
Lorsqu'un utilisateur lance un tunnel chiffré standard par-dessus une connexion ouverte, l'analyseur de la passerelle frontalière ne gaspille pas de puissance de calcul pour analyser la charge utile. Il soumet les 5 à 10 premiers paquets de la session à un test d'entropie léger (par exemple, le test du chi-carré ou l'estimation de la densité de distribution des octets). Si l'indice d'aléa est anormalement élevé et que la structure de la session ne imite pas un profil connu, le flux est immédiatement étiqueté comme « anormal ».
2. L'asphyxie algorithmique au lieu des paquets RST
La principale perfidie de l'analyse comportementale moderne est l'abandon de la coupure de connexion explicite.
Si auparavant le filtre réseau répondait à une anomalie par un paquet TCP RST ou une erreur ICMP explicite d'inaccessibilité de nœud, le DPI moderne bascule la session suspecte en mode de « quarantaine par dégradation » :
- Réduction artificielle de la fenêtre de réception TCP (TCP Receive Window). Le nœud indique de force au client et au serveur une taille de tampon réduite, étranglant la bande passante du canal à quelques kilobits.
- Retard sélectif des ACK. Les accusés de réception des paquets ne sont pas rejetés, mais artificiellement mis en attente dans la file d'attente pendant 500 à 1 500 ms.
- Provocation de retransmissions. La pile TCP côté utilisateur conclut que les paquets ont été perdus dans le milieu physique et commence à envoyer des copies répétées en cascade, saturant définitivement le tampon local.
L'utilisateur voit un indicateur de chargement tourner indéfiniment et accuse la surcharge de l'antenne de l'opérateur ou la météo, alors qu'un filtre mathématique froid vient de s'appliquer à sa connexion.
3. L'impasse évolutive des protocoles « purs »
Beaucoup tentent encore de se défendre avec des protocoles conçus à l'ère d'un Internet libre. Leurs créateurs ont optimisé la vitesse et la cryptorésistance, mais n'ont absolument pas intégré de protection contre l'analyse des métadonnées.
- Un transport pur sans obfuscation se trahit par les tailles caractéristiques du premier paquet d'initialisation.
- Tenter de « simplement envelopper tout le trafic dans un seul flux chiffré monolithique » rend la connexion unique dans le flux de navigation web : au lieu de centaines de courtes sessions parallèles vers différents CDN, la passerelle frontalière observe un « tuyau » unique et infini présentant une entropie anormale vers une seule adresse IP externe.
Dans des conditions de contrôle heuristique total, la franchise excessive d'un protocole se transforme en vulnérabilité.
4. Anatomie d'un circuit viable : se camoufler dans le bruit ambiant
Pour qu'une passerelle personnelle reste fonctionnelle et n'éveille pas les soupçons des algorithmes DPI, l'architecture de tunneling doit répondre aux principes du mimétisme organique :
- Imitation de sessions web valides. Le trafic ne doit pas ressembler à un bruit abstrait, mais à une session légitime de navigateur moderne : avec des extensions SNI plausibles, une émulation correcte des empreintes TLS (JA4/JA3) et le respect des délais naturels de négociation.
- Fragmentation et remplissage (Padding). L'alignement des tailles de paquets sur des blocs web standard et la séparation des en-têtes excluent toute possibilité de classification du protocole par la taille des premiers octets.
- Isolation du nœud de sortie. L'utilisation d'une infrastructure propre de premier échelon évite d'être placé sur des listes noires par voisinage. Lorsque le trafic est adressé à une instance cloud indépendante dotée d'une réputation propre, les analyseurs heuristiques n'ont pas de déclencheur externe pour une inspection approfondie de la session.
Conclusion
La sécurité de l'information a définitivement cessé d'être une simple question de choix du bon algorithme de chiffrement. Aujourd'hui, la fiabilité dépend de la capacité de votre infrastructure à se fondre habilement dans le flux de données légitime.
Si vos paquets chiffrés crient leur secret au système de contrôle, ils ont déjà perdu. Le vainqueur est celui dont la passerelle souveraine a l'air, de l'extérieur, de la page web la plus ennuyeuse et la plus banale du réseau mondial.