Долгое время в индустрии кибербезопасности доминировала простая парадигма: если данные качественно зашифрованы надежным стойким алгоритмом, они защищены. В классической модели угроз противник представлялся пассивным слушателем, которому противостоит математика открытых ключей и блочных шифров.
Однако архитектурные сдвиги систем глубокой фильтрации трафика (DPI) последних суток показывают: регуляторам и операторам больше не нужно расшифровывать ваш трафик. Им достаточно математически доказать, что вы пытаетесь скрыть сам факт маскировки.
На смену блокировкам по сигнатурам и портам пришла охота на энтропию. И эта охота разрушает базовые принципы построения сетевой защиты.
1. Тест на случайность: как DPI вычисляет стойкий туннель за миллисекунды
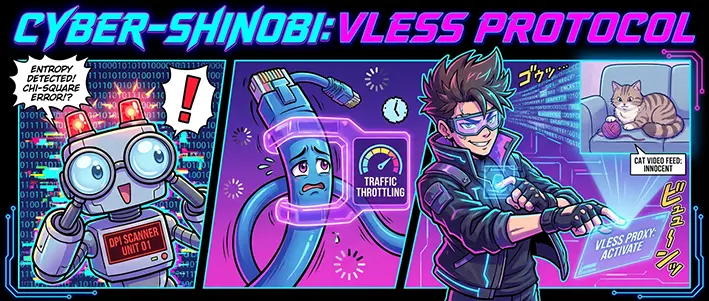
Криптографически стойкий поток данных обладает максимальной информационной энтропией — биты в нем распределены максимально хаотично и равномерно, напоминая идеальный белый шум.
Для классического шифрования это признак совершенства алгоритма. Для современного пограничного DPI — это красная тряпка.
В реальном интернете легитимный прикладной трафик (даже зашифрованный HTTPS/TLS 1.3) никогда не является абсолютно случайным на уровне транспортных пакетов:
- В нем присутствуют открытые заголовки, поля рукопожатий (Handshake), метаданные согласования параметров шифров и фиксированные длины служебных блоков.
- Пакеты передаются с характерными паттернами пауз и интервалов (Inter-packet Arrival Time).
- Размеры полезной нагрузки подчиняются законам конкретных веб-приложений (размеры медиафайлов, скриптов, служебных JSON-ответов).
Когда пользователь запускает стандартный зашифрованный туннель поверх открытого соединения, анализатор на пограничном шлюзе не тратит процессорные мощности на разбор полезной нагрузки. Он прогоняет первые 5–10 пакетов сессии через легковесный энтропийный тест (например, критерий хи-квадрат или оценку плотности распределения байтов). Если показатель случайности неестественно высок, а структура сессии не мимикрирует под известный профиль — поток мгновенно маркируется как «аномальный».
2. Алгоритмическая удушка вместо RST-пакетов
Главное коварство современного поведенческого анализа — отказ от явного разрыва связи.
Если раньше сетевой фильтр отвечал на аномалию пакетом TCP RST или явной ICMP-ошибкой недоступности узла, то современный DPI переводит подозрительную сессию в режим «деградационного карантина»:
- Искусственное сужение TCP Receive Window. Узел принудительно сообщает клиенту и серверу заниженный размер буфера, обрубая пропускную способность канала до единиц килобит.
- Селективная задержка ACK. Подтверждения о доставке пакетов не сбрасываются, а искусственно задерживаются в очереди на 500–1500 мс.
- Провокация ретрансмитов. Стек TCP на стороне пользователя решает, что пакеты потеряны в физической среде, и начинает лавинообразно слать повторные копии, окончательно забивая локальный буфер.
Пользователь видит бесконечно крутящийся индикатор загрузки, грешит на перегруженную вышку оператора или плохую погоду, в то время как над его соединением отработал холодный математический фильтр.
3. Эволюционный тупик «чистых» протоколов
Многие до сих пор пытаются защищаться протоколами, разработанными в эпоху свободного интернета. Их создатели оптимизировали скорость и криптостойкость, но вообще не закладывали защиту от анализа метаданных.
- Чистый транспорт без обфускации выдает себя характерными размерами первого пакета инициализации.
- Попытка «просто завернуть весь трафик в один монолитный шифрованный поток» делает соединение уникальным в потоке веб-серфинга: вместо сотен коротких параллельных сессий к разным CDN пограничный шлюз видит одну бесконечную «трубу» с аномальной энтропией к единичному внешнему IP-адресу.
В условиях тотального эвристического контроля излишняя прямолинейность протокола превращается в уязвимость.
4. Анатомия жизнеспособного контура: маскировка под шум среды
Чтобы персональный шлюз оставался работоспособным и не вызывал подозрений у алгоритмов DPI, архитектура туннелирования должна отвечать принципам органической мимикрии:
- Имитация валидных веб-сессий. Трафик должен выглядеть не как абстрактный шум, а как легитимная сессия современного браузера: с правдоподобными расширениями SNI, корректной эмуляцией отпечатков TLS (JA4/JA3) и соблюдением естественных задержек рукопожатия.
- Фрагментация и паддинг (Padding). Выравнивание размеров пакетов до стандартных веб-блоков и разделение заголовков исключают возможность классификации протокола по размеру первых байт.
- Изоляция выходного узла. Использование собственной инфраструктуры первого эшелона исключает попадание в черные списки по соседству. Когда трафик адресован независимому облачному инстансу с чистой репутацией, у эвристических анализаторов нет внешнего триггера для глубокой проверки сессии.
Вывод
Информационная безопасность окончательно перестала быть задачей выбора правильного алгоритма шифрования. Сегодня надежность определяется тем, насколько грамотно ваша инфраструктура способна раствориться в легитимном потоке данных.
Если ваши зашифрованные пакеты кричат системе контроля о своей секретности — они уже проиграли. Побеждает тот, чей суверенный шлюз снаружи выглядит как самая скучная, заурядная веб-страница в глобальной сети.