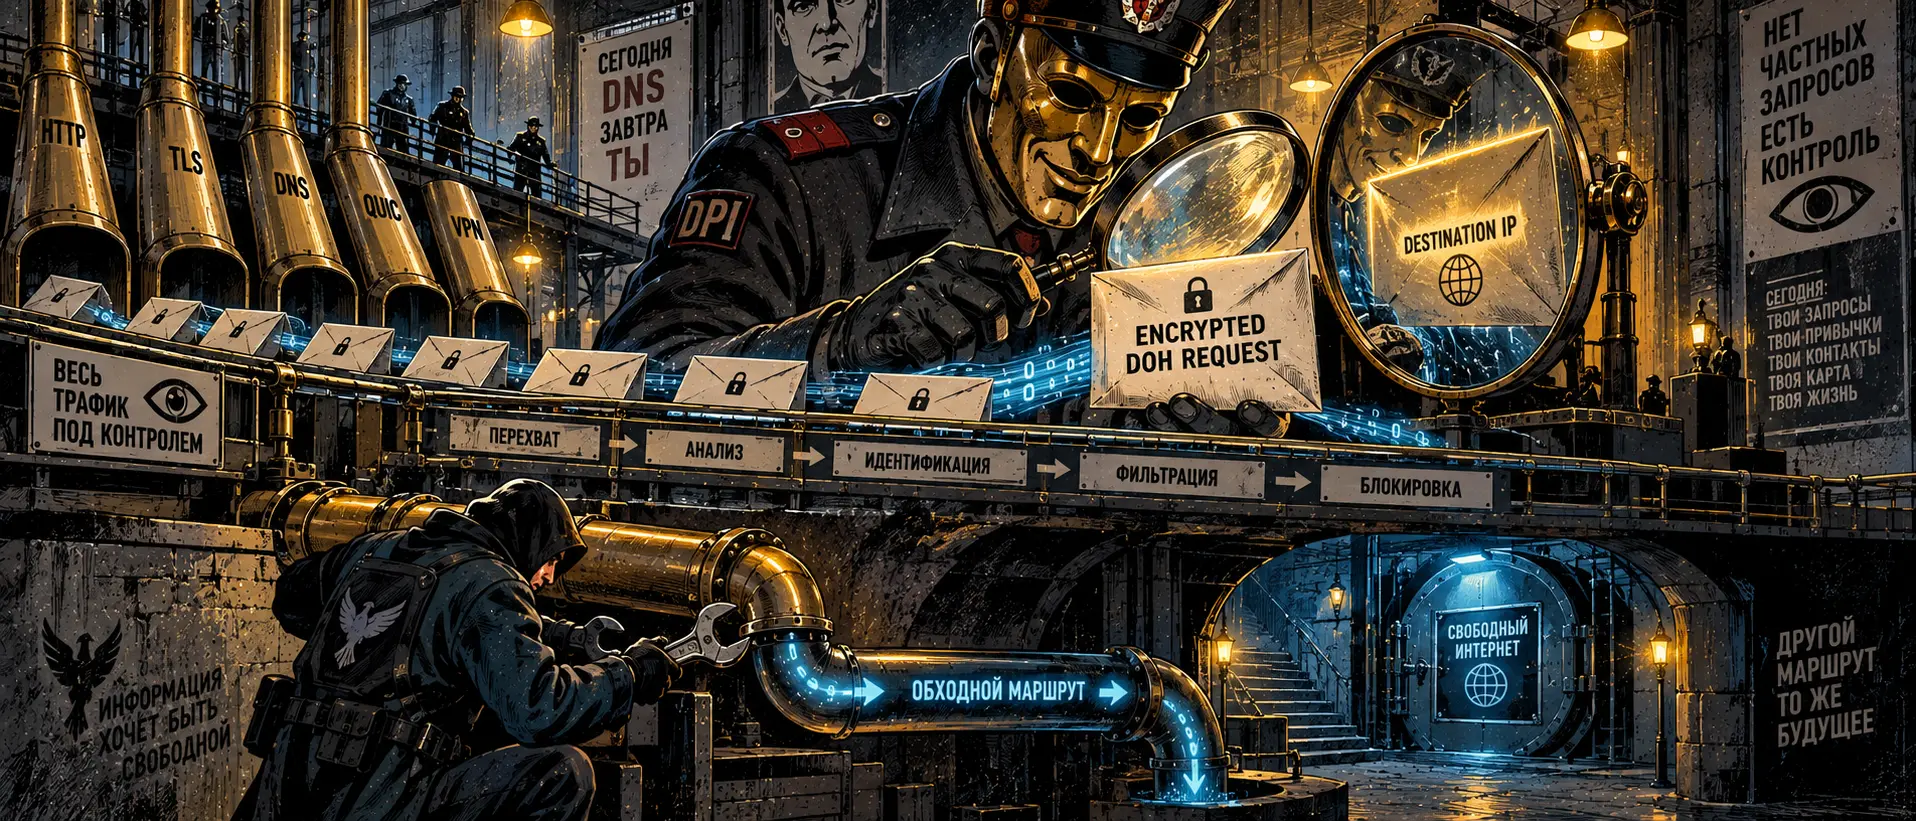
В прошлый раз мы говорили о бытовом выкручивании рук через принудительные обновления приложений и навязчивый антифрод. Сегодня, строго следуя нашему графику чередования, возвращаемся к тяжелому инженерному хардкору. Поговорим о фундаментальной иллюзии, в которой годами живет добрая половина сетевых энтузиастов: уверенности в том, что включение **DNS-over-HTTPS (DoH)** или **DNS-over-TLS (DoT)** полностью скрывает посещаемые ресурсы от оператора связи.
Спойлер: не скрывает.
В последние месяцы на магистральных узлах ТСПУ обкатывается гибридная связка: сопоставление перехваченных DNS-запросов с пулами IP-адресов целевых серверов и анализом полей шифрования в первом пакете сессии. Защищенный резолвинг перестал быть панацеей — он просто сместил точку контроля.
### Механика деанонимизации: где протекает «защищенный» резолвер
Кажется, логика идеальна: вы заворачиваете свои DNS-запросы в зашифрованный TLS-туннель к публичному резолверу (Cloudflare 1.1.1.1 или Google 8.8.8.8). Провайдер не видит открытый UDP-порт 53 и не знает, какой именно домен вы запросили.
Но на практике система фильтрации берет реванш на следующих шагах:
* **Засветка через поле SNI (Server Name Indication).** Вы получили зашифрованный ответ от DoH-сервера и теперь ваш браузер отправляет запрос непосредственно к целевому сайту. В пакете TLS Client Hello имя хоста (домен) передается **открытым текстом**, если не настроен ECH (Encrypted Client Hello). Комплекс ТСПУ просто читает этот заголовок и кладет соединение через TCP RST. Защита самого DNS-запроса в этот момент теряет всякий смысл.
* **Блокировка и шейпинг самих DoH-эндпоинтов.** Популярные IP-адреса безопасных DNS-резолверов известны регуляторам наперечет. На магистралях операторов стандартные порты DoT (853) режутся пачками, а к популярным DoH-серверам применяется тихий троттлинг задержек (RTT взлетает до нескольких секунд), из-за чего операционная система от безысходности сама откатывается на стандартный провайдерский DNS по порту 53.
* **Корреляция по IP-пулам и BGP-анонсам.** Даже если включен ECH и доменное имя зашифровано, трафик летит к конкретному целевому IP-адресу. Если этот IP принадлежит хостингу, где размещен единственный заблокированный сервис или оппозиционное медиа, провайдеру не нужно знать имя домена — он блокирует доступ по факту обращения к префиксу автономной системы (ASN).
### Почему стандартная связка «DoH + публичный VPN» дает сбой
Многие администраторы и продвинутые пользователи пытаются комбинировать шифрованный DNS со сторонними туннелями, допуская типичные архитектурные проколы:
1. **DNS-утечка через второй сетевой интерфейс (Split DNS).** Мобильная ОС или десктопная система при кратковременном разрыве туннеля мгновенно отправляет пачку запросов через резервный интерфейс провайдера в открытом виде.
2. **Паралич EDNS Client Subnet (ECS).** Некоторые публичные резолверы передают часть вашей подсети (ECS) авторитетному DNS-серверу целевого сайта для гео-оптимизации контента. Этот незашифрованный довесок прямо указывает на ваш реальный регион и провайдера.
3. **Отпечаток энтропии сессии резолвера.** Постоянные обращения к одному и тому же зарубежному DoH-серверу с нетипичным размером пакетов легко классифицируются эвристическими модулями DPI как попытка обхода цензуры.
### Инженерный контрудар: строим непробиваемый резолвинг
Чтобы лишить ТСПУ возможности сопоставлять ваши запросы и блокировать адреса, архитектуру DNS-резолвинга нужно пересобрать на принципах изоляции:
* **Собственный кэширующий DNS внутри туннеля (Unbound / CoreDNS).** Никаких внешних DoH на стороне клиента. DNS-сервер поднимается непосредственно на удаленной ноде (VPS). Клиент отправляет все DNS-запросы строго внутри основного зашифрованного туннеля (VLESS / WireGuard), а удаленный сервер самостоятельно опрашивает корневые DNS-серверы методом рекурсивного резолвинга без посредников.
* **Активация Encrypted Client Hello (ECH) в связке с DoH.** Если туннель не используется для части трафика, браузер обязан работать с поддержкой ECH, где поле SNI зашифровано открытым ключом, полученным через специальную DNS-запись (HTTPS/SVCB). Без ECH любой зашифрованный DNS — это замок на стеклянной двери.
* **Рандомизация upstream-серверов и DNS-over-QUIC (DoQ).** Использование протокола DoQ снижает задержку на рукопожатия и эффективно маскирует DNS-трафик под динамический HTTP/3, лишая системы классификации возможности отслеживать тайминги запросов.
Настоящая анонимность в сети строится не на красивых переключателях в настройках браузера, а на понимании полного маршрута каждого сетевого пакета от физического сокета до корневого сервера.
**Ключевые слова (SEO):** почему doh не защищает, блокировка dns over https тспу, утечка sni при doh, настройка unbound vless, dns over quic обход блокировок, encrypted client hello ech настройка, кибербезопасность dns 2026.