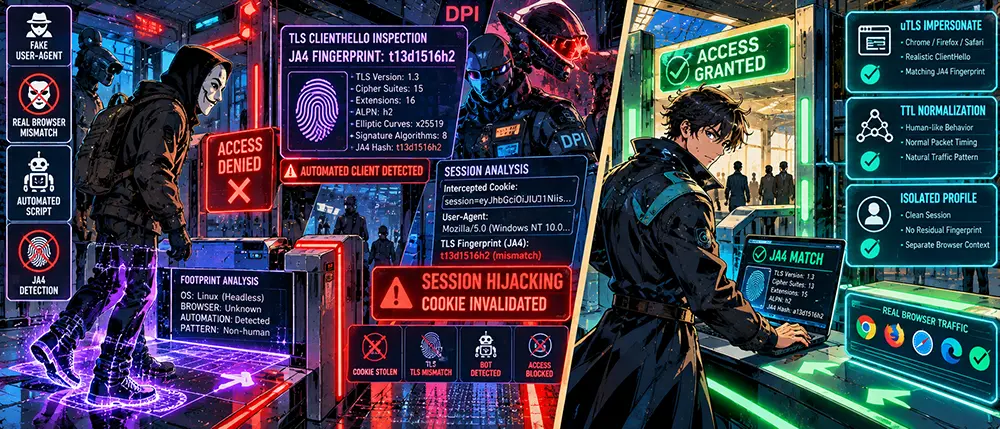
Vous enfilez une combinaison en latex parfaite, vous ajustez un masque en silicone aux traits d'un inconnu, vous montez à bord d'une voiture de location banalisée et vous garez devant un club privé très select. Vous avez l'absolue certitude d'être totalement méconnaissable. Vous n'ouvrez même pas la bouche et ne sortez pas votre passeport. Mais à l'entrée, le videur ne jette même pas un œil à votre visage.
Il observe précisément la manière dont vous avez franchi le seuil.
Quel pied a amorcé votre premier pas, avec quelle micro-seconde de décalage votre talon a touché le granit, quel est l'angle de vos épaules et dans quel ordre vous déboutonnez votre manteau. Chez chaque individu, cette motricité est aussi unique qu'un motif rétinien. Le physio prend une note sur sa tablette : « C'est ce gars du quartier pavillonnaire en périphérie qui était venu hier avec une veste noire. » Votre masque et vos fausses plaques d'immatriculation finissent à la poubelle. Vous aviez déjà été cerné avant même de dire bonjour.
C'est exactement ainsi que fonctionne le fingerprinting JA4. La plupart des utilisateurs s'imaginent naïvement qu'une adresse IP propre sur un serveur VPN flambant neuf suffit à dissimuler leur identité. En réalité, votre navigateur ou votre script maison vous trahit dès la première étape du handshake cryptographique, avant même que le tunnel chiffré n'ait eu le temps de s'établir.
Stop. Si vous croyez sérieusement que le mode « Incognito » et un changement d'User-Agent via une extension Chrome suffisent à vous rendre invisible pour Cloudflare ou Akamai, fermez cette page. Retournez plutôt sur les forums discuter de listes de proxys gratuits.
Mais si vous avez ne serait-ce qu'une fois analysé des dumps bruts dans Wireshark, observé les octets des extensions dans le TLS ClientHello et que vous voulez comprendre pourquoi les systèmes anti-fraude repèrent votre logiciel rien qu'à l'ordre des suites de chiffrement — bienvenue dans la salle de dissection des empreintes réseau.
L'évolution de la surveillance : pourquoi l'ancien JA3 a cédé sa place et comment fonctionne JA4
Pendant cinq ans, l'industrie du contrôle réseau a vécu au rythme des signatures JA3. Le principe était simple : on extrayait cinq paramètres fondamentaux du paquet TLS ClientHello (version TLS, liste des Cipher Suites prises en charge, liste des extensions Extensions, courbes elliptiques Elliptic Curves et formats de points), que l'on assemblait avec des virgules avant de les hacher sous la forme d'une chaîne MD5 classique.
Mais le JA3 souffrait d'un défaut rédhibitoire : c'était un hachage aveugle. Impossible d'identifier rapidement le client en face de soi sans interroger une gigantesque base de correspondances. Si une bibliothèque modifiait l'ordre de deux chiffrements, c'est tout le hachage qui sautait.
La spécification JA4 a transformé l'analyse passive en un scalpel modulaire. Il s'agit désormais d'une chaîne structurée de 36 caractères au format :
Plaintext
[Protocole][Nombre de chiffrements][Nombre d'extensions][ALPN]_[Hachage des chiffrements]_[Hachage des extensions]
Exemple d'empreinte réelle : t13d1516h2_8daaf6152771_027142270908
Décortiquons l'anatomie de cette chaîne :
- Section
t13d1516h2(Passeport réseau) :
t— protocole de transport (TCP). Si le trafic transite par QUIC, la première lettre devientq.
13— version TLS maximale prise en charge (TLS 1.3).
d— présence d'un SNI (destination domain transmise en clair).
15— nombre exact de suites de chiffrement (Cipher Suites) proposées par le client.
16— nombre exact d'extensions TLS transmises.
h2— protocole de couche application issu du champ ALPN (Application-Layer Protocol Negotiation), par exemple HTTP/2.
- Section
8daaf6152771(Hachage des chiffrements) :
- Hachage SHA-256 tronqué à 12 caractères de la liste triée de tous les algorithmes de chiffrement pris en charge. Contrairement au JA3, les chiffrements sont ici triés de force par valeur hexadécimale, ce qui élimine les mutations accidentelles.
- Section
027142270908(Hachage des extensions et des signatures) :
- Hachage de la liste des extensions, combiné avec la liste des algorithmes de signature numérique pris en charge (Signature Algorithms).
Par conséquent, les systèmes de protection côté CDN (Cloudflare, Fastly, AWS CloudFront) obtiennent un profil instantané : si l'en-tête User-Agent affirme que la requête provient de macOS Safari, mais que la structure des extensions et l'ordre des signatures trahissent une empreinte curl ou du module Python standard requests, la connexion est immédiatement étiquetée comme un botnet automatisé, avant même l'envoi de la moindre requête HTTP GET ou POST.
Comment fonctionne le Pass-the-Cookie associé au JA4 : le piège de la session interceptée
De nombreux développeurs et administrateurs le pensent : « Si un attaquant vole mes cookies de session ou mon jeton Bearer, la partie est finie. » C'était vrai pour les serveurs web d'autrefois. Mais les systèmes d'entreprise modernes basent leur défense sur le couplage des couches réseau (Layer 4/Layer 7 Binding).
L'attaque Pass-the-Cookie consiste à injecter des identifiants de session valides et dérobés (session_id, cf_clearance, jetons d'authentification) dans le navigateur de l'attaquant.
Le piège se referme selon le schéma suivant :
[Victime : Chrome / Windows]  ──> TLS Handshake : JA4 = t13d1516h2_abc...  ──> Session délivrée
                                                                                │
[Vol de cookie via infostealer]                                                 │
                                                                                ▼
[Attaquant : Python / Headless] ──> TLS Handshake : JA4 = t13i040800_fff... ──> [Vérification CDN]
                                  Insère un session_id valide               (INCOHÉRENCE !)
                                                                                │
                                                                                ▼
                                                                     [Invalidation de session + Ban]
- La victime s'est authentifiée sur le portail d'entreprise depuis son véritable ordinateur portable. Le système de sécurité a enregistré que la session
ID_98745n'est valide que lorsqu'elle est associée à l'empreintet13d1516h2_8daaf6152771_027142270908.
- Un infostealer ou une extension malveillante s'empare des cookies. L'attaquant lance un script d'automatisation (Playwright, Puppeteer, Selenium ou un script Go pur) et émet une requête avec ce cookie de session valide.
- La passerelle de périphérie constate que le cookie est légitime, mais que le paquet
ClientHelloentrant arbore l'empreinte de la bibliothèque standardlibcurlou d'une pile TLS personnalisée sous Node.js.
- L'heuristique Session Hijacking Alert se déclenche. La session est invalidée côté backend et l'adresse IP de l'attaquant est versée dans les listes noires de réputation.
Corrélation par métadonnées : la désanonymisation à travers les tunnels VPN
Si vous utilisez un VPN tiers tout en continuant de naviguer depuis votre navigateur habituel sans environnement isolé, vous laissez derrière vous une trace continue.
- Corrélation passive par analyse des timings et des tailles de paquets (Packet Size & Padding Fingerprinting).
- Chaque implémentation du protocole TLS formate la taille de ClientHello à sa manière. Chrome ajoute une extension spéciale de remplissage (Padding, type 21) pour aligner la longueur du paquet sur un bloc précis. Firefox ne le fait pas, ou emploie d'autres coefficients. Par conséquent, même à l'intérieur d'un tunnel WireGuard chiffré, l'opérateur réseau est capable de voir la taille exacte du paquet de handshake et de la corréler avec l'activité d'un nœud spécifique.
- Désynchronisation entre les piles TCP et TLS.
- Si le tunnel est hébergé sur un serveur distant sous Linux alors que les en-têtes du navigateur indiquent Windows 11, l'analyse passive des paramètres TCP (taille de fenêtre Window Size, TTL initial, options TCP SACK et MSS) révèle une incohérence entre le noyau du système d'exploitation et le profil réel du client.
Protocole de défense technique : alignement des empreintes et isolation des profils
Se protéger contre le fingerprinting au niveau JA4 exige un contrôle total de la pile cryptographique. Modifier des chaînes dans les paramètres de son navigateur ne sert à rien : il faut piloter la génération des octets au niveau du socket.
- Utilisation de clients TLS avec émulation d'empreintes (uTLS).
- Si vous développez vos propres logiciels, bots ou modules d'intégration, oubliez les bibliothèques standard
net/httpen Go ouurllib3en Python. Tout le trafic sortant doit obligatoirement transiter par des bibliothèques capables d'imiter fidèlement un ClientHello de navigateur cible (par exempleuTLSpour Go oucurl-impersonate) :
- Bash
# Compilation et envoi d'une requête avec émulation octet par octet de TLS Chrome 120+
curl-impersonate-chrome -v "https://target-service.com" \
  --header "User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64)..."
- Normalisation des paramètres de la pile TCP sur le routeur de bordure.
- Pour éviter que le profil réseau de l'hôte ne trahisse le véritable système d'exploitation, le trafic sortant via une passerelle Linux est normalisé à l'aide d'd'iptables et du sous-système
tc:
- Bash
# Fixation du TTL pour empêcher l'analyse du nombre de sauts réseau
iptables -t mangle -A POSTROUTING -o eth0 -j TTL --ttl-set 64

# Protection contre l'analyse de la taille TCP MSS
iptables -t mangle -A POSTROUTING -p tcp --tcp-flags SYN,RST SYN -j TCPMSS --set-mss 1440
- Séparation rigGoureuse des conteneurs de session.
- N'utilisez jamais votre navigateur de travail pour accéder à des périmètres isolés. Chaque session nécessitant de la confidentialité doit résider dans une instance distincte d'un système anti-détection (ou dans une machine virtuelle propre, dotée d'un profil d'affichage, d'un rendu WebGL et d'un espace de noms réseau indépendants).
- Révocation des jetons de session en cas de changement de coordonnées réseau.
- Les applications web gérées doivent intégrer une validation stricte : si une requête munie d'un jeton de session existant provient d'un hachage JA4 radicalement différent (changement d'OS client ou de classe de logiciel, par exemple), le jeton doit être immédiatement invalidé en exigeant une réauthentification matérielle obligatoire.
L'anonymat sur l'Internet moderne ne se mesure plus en kilomètres de distance avec un serveur distant ni au nombre de nœuds dans une chaîne de proxys. Le réseau a appris à scruter la géométrie de votre code logiciel à travers n'importe quelle couche de chiffrement standard. La véritable confidentialité ne commence pas par l'achat d'un tunnel tiers, mais par la reconstruction méthodique de chaque octet que votre matériel envoie dans un câble ouvert.