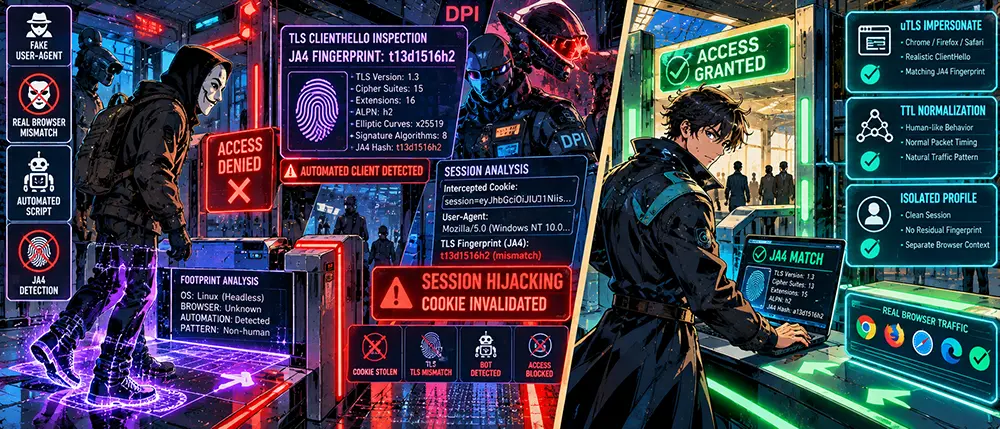
Ты надеваешь идеальный латексный костюм, натягиваешь на лицо силиконовую маску чужого человека, садишься в арендованную машину без опознавательных знаков и подъезжаешь к закрытому элитному клубу. Ты уверен, что абсолютно неузнаваем. Ты даже не открываешь рот и не достаешь паспорт. Но на входе стоит фейсконтрольщик, который даже не смотрит на лицо.
Он смотрит на то, как именно ты подошел к порогу.
Какой ногой ты сделал первый шаг, с какой микросекундной задержкой опустил пятку на гранит, под каким углом держишь плечи и в каком порядке расстегиваешь пуговицы на пальто. У каждого человека эта моторика уникальна, как рисунок сетчатки. Вышибала делает пометку в планшете: «Это тот самый парень из частного сектора на окраине, который вчера заходил сюда в черной куртке». Твоя маска и фальшивые номера автомобиля отправляются на свалку. Тебя просчитали еще до того, как ты поздоровался.
Именно так работает JA4-фингерпринтинг. Большинство пользователей наивно верят, что чистый IP-адрес на свежем VPN-сервере скрывает их личность. В реальности твой браузер или самописный скрипт сдает тебя с потрохами на нулевом шаге криптографического рукопожатия, когда шифрованный туннель еще даже не успел подняться.
Стоп. Если вы всерьез думаете, что режим «Инкогнито» и смена юзерагента в расширении Chrome делают вас невидимкой для Cloudflare или Akamai, закройте эту страницу. Возвращайтесь на форумы обсуждать бесплатные прокси-листы.
Но если вы хоть раз разбирали сырые дампы в Wireshark, видели байты расширений в TLS ClientHello и хотите понять, почему антифрод-системы вычисляют ваш софт по банальной сортировке шифронаборов — добро пожаловать в препараторскую сетевых отпечатков.
Эволюция слежки: почему старый JA3 сдал позиции и как устроен JA4
Пять лет индустрия сетевого контроля жила на сигнатурах JA3. Принцип был прост: брались пять базовых параметров из пакета TLS ClientHello (версия TLS, список поддерживаемых Cipher Suites, список расширений Extensions, эллиптические кривые Elliptic Curves и форматы точек), склеивались через запятую и хэшировались в привычную MD5-строку.
Но у JA3 была фатальная проблема: он был слепым хэшем. По нему нельзя было быстро понять, что за клиент перед тобой, без обращения к гигантской базе соответствий. Если библиотека меняла порядок двух шифров, хэш ломался целиком.
Спецификация JA4 превратила пассивный анализ в модульный скальпель. Теперь это 36-символьная структурированная строка формата:
Plaintext
[Протокол][Количество шифров][Количество расширений][ALPN]_[Хэш шифров]_[Хэш расширений]
Пример реального отпечатка: t13d1516h2_8daaf6152771_027142270908
Давай вскроем анатомию этой строки:
- Секция
t13d1516h2(Сетевой паспорт):
t— транспортный протокол (TCP). Если трафик идет по QUIC, первой буквой встаетq.
13— максимальная поддерживаемая версия TLS (TLS 1.3).
d— наличие признака SNI (destination domain передан в открытом виде).
15— точное количество предложенных клиентом наборов шифров (Cipher Suites).
16— точное количество переданных TLS-расширений.
h2— протокол прикладного уровня из поля ALPN (Application-Layer Protocol Negotiation), например HTTP/2.
- Секция
8daaf6152771(Хэш шифров):
- Усеченный 12-значный SHA-256 хэш от отсортированного списка всех поддерживаемых алгоритмов шифрования. В отличие от JA3, здесь шифры принудительно сортируются по шестнадцатеричному значению, что исключает случайные мутации.
- Секция
027142270908(Хэш расширений и сигнатур):
- Хэш списка расширений, объединенный со списком поддерживаемых алгоритмов цифровой подписи (Signature Algorithms).
В результате защитные системы на стороне CDN (Cloudflare, Fastly, AWS CloudFront) получают мгновенный срез: если заголовок User-Agent утверждает, что запрос отправлен из macOS Safari, а структура расширений и порядок сигнатур выдают отпечаток curl или стандартного Python-модуля requests, соединение маркируется как автоматизированный ботнет еще до отправки первого HTTP-запроса GET или POST.
Как работает Pass-the-Cookie в связке с JA4: ловушка перехваченной сессии
Многие разработчики и администраторы считают: «Если злоумышленник украл мои сессионные куки или Bearer-токен, игра окончена». Это правда для старых веб-серверов. Но современные enterprise-системы строят оборону на связывании сетевых уровней (Layer 4/Layer 7 Binding).
Атака Pass-the-Cookie строится на внедрении украденных валидных идентификаторов сессии (session_id, cf_clearance, токены авторизации) в браузер атакующего.
Схема капкана выглядит следующим образом:
[Жертва: Chrome / Windows]  ──> TLS Handshake: JA4 = t13d1516h2_abc...  ──> Сессия выдана
                                                                                │
[Угон cookie через инфостилер]                                                 │
                                                                                ▼
[Атакующий: Python / Headless] ──> TLS Handshake: JA4 = t13i040800_fff... ──> [Сверка CDN]
                                  Подставляет валидный session_id           (НЕСООТВЕТСТВИЕ!)
                                                                                │
                                                                                ▼
                                                                     [Сброс сессии + Бан]
- Жертва авторизовалась в корпоративном портале с реального ноутбука. Система безопасности зафиксировала: сессия
ID_98745валидна только для связки с фингерпринтомt13d1516h2_8daaf6152771_027142270908.
- Инфостилер или вредоносное расширение сливает куки. Атакующий запускает скрипт автоматизации (Playwright, Puppeteer, Selenium или чистый Go-скрипт) и отправляет запрос с валидной сессионной кукой.
- Пограничный шлюз видит: кука легитимна, но входящий пакет
ClientHelloимеет отпечаток стандартной библиотекиlibcurlили кастомного TLS-стека Node.js.
- Срабатывает эвристика Session Hijacking Alert. Сессия инвалидируется на стороне бэкенда, а IP-адрес атакующего заносится в репутационные черные списки.
Корреляция по метаданным: деанонимизация сквозь VPN-туннели
Если ты используешь сторонний VPN, но продолжаешь выходить в сеть со своего штатного браузера без изолированного окружения, ты оставляешь за собой непрерывный след.
- Пассивная корреляция таймингов пакетов (Packet Size & Padding Fingerprinting).
- Каждая реализация протокола TLS форматирует размер ClientHello по-своему. Chrome добавляет специальное расширение Padding (тип 21), чтобы выровнять длину пакета до определенного блока. Firefox этого не делает, либо использует другие коэффициенты. В результате даже внутри зашифрованного WireGuard-туннеля оператор связи видит точный размер пакета рукопожатия, сопоставляя его с активностью конкретного узла.
- Рассинхронизация стека TCP и TLS.
- Если туннель поднят на удаленном сервере под управлением Linux, а в заголовках браузера указана Windows 11, пассивный анализ параметров TCP (размер окна Window Size, начальный TTL, опции TCP SACK и MSS) выдает несоответствие ядра операционной системы реальному профилю клиента.
Инженерный протокол защиты: выравнивание отпечатков и изоляция профилей
Защита от фингерпринтинга на уровне JA4 требует полного контроля над криптографическим стеком. Менять строки в настройках браузера бесполезно — нужно управлять генерацией байтов в сокете.
- Использование TLS-клиентов с эмуляцией отпечатков (uTLS).
- Если вы пишете собственный софт, ботов или модули интеграции, забудьте про стандартные библиотеки
net/httpв Go илиurllib3в Python. Весь исходящий трафик обязан заворачиваться через библиотеки, поддерживающие полную мимикрию ClientHello под целевой браузер (например,uTLSдля Go илиcurl-impersonate):
- Bash
# Сборка и отправка запроса с полной эмуляцией байт-в-байт TLS Chrome 120+
curl-impersonate-chrome -v "https://target-service.com" \
  --header "User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64)..."
- Нормализация параметров TCP-стека на пограничном маршрутизаторе.
- Чтобы сетевой профиль хоста не выдавал реальную ОС, исходящий трафик через шлюз на базе Linux нормализуется с помощью
iptablesи подсистемыtc:
- Bash
# Фиксация TTL для исключения анализа количества сетевых прыжков
iptables -t mangle -A POSTROUTING -o eth0 -j TTL --ttl-set 64

# Защита от анализа размера TCP MSS
iptables -t mangle -A POSTROUTING -p tcp --tcp-flags SYN,RST SYN -j TCPMSS --set-mss 1440
- Жесткое разделение сессионных контейнеров.
- Никогда не используйте рабочий браузер для доступа к изолированным контурам. Каждая сессия, требующая конфиденциальности, должна жить в отдельном инстансе антидетект-системы (или в чистой виртуальной машине с отдельным профилем дисплея, рендеринга WebGL и собственным изолированным сетевым пространством имен).
- Сброс сессионных токенов при изменении сетевых координат.
- На стороне администрируемых веб-приложений внедряется строгая валидация: если запрос с существующим токеном сессии пришел с кардинально иного JA4-хэша (например, сменилась операционная система клиента или класс софта), токен должен немедленно аннулироваться с принудительным требованием повторной аппаратной аутентификации.
Анонимность в современном интернете больше не измеряется километрами до удаленного сервера и количеством узлов в цепочке прокси. Сеть научилась видеть геометрию твоего программного кода сквозь любые слои стандартного шифрования. Реальная приватность начинается не с покупки чужого туннеля, а с методичной пересборки каждого байта, который твое железо отправляет в открытый провод.