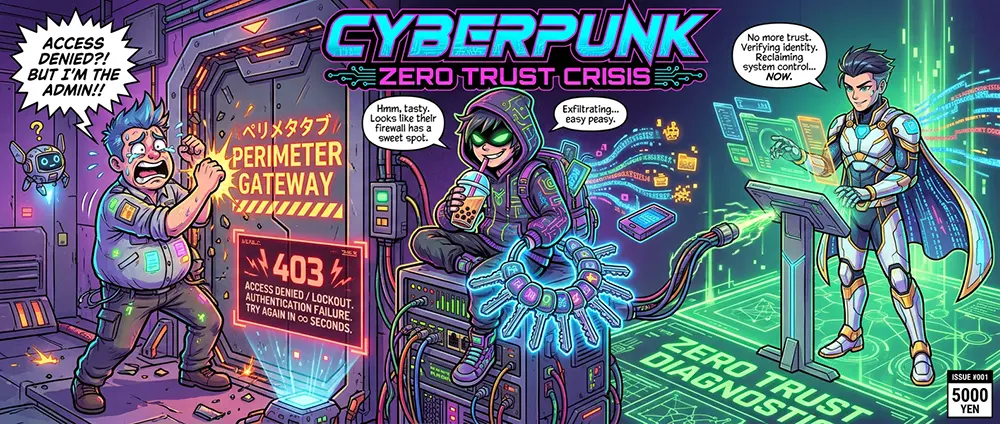
Les événements de ces derniers jours dans le domaine de la sécurité réseau ont mis en lumière une vulnérabilité que le secteur des entreprises a préféré ignorer pendant des années : les dispositifs de périphérie et les passerelles SSL-VPN sont devenus le principal vecteur de perte de contrôle sur l'infrastructure.
Les rapports récents concernant des blocages massifs d'administrateurs sur leurs propres pare-feu et routeurs de périmètre (campagnes ciblant des équipements edge compromis avec falsification de comptes) révèlent une transition qualitative : les attaquants ne se contentent plus de fuiter des bases de données. Ils s'emparent de la passerelle elle-même, modifient les clés d'accès et ferment la porte aux propriétaires.
Pour une industrie qui continue de croire en une « barrière matérielle fiable à l'entrée », c'est une douche froide.
1. Le piège architectural de la « clôture en fer »
La modèle classique de la sécurité s'est bâti pendant des décennies sur un dogme simple : « Plaçons une passerelle puissante à la frontière du réseau, établissons un VPN pour les employés, et déclarons zone de confiance tout ce qui se trouve à l'intérieur ».
Dans la réalité moderne, cette approche se transforme en bombe à retardement pour trois raisons :
- Un point de défaillance unique et total. Si un attaquant parvient à percer le concentrateur de périphérie (via une fuite de comptes de service, du bourrage de mots de passe ou une désérialisation dans l'interface web), il n'obtient pas seulement l'accès à un seul serveur. Il récupère la carte de toute la topologie, les tables de routage et la capacité d'écouter discrètement les échanges internes non chiffrés.
- Le verrouillage du propriétaire légitime. Lorsque l'accès au panneau de gestion web du modem ou du pare-feu s'effectue via le même canal que celui soumis à des attaques ou à des filtrages, l'administrateur perd le contrôle opérationnel. Si l'interface de gestion est inaccessible (ou bloquée de force de l'extérieur), il devient impossible de diagnostiquer les anomalies en temps réel.
- L'impuissance des correctifs face aux identités volées. Contre les attaques au niveau des comptes valides, les systèmes classiques de scan de vulnérabilités sont inutiles : pour eux, une connexion autorisée via le VPN SSL de périphérie ressemble à une connexion standard d'un ingénieur de service.
2. La dégradation silencieuse comme indicateur d'intrusion
Parallèlement à la prise de contrôle des passerelles, la pression exercée par les systèmes de filtrage réglementaires s'intensifie. Lorsque les opérateurs télécoms activent de nouveaux profils heuristiques DPI, le canal commence à se comporter de manière anormale :
- la taille de la fenêtre de transmission TCP est artificiellement réduite ;
- les paquets d'accusé de réception (ACK) sont retardés ;
- le ping sur le tout premier nœud de transit externe est multiplié par des dizaines.
Le plus dangereux dans cette situation est la coïncidence des symptômes. L'administrateur attribue la gigue monstrueuse et les délais d'attente à la « charge du soir chez le fournisseur » ou aux « tests de filtrage habituels sur la station de base ». En pratique, au même moment, une exfiltration de données cachée ou un brute-force des mots de passe vers les segments adjacents peut transiter par le routeur de périphérie.
Si vous ne visualisez pas les métriques matérielles pures de votre propre interface réseau et ne contrôlez pas les niveaux de latence à chaque saut de traçage, vous êtes physiquement incapable de distinguer le bridage de l'opérateur d'une présence étrangère dans le canal.
3. Pourquoi les solutions VPN de masse ne sauvent ni l'entreprise ni la confidentialité
Dès les premiers signes d'instabilité ou de blocage, beaucoup s'empressent de connecter un VPN commercial standard. Cela procure un effet visuel de courte durée, mais aggrave les risques de sécurité :
- La concentration dans des sous-réseaux signalés. Les pools d'adresses publics des fournisseurs commerciaux sont connus de tous les DPI étatiques et de tous les systèmes anti-fraude. Votre trafic se retrouve dans le même panier que des milliers de sessions suspectes, obtenant automatiquement la plus haute priorité pour un ralentissement forcé.
- L'absence de séparation des privilèges. En se connectant via un service centralisé tiers, vous transférez la confiance du fournisseur local vers une entreprise tierce dont les journaux (logs) et le routage interne restent absolument opaques pour vous.
4. Les principes d'un périmètre réseau autonome
Pour que l'infrastructure reste gérable même en cas de filtrage agressif et d'attaques ciblées contre les passerelles, l'architecture réseau doit répondre à des règles strictes :
- Gestion hors bande (Out-of-Band Management). L'accès à la console d'administration du routeur, du modem et du serveur de périphérie ne doit en aucun cas dépendre du canal Internet externe. Une liaison filaire locale, une interface de service indépendante et un accès complet aux paramètres racines constituent une exigence fondamentale. Les « boîtes noires » louées dotées d'une interface web fermée n'ont pas le droit de protéger des données critiques.
- Zero Trust au niveau réseau. Le simple fait qu'un paquet se trouve à l'intérieur d'un tunnel ne lui donne plus le droit d'être de confiance. Une vérification cryptographique mutuelle des certificats (mTLS) entre les services, des jetons de session dynamiques et l'isolation des micro-segments empêchent le développement d'une attaque, même si le nœud de périphérie est piraté.
- Points de présence personnels. Vos propres instances cloud dédiées sur des dorsales de premier niveau avec camouflage du trafic web standard (TLS 1.3 avec émulation valide d'empreinte client) constituent le seul moyen de garantir un ping propre, l'absence de bruit parasite et la stabilité des sessions.
Résumé
La sécurité du périmètre numérique ne se mesure ni aux promesses des fournisseurs ni à l'épaisseur du pare-feu d'entreprise. Elle se définit par la personne qui détient les clés de la passerelle au moment critique.
Si votre équipement de pointe ne vous obéit pas et que les latences réseau sont masquées par les rapports optimistes de l'opérateur, vous n'avez pas de périmètre. Le véritable souveraineté numérique commence par la maîtrise totale de votre propre routeur, des journaux de trafic bruts et d'un point de sortie indépendant vers le réseau mondial.