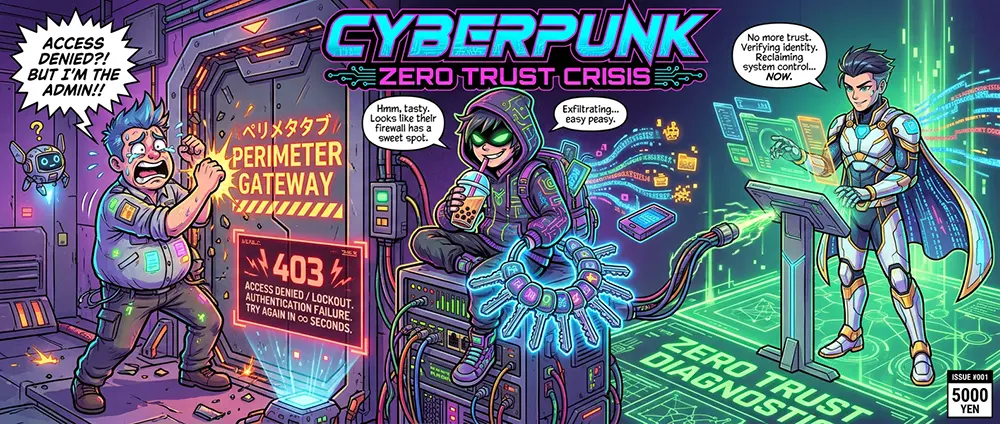
События последних суток в сфере сетевой безопасности обнажили уязвимость, которую корпоративный сектор годами предпочитал не замечать: пограничные устройства и SSL-VPN-шлюзы стали главным вектором потери контроля над инфраструктурой.
Свежие сводки о массовых блокировках администраторов на собственных сетевых экранах и периметральных маршрутизаторах (кампании вокруг скомпрометированных edge-устройств с подменой учетных записей) показывают качественный переход: атакующие перестали просто сливать базы данных. Они захватывают сам шлюз, меняют ключи доступа и запирают владельцев снаружи.
Для индустрии, где до сих пор принято верить в «надежную железку на входе», это холодный душ.
1. Архитектурная ловушка «железного забора»
Классическая модель безопасности десятилетиями строилась на простой догме: «Поставим мощный шлюз на границе сети, поднимем VPN для сотрудников, а всё, что внутри, объявим доверенной зоной».
В современных реалиях этот подход превращается в мину замедленного действия по трем причинам:
- Единая точка полного отказа. Если злоумышленник пробивает пограничный концентратор (через утечку сервисных учетных записей, распыление паролей или десериализацию в веб-интерфейсе), он получает не просто доступ к одному серверу. Он получает карту всей топологии, таблицы маршрутизации и возможность тихо слушать нешифрованный внутренний обмен.
- Локаут легитимного владельца. Когда доступ к веб-панели управления модемом или сетевым экраном осуществляется через тот же канал, который подвергается атаке или фильтрации, администратор теряет инструментальный контроль. Если интерфейс управления недоступен (или принудительно заблокирован извне), диагностировать аномалии в реальном времени становится невозможно.
- Бессилие патчей против украденных сущностей. Против атак на уровне валидных учетных записей классические системы сканирования уязвимостей бесполезны: для них авторизованный вход через пограничный SSL-VPN выглядит как штатное подключение дежурного инженера.
2. Тихая деградация как индикатор вторжения
Параллельно с захватом шлюзов усиливается давление со стороны регуляторных систем фильтрации. Когда операторы связи активируют новые эвристические профили DPI, канал начинает вести себя аномально:
- искусственно занижается размер окна передачи TCP;
- задерживаются пакеты подтверждения (ACK);
- пинг на первом же внешнем транзитном узле подскакивает в десятки раз.
Самое опасное в этой ситуации — совпадение симптомов. Администратор списывает чудовищный джиттер и таймауты на «вечернюю нагрузку у провайдера» или «очередные тесты фильтрации на базовой станции». На практике же в этот момент через пограничный маршрутизатор может идти скрытая эксфильтрация данных или подбор паролей к смежным сегментам.
Если вы не видите чистых аппаратных метрик собственного сетевого интерфейса и не контролируете уровни задержки по каждому прыжку трассировки, вы физически не способны отличить операторский шейпинг от чужого присутствия в канале.
3. Почему массовые VPN-решения не спасают бизнес и приватность
При первых признаках нестабильности или блокировок многие спешат подключить типовой коммерческий VPN. Это дает кратковременный визуальный эффект, но усугубляет риски безопасности:
- Концентрация в грязных подсетях. Публичные пулы адресов коммерческих провайдеров известны всем государственным DPI и антифрод-системам. Ваш трафик попадает в один котел с тысячами сомнительных сессий, автоматически получая наивысший приоритет на принудительное замедление.
- Отсутствие разделения привилегий. Подключаясь через сторонний централизованный сервис, вы переносите доверие с местного провайдера на чужую компанию, логи которой и внутренняя маршрутизация для вас остаются абсолютно непрозрачными.
4. Принципы автономного сетевого контура
Чтобы инфраструктура оставалась управляемой даже в условиях агрессивной фильтрации и целевых атак на шлюзы, сетевая архитектура должна отвечать строгим правилам:
- Внеполосное управление (Out-of-Band Management). Доступ к консоли администрирования маршрутизатора, модема и пограничного сервера ни при каких обстоятельствах не должен зависеть от внешнего интернет-канала. Локальный проводной линк, независимый сервисный интерфейс и полный доступ к корневым параметрам — базовое требование. Арендные «черные ящики» с закрытой веб-мордой не имеют права стоять на защите критических данных.
- Zero Trust на сетевом уровне. Сам факт нахождения пакета внутри туннеля больше не дает ему права на доверие. Взаимная криптографическая проверка сертификатов (mTLS) между сервисами, динамические сессионные токены и изоляция микросегментов исключают развитие атаки, даже если пограничный узел взломан.
- Персональные точки присутствия. Собственные выделенные облачные инстансы на магистральных каналах первого уровня с маскировкой под стандартный веб-трафик (TLS 1.3 с валидной эмуляцией клиентского отпечатка) — единственный способ гарантировать чистый пинг, отсутствие чужого шума и стабильность сессий.
Резюме
Безопасность цифрового периметра измеряется не обещаниями вендоров и не толщиной корпоративного экрана. Она определяется тем, кто контролирует ключи от шлюза в критический момент.
Если ваше оконечное оборудование вам не подчиняется, а сетевые задержки скрыты за оптимистичными отчетами оператора — периметра у вас нет. Настоящий цифровой суверенитет начинается с полного владения собственным маршрутизатором, сырыми логами трафика и независимой точкой выхода в глобальную сеть.