27 octobre 2026 | Analyse d'auteur
Nous avons l'habitude de penser qu'une connexion chiffrée dissimule aux regards indiscrets tout ce qui se passe en son sein.
Mais il existe une différence fondamentale entre la protection du contenu et l'invisibilité de la connexion elle-même.
À l'été 2026, un groupe de chercheurs de l'Université de Paderborn a présenté des travaux qui jettent un regard neuf sur l'infrastructure russe de filtrage d'Internet.
Il est apparu que les mécanismes de blocage sélectif du QUIC sont apparus en Russie bien plus tôt que ne le laissait supposer la littérature de recherche internationale.
Et le plus intéressant ici n'est pas l'aspect politique de la question, mais bien l'aspect technique.
Ce que cache QUIC et ce qui reste visible
Le protocole QUIC est notamment utilisé par HTTP/3. Il associe la transmission chiffrée de données à la capacité d'établir des connexions plus rapidement et de les maintenir en cas de changement de route réseau.
Cependant, les paquets QUIC initiaux ont une particularité.
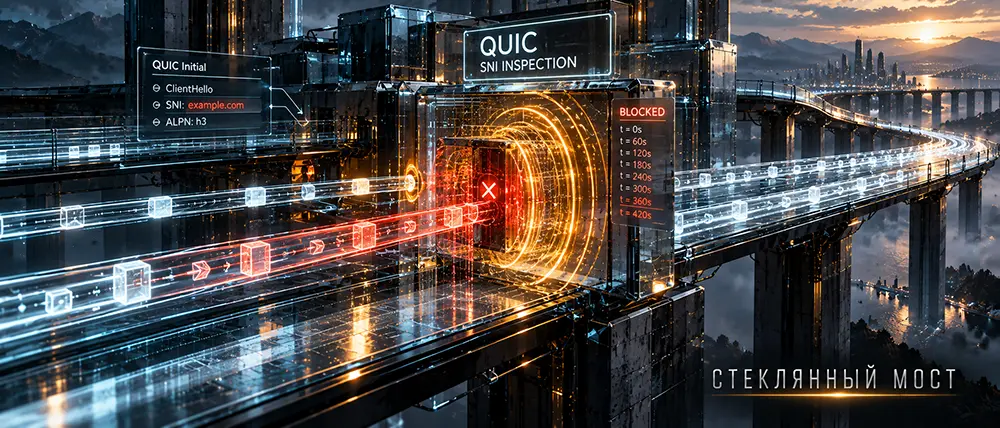
Ils sont protégés par des clés qu'il est possible de calculer à partir de paramètres de connexion accessibles au public. Un observateur est donc capable de déchiffrer les messages initiaux QUIC Initial et d'en extraire le champ TLS ClientHello.
Si le ClientHello contient un SNI en clair, le domaine auquel le client souhaite se connecter devient visible.
Dans le même temps, le contenu des transmissions chiffrées ultérieures reste inaccessible sans les secrets correspondants.
On obtient ainsi un paradoxe : le protocole protège les données transmises, mais sa phase initiale peut révéler suffisamment d'informations pour qu'une décision de blocage soit prise.
Du blocage brut à l'analyse ciblée
Au début de l'année 2022, les réseaux russes ont commencé à limiter massivement le trafic QUIC international.
Le système initial reconnaissait les paquets d'initialisation caractéristiques et pouvait bloquer l'ensemble du flux correspondant.
Cependant, les chercheurs ont reconstitué la chronologie et établi qu'entre mai 2022 et juillet 2023, une transition vers un filtrage plus sélectif s'est opérée.
Le système était désormais capable d'analyser le domaine à l'intérieur du QUIC Initial et de bloquer la connexion en fonction du SNI.
Les auteurs ont établi qu'un tel mécanisme est apparu en Russie au moins neuf mois avant le déploiement largement documenté d'un système similaire par le Grand Firewall chinois.
Cela ne prouve en rien un transfert de technologies entre les pays ou l'existence d'un développeur commun. Il s'agit simplement d'une séquence d'implémentation de méthodes similaires mise en évidence par les chercheurs.
Sept minutes après un seul paquet
L'un des résultats les plus intéressants a été obtenu en mars et avril 2026.
Les chercheurs ont envoyé des paquets QUIC de test depuis Moscou, Saint-Pétersbourg et Novossibirsk vers un serveur sous leur contrôle en Allemagne.
Ils ont mis en évidence un mécanisme de blocage résiduel.
Si un paquet déclenchait le filtre, les paquets ultérieurs partageant la même combinaison d'adresses IP et de ports pouvaient être rejetés pendant une période de 420 secondes.
De surcroît, de nouveaux paquets pouvaient relancer ce compteur.
Le problème ne se résumait donc pas au simple rejet de la connexion initiale.
Le système conservait son état et continuait à bloquer le flux après la première détection d'une caractéristique interdite.
Sur le plan du diagnostic, c'une donnée extrêmement importante.
Une nouvelle tentative de connexion effectuée quelques secondes plus tard peut ne fournir aucune information nouvelle sur la disponibilité du serveur. Elle peut simplement se heurter à un état de filtrage déjà actif.
Pourquoi le changement de port cesse d'être une solution universelle
Les chercheurs ont également mis au jour une autre particularité.
Les premières versions du filtrage QUIC étaient principalement associées au port UDP 443.
Mais lors des mesures de 2026, le filtrage fonctionnait également sur d'autres ports, y compris non standard.
À Saint-Pétersbourg et Novossibirsk, il touchait l'ensemble des ports de destination testés. À Moscou, quelques exceptions ont été observées parmi les ports système.
Cela signifie qu'un simple changement de numéro de port ne peut plus être considéré comme une stratégie universelle et fiable.
Si le filtre identifie la structure du protocole elle-même, la modification du paramètre d'adressage externe ne change pas nécessairement le résultat.
Résultat inattendu avec QUIC v2
Parallèlement, les chercheurs ont découvert une limite inhérente au système de filtrage lui-même.
Dans leurs expériences, la version 1 de QUIC faisait l'objet d'un blocage sélectif, tandis que le protocole standardisé QUIC v2 n'était pas bloqué par ce même mécanisme.
Il s'agit d'un résultat technique important, mais qui ne saurait être transformé en promesse marketing.
L'étude ne prouve pas que QUIC v2 soit toujours accessible en Russie, qu'un VPN basé sur ce protocole fonctionnera à coup sûr, ni que le filtrage restera inchangé après la publication de ces conclusions.
Elle met simplement en lumière une lacune spécifique dans l'implémentation de l'analyseur au sein des réseaux mesurés au moment des tests.
Or, ce type de lacune peut disparaître à la suite de mises à jour matérielles et logicielles.
Ce que cela change pour l'ingénierie VPN
La principale leçon à tirer de cette étude est la nécessité de distinguer les différentes causes d'une panne réseau.
Une connexion peut ne pas fonctionner en raison de l'inaccessibilité de l'adresse IP, du blocage d'un domaine, de spécificités du protocole de transport, du routage ou de l'état du filtre conservé suite à une tentative précédente.
Vu de l'extérieur, l'utilisateur fait face au même constat : Internet ne fonctionne pas.
Mais les causes techniques sont radicalement différentes.
Pour une infrastructure VPN propre, cela implique de mesurer séparément le succès de la négociation (handshake), la transmission des données utiles, le comportement lors de la reconnexion, la disponibilité des différentes routes et la stabilité des sessions de longue durée.
Il est particulièrement crucial de comparer les résultats entre les différents opérateurs, régions et intervalles temporels.
Ce type de diagnostic permet de ne pas confondre un problème lié au serveur avec une intervention du réseau.
Pourquoi le tunnel invisible universel n'existe pas
Les développeurs de protocoles de transport et les opérateurs de systèmes de filtrage poursuivent des objectifs diamétralement opposés.
Les premiers s'efforcent de garantir la confidentialité, les performances et la résilience des connexions.
Les seconds peuvent analyser les métadonnées disponibles, la structure des paquets initiaux, les adresses réseau et le comportement des flux.
Dès lors, toute modification apportée par l'une des parties incite l'autre à s'adapter.
Même si une version spécifique d'un protocole échappe aujourd'hui à la reconnaissance d'un filtre donné, cela ne garantit en rien une invisibilité permanente.
Une infrastructure fiable ne doit pas reposer sur la promesse d'une invulnérabilité éternelle d'un transport unique, mais sur des mesures rigoureuses, de la redondance, une protection stricte des clés et la capacité à récupérer correctement après des pannes réseau.
Conclusion principale
L'historique du filtrage QUIC en Russie démontre à quelle vitesse les systèmes de contrôle sont capables de passer d'un blocage massif d'un protocole entier à l'analyse de signatures précises au cœur de ses échanges initiaux.
Mais il met également autre chose en lumière.
Tout système de filtrage complexe possède ses propres états, ses limites et ses spécificités d'implémentation.
Il est possible de les étudier, de les mesurer et d'en tenir compte lors de la conception de réseaux résilients.
Le chiffrement protège le contenu. Une architecture résiliente protège la capacité à poursuivre son activité. Ce sont deux tâches d'ingénierie distinctes, qu'il est impératif de mener de front.
PONT DE VERRE
Source originale : Nico Heitmann, Niklas Niere, Felix Graf Lange, Juraj Somorovsky. On Russia's Early Introduction of QUIC SNI Censorship. FOCI 2026.
https://www.petsymposium.org/foci/2026/foci-2026-0010.pdf
Données de recherche reproductibles :