27 октября 2026 | Авторская аналитика
Мы привыкли считать, что зашифрованное соединение скрывает от посторонних глаз происходящее внутри него.
Но между защитой содержимого и невидимостью самого соединения существует огромная разница.
Летом 2026 года группа исследователей Падерборнского университета представила работу, которая заставляет по-новому взглянуть на российскую инфраструктуру интернет-фильтрации.
Оказалось, что механизмы выборочной блокировки QUIC появились в России значительно раньше, чем предполагала международная исследовательская литература.
И самое интересное здесь не политическая сторона вопроса, а техническая.
Что скрывает QUIC, а что остаётся видимым
QUIC используется, в частности, протоколом HTTP/3. Он объединяет защищённую передачу данных с возможностью устанавливать соединения быстрее и сохранять их при изменении сетевого маршрута.
Однако начальные пакеты QUIC имеют особенность.
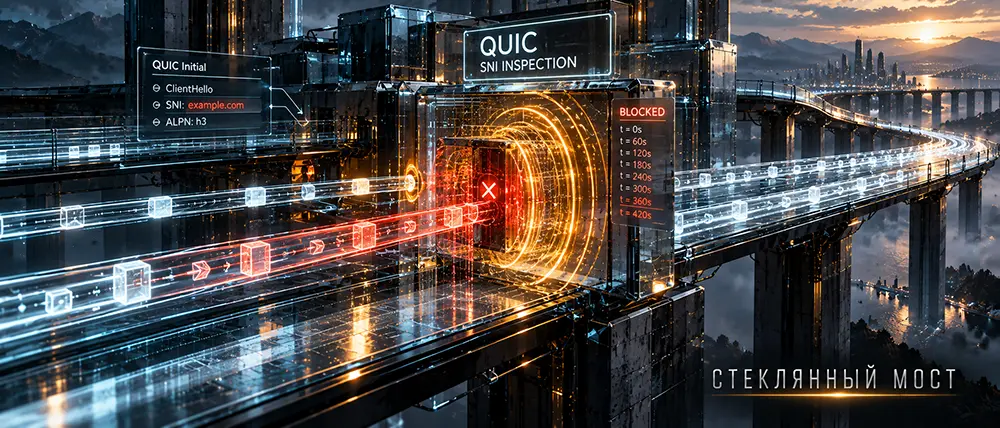
Они защищены ключами, которые можно вычислить из общедоступных параметров соединения. Поэтому наблюдатель способен расшифровать начальные сообщения QUIC Initial и извлечь из них TLS ClientHello.
Если в ClientHello содержится открытый SNI, становится виден домен, к которому клиент намеревается подключиться.
При этом содержимое последующей защищённой передачи остаётся недоступным без соответствующих секретов.
Получается парадокс: протокол защищает передаваемые данные, но его начальный этап может раскрывать достаточно информации для принятия решения о блокировке.
От грубой блокировки к точечному анализу
В начале 2022 года российские сети начали массово ограничивать международный QUIC-трафик.
Первоначальная система распознавала характерные начальные пакеты и могла блокировать весь соответствующий поток.
Однако исследователи восстановили хронологию и установили, что между маем 2022-го и июлем 2023 года произошёл переход к более избирательной фильтрации.
Теперь система могла анализировать домен внутри QUIC Initial и блокировать соединение в зависимости от SNI.
Авторы установили, что подобный механизм в России появился как минимум на девять месяцев раньше широко задокументированного развёртывания аналогичной системы китайского Great Firewall.
Это не доказывает передачу технологий между странами или существование общего разработчика. Это лишь установленная исследователями последовательность внедрения сходных методов.
Семь минут после одного пакета
Один из наиболее интересных результатов получен в марте и апреле 2026 года.
Исследователи отправляли тестовые QUIC-пакеты из Москвы, Санкт-Петербурга и Новосибирска на подконтрольный сервер в Германии.
Они обнаружили механизм остаточной блокировки.
Если пакет вызывал срабатывание фильтра, последующие пакеты с той же комбинацией IP-адресов и портов могли отбрасываться в течение 420 секунд.
Причём новые пакеты могли заново запускать этот таймер.
То есть проблема заключалась не только в отклонении первоначального соединения.
Система сохраняла состояние и продолжала блокировать поток после первого обнаружения запрещённого признака.
Для диагностики это чрезвычайно важно.
Повторная попытка подключения через несколько секунд может не дать новой информации о доступности сервера. Она может столкнуться с уже действующим состоянием фильтра.
Почему смена порта перестаёт быть универсальным решением
Исследователи обнаружили ещё одну особенность.
Ранние версии QUIC-фильтрации были преимущественно привязаны к UDP-порту 443.
Но в измерениях 2026 года фильтрация работала и на других портах, включая нестандартные.
В Санкт-Петербурге и Новосибирске она затрагивала все проверенные порты назначения. В Москве наблюдались отдельные исключения среди системных портов.
Это означает, что простая смена номера порта уже не может считаться надёжной универсальной стратегией.
Если фильтр распознаёт структуру самого протокола, изменение внешнего адресного параметра не обязательно меняет результат.
Неожиданный результат с QUIC v2
При этом исследователи обнаружили ограничение самой системы фильтрации.
В их экспериментах QUIC версии 1 подвергался выборочной блокировке, тогда как стандартизированный QUIC v2 не блокировался тем же механизмом.
Это важный технический результат, но его нельзя превращать в рекламное обещание.
Исследование не доказывает, что QUIC v2 всегда доступен в России, что любой VPN на его основе будет работать или что фильтрация не изменится после публикации результатов.
Оно показывает лишь конкретную неполноту реализации анализатора в измеренных сетях на момент испытаний.
А подобные неполноты могут исчезать после обновлений оборудования и программного обеспечения.
Что это меняет для VPN-инженерии
Главный урок исследования заключается в необходимости разделять несколько разных причин сетевого отказа.
Соединение может не работать из-за недоступности IP-адреса, блокировки домена, особенностей транспортного протокола, маршрутизации или состояния фильтра, сохранившегося после предыдущей попытки.
Внешне пользователь видит одно и то же: интернет не работает.
Но инженерные причины совершенно разные.
Для собственной VPN-инфраструктуры это означает необходимость раздельно измерять успешность рукопожатия, передачу полезных данных, поведение при повторном подключении, доступность разных маршрутов и устойчивость длительных сессий.
Особенно важно сравнивать результаты между операторами, регионами и временными интервалами.
Такая диагностика позволяет не путать проблему сервера с вмешательством сети.
Почему универсального невидимого туннеля не существует
Разработчики транспортных протоколов и операторы систем фильтрации решают противоположные задачи.
Первые стремятся обеспечить конфиденциальность, производительность и устойчивость соединений.
Вторые могут анализировать доступные метаданные, структуру начальных пакетов, сетевые адреса и поведение потоков.
При этом любое изменение одной стороны создаёт стимул для адаптации другой.
Даже если конкретная версия протокола сегодня не распознаётся определённым фильтром, это не означает постоянной невидимости.
Надёжная инфраструктура должна строиться не на обещании вечной неуязвимости одного транспорта, а на измерениях, резервировании, защите ключей и способности корректно восстанавливаться после сетевых отказов.
Главный вывод
История российской QUIC-фильтрации показывает, насколько быстро системы контроля способны переходить от грубой блокировки целого протокола к анализу конкретных признаков внутри его начального обмена.
Но она показывает и другое.
Любая сложная система фильтрации имеет собственные состояния, ограничения и особенности реализации.
Их можно исследовать, измерять и учитывать при проектировании устойчивых сетей.
Шифрование защищает содержимое. Устойчивая архитектура защищает возможность продолжать работу. Это две разные инженерные задачи, и решать их необходимо вместе.
СТЕКЛЯННЫЙ МОСТ
Первоисточник: Nico Heitmann, Niklas Niere, Felix Graf Lange, Juraj Somorovsky. On Russia's Early Introduction of QUIC SNI Censorship. FOCI 2026.
https://www.petsymposium.org/foci/2026/foci-2026-0010.pdf
Воспроизводимые данные исследования: