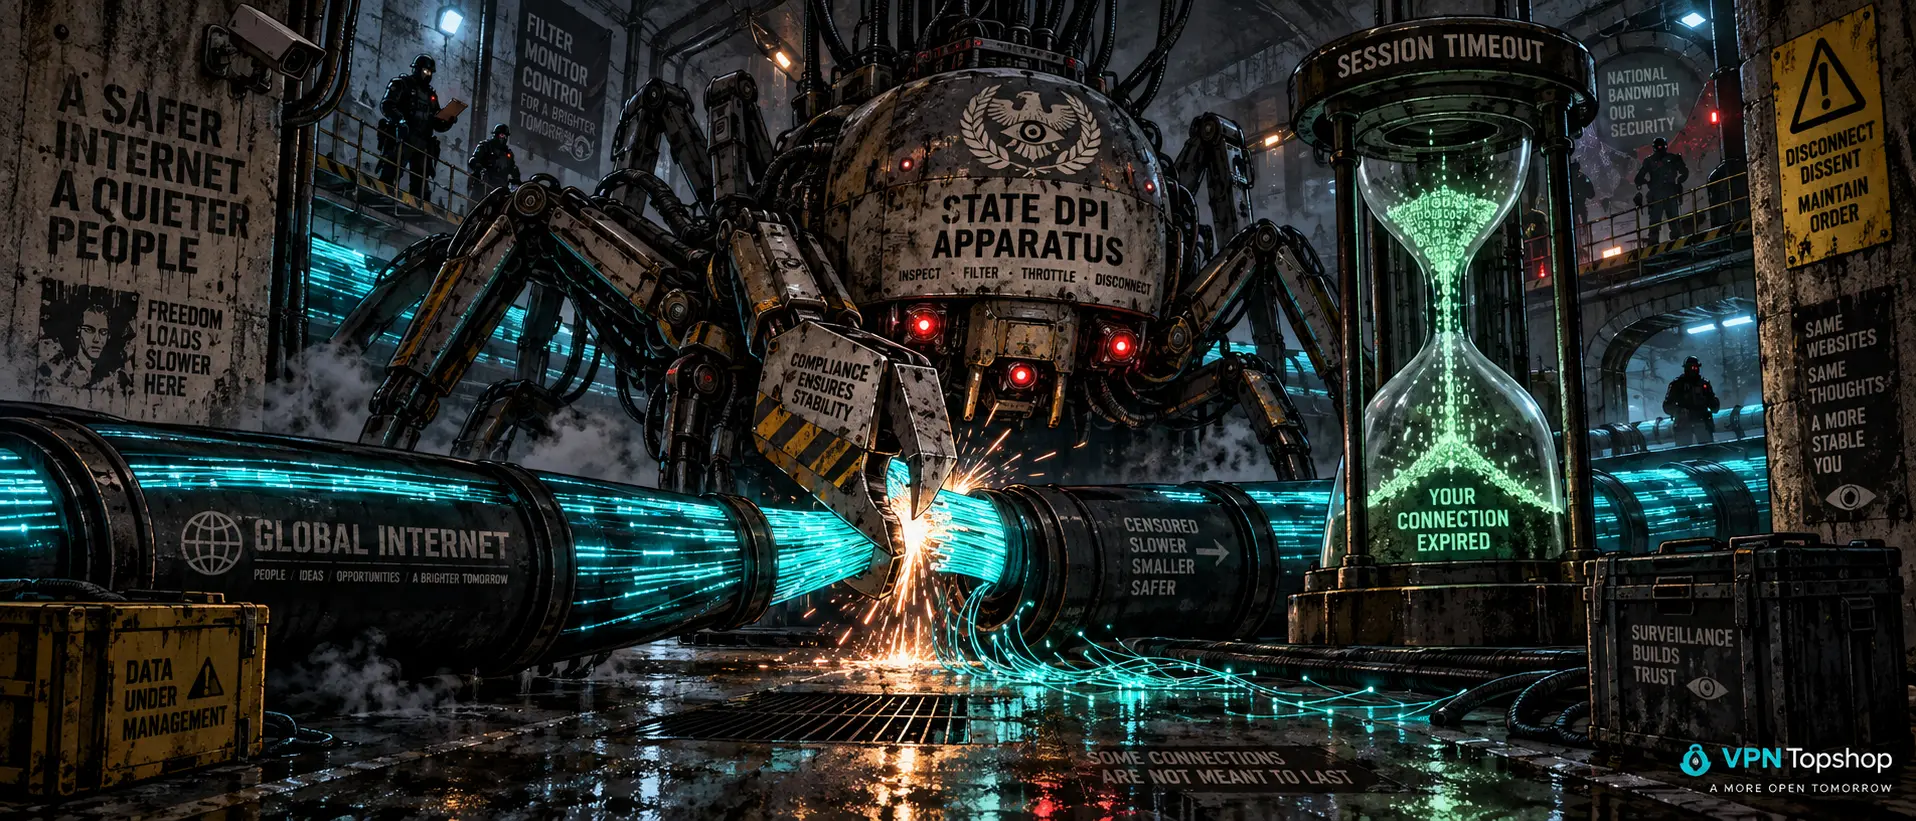
Si vous avez remarqué un phénomène étrange ces derniers jours — le tunnel semble connecté, le précieux voyant vert est allumé, mais toutes les 15 à 20 minutes la connexion se fige et les paquets commencent à chuter dans le vide absolu —, ne vous empressez pas de blâmer les serveurs à l'étranger.
Une nouvelle manche de la lutte contre les protocoles privés se joue actuellement au sein de l'infrastructure de filtrage du trafic. Les régulateurs et les équipements de dorsale TSPU ne cherchent plus à chasser les adresses IP des serveurs de manière ciblée (c'est trop lent et inefficace). À la place, ils s'attaquent à l'analyse comportementale des sessions et aux mécanismes de réinitialisation artificielle des connexions chiffrées de longue durée.
Le résultat est prévisible : la connexion existe formellement, mais travailler ou transférer des fichiers de manière stable relève du parcours du combattant.
Anatomie du bridage furtif : comment fonctionne la « tactique d'usure »
La plupart des utilisateurs sont encore persuadés que si la signature d'un protocole est masquée, le fournisseur est impuissant. En pratique, le système de filtrage a appris à agir plus subtilement :
Limitation artificielle de la durée de vie d'une session (Session Time-to-Live). Le dispositif de filtrage de la passerelle dorsale enregistre un flux constant, ininterrompu et dense de trafic à haute entropie vers un même point d'entrée. Après un certain intervalle de temps (généralement entre 15 et 30 minutes), l'équipement de l'opérateur injecte un faux paquet TCP RST (Reset) dans le flux ou supprime silencieusement le contexte UDP au niveau de la table NAT du nœud.
Blocage sans inscription sur registre officiel. C'est la méthode la plus pratique pour les opérateurs : le service n'est officiellement interdit nulle part, le site de l'hébergeur s'ouvre, mais la connexion est systématiquement interrompue. Le support technique se contente de hausser les épaules : « Vérifiez l'itinéraire en dehors de notre zone de responsabilité ».
Shaping par l'entropie. Si le trafic est trop monotone, chiffré et ne correspond pas aux modèles typiques de navigation web (par exemple, une consommation constante sans pauses pour lire les pages), le système abaisse dynamiquement la priorité des paquets dans la file d'attente QoS, jusqu'à ce que la session soit interrompue par expiration du délai d'attente (timeout) de votre appareil.
Pourquoi les clients standard s'abandonnent sans combattre
Lorsqu'une connexion subit cette érosion furtive, les logiciels basiques dotés d'un seul grand bouton à l'écran s'avèrent totalement inutiles :
Tentatives infinies de reconnexion sur le même port. Le client se retrouve bloqué dans une boucle de reconnexion, s'obstinant à frapper à la porte de la chaîne de filtrage désormais « signalée ».
Paralysie des clés de session. Chaque réinitialisation soudaine nécessite une réinitialisation de l'échange de clés, ce qui rend le trafic encore plus visible par rapport aux requêtes domestiques ordinaires.
Réinitialisation en arrière-plan de la pile mobile. En raison des déconnexions constantes, le système d'exploitation mobile commence à redémarrer l'interface réseau, ce qui vide la batterie du smartphone deux fois plus vite.
Contre-offensive technique : comment maintenir la connexion en vie
Si les filtres étouffent la continuité du flux, la seule stratégie viable consiste à supprimer toute prévisibilité :
Rotation agressive des transports et des connexions. Utilisez des clients prenant en charge le multiplexage et le changement de session discret périodique (Multiplexing / Mux). La connexion ne doit pas rester un bloc monolithique pendant des heures — elle doit être découpée en de courtes chaînes dynamiques que le DPI n'a pas le temps d'identifier comme un tunnel stable.
Masquage sous forme de pouls utilisateur réel (Jitter & Padding). Le trafic doit imiter le comportement d'un être humain : micro-pauses aléatoires, ajout d'octets de remplissage (Padding) de longueur variable aux paquets, afin de priver le système de la possibilité d'analyser la taille des blocs de données transmis.
Ports de secours et itinéraires de repli (fallback). Le serveur est configuré pour écouter simultanément plusieurs ports avec un basculement automatique du client dès les premiers signes de suppression artificielle de paquets.
L'ère des solutions simplistes est révolue. La survie des communications privées repose aujourd'hui sur la dynamique, le masquage et la capacité à demeurer invisible face aux algorithmes des monopoles.