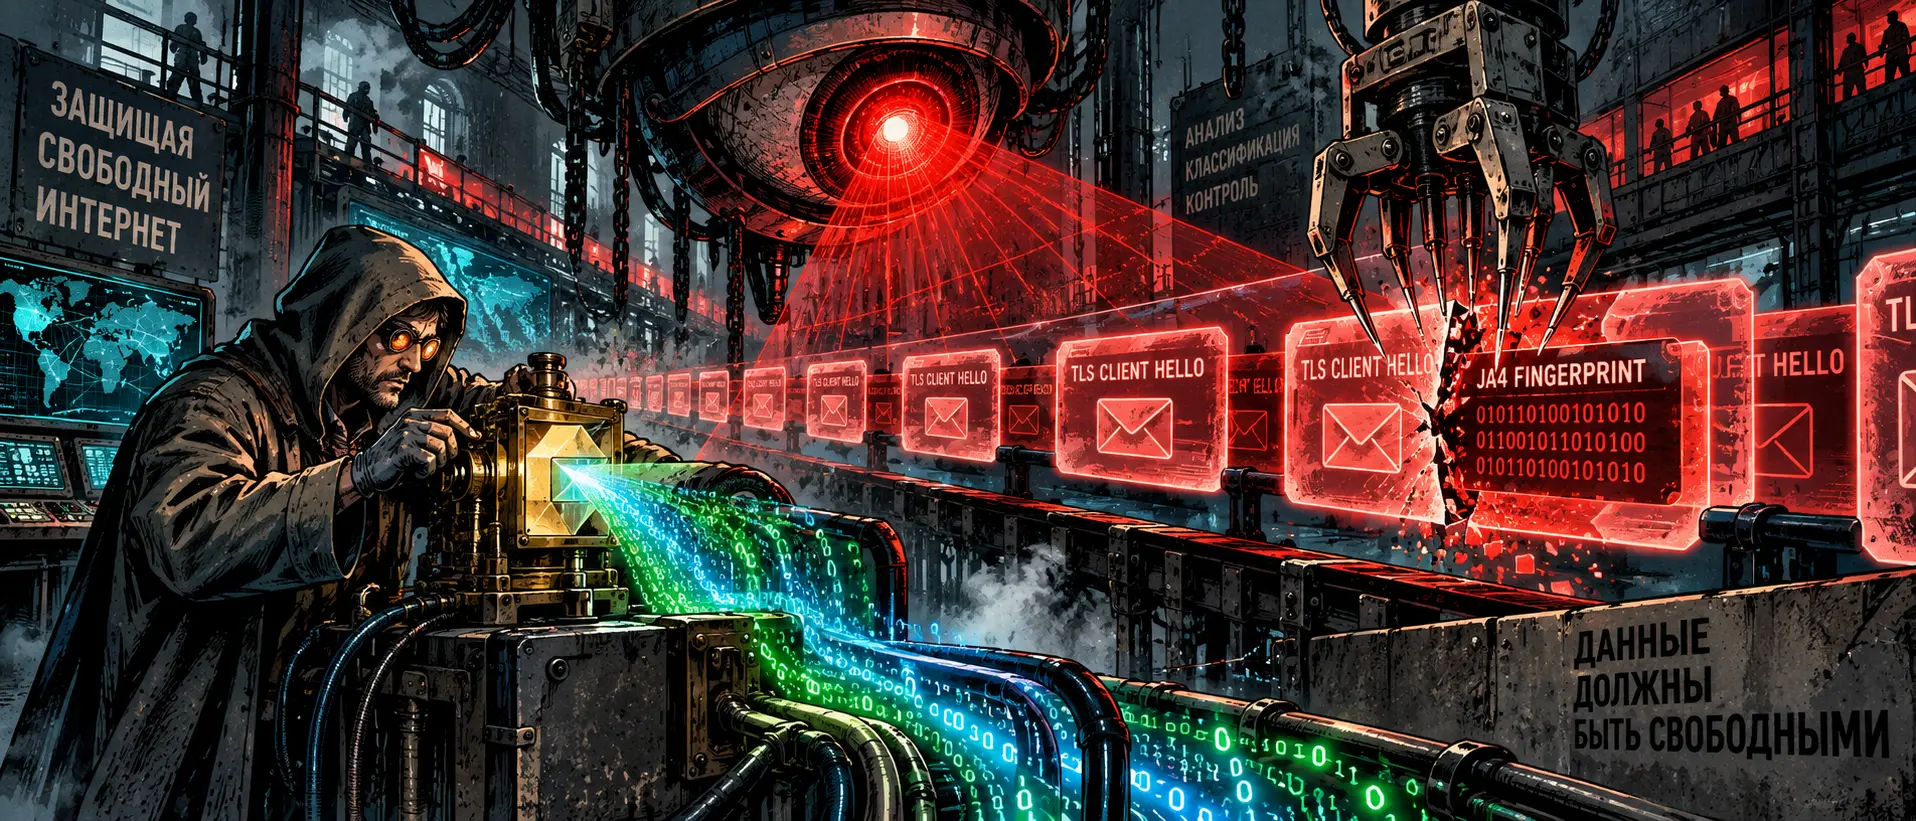
La dernière fois, nous avons abordé la supercherie courante de l'icône 4G et les stations de base surchargées. Aujourd'hui, en respectant strictement notre calendrier alterné, nous revenons au hardcore technique. Le sujet est devenu brûlant : les nœuds centraux TSPU et les équipements DPI ont entamé le déploiement actif d'une analyse d'empreintes du protocole de négociation (handshake) de nouvelle génération — les matrices JA4/JA4+.
Si, jusqu'à récemment, les administrateurs de nœuds et les créateurs de tunnels privés cherchaient à contourner les anciennes signatures comme JA3 (qui vérifiait l'ordre des chiffres et des extensions dans le paquet Client Hello), les règles du jeu ont désormais changé. Les nouveaux algorithmes heuristiques détectent les clients non standard en une fraction de seconde, même si le trafic est dissimulée derrière un certificat TLS tiers valide.
Pour les opérateurs VPN et les spécialistes de la cybersécurité, c'est un défi d'un tout autre calibre.
Anatomie de la capture : pourquoi la signature JA4 vous voit à travers
La logique classique du DPI reposait sur des principes simples : lire le nom d'hôte dans le SNI ou comparer l'adresse IP avec un registre. Avec l'arrivée des protocoles de masquage (VLESS Reality, Trojan), ces méthodes sont devenues aveugles. Mais la pile réseau d'un client ne peut pas être dissimulée par une simple substitution d'en-tête :
Empreinte de la pile client (TLS Fingerprinting). Lorsqu'un navigateur légitime (Chrome ou Safari) initie une connexion sécurisée, il envoie un ensemble strictement défini de versions TLS prises en charge, d'algorithmes de compression, de courbes elliptiques et d'extensions dans un ordre unique. Un client personnalisé ou un noyau mobile basé sur Xray/Sing-box génère son propre profil, qui est instantanément marqué comme « trafic non-navigateur ».
Vecteur multidimensionnel JA4. Contrairement à l'obsolète JA3, la norme JA4 sépare l'empreinte en blocs logiques : protocole (TCP/QUIC), structure des extensions, algorithmes de chiffrement pris en charge et signatures ALPN (Application-Layer Protocol Negotiation). Si votre tunnel prétend accéder à un serveur web via HTTP/2, mais que le Client Hello omet les extensions obligatoires pour les navigateurs modernes (par exemple, GREASE ou les marqueurs ECH), la session est rejetée par un drapeau heuristique.
Chronométrage et analyse des premiers paquets (TCP Window / TCP Options). Le DPI analyse les paramètres de la fenêtre TCP, la présence d'accusés de réception sélectifs (SACK) et la taille du segment (MSS). Un serveur Linux ou un client Android modifié envoie des en-têtes de bas niveau différents de ceux d'un Windows ou d'un macOS de bureau. Une discordance entre l'empreinte de la pile TCP et celle du TLS constitue un marqueur immédiat de tunnel.
Où les configurations types échouent
La plupart des administrateurs de serveur déploient des panneaux de configuration dotés de profils par défaut, en comptant sur la magie de Reality. En pratique, dans les journaux de filtrage, cela se traduit par :
Gel au stade du Client Hello. Le TSPU ne bloque pas l'ensemble du serveur — il réinitialise simplement la connexion de manière silencieuse (TCP RST) pour les clients dont le hachage JA4 correspond aux bases de données publiques d'utilitaires réseau non standard (clients Go, scripts Python, libcurl).
Paralysie de QUIC/HTTP3. Les tentatives de bascule vers le transport UDP se heurtent à un filtrage encore plus strict : les jetons inconnus dans les en-têtes QUIC sont étouffés de manière préventive, les systèmes des opérateurs ayant appris à repérer les flux UDP anormaux par leur entropie.
Quarantaine IP heuristique. Si une série de connexions présentant une empreinte TLS « anormale » et dirigées vers des sous-réseaux atypiques pour la région est enregistrée à partir d'une adresse IP d'abonné, tout le trafic sortant de ce client est basculé vers un profil de bridage sévère (Throttling).
Contre-offensive technique : comment assembler un profil réseau invisible
Pour qu'un nœud survive à l'analyse comportementale, il ne suffit pas de cacher la charge utile : il faut reproduire au bit près le comportement d'un véritable navigateur :
Émulation complète de la pile uTLS. Dans les configurations client, il est crucial d'activer des mécanismes d'émulation fine des empreintes de navigateurs réels (par exemple, les profils chrome_auto ou les versions récentes de Safari). Le client doit utiliser des ensembles d'extensions authentiques, incluant la génération dynamique de fausses valeurs GREASE afin d'éviter une correspondance exacte des sommes de contrôle.
Utilisation de bibliothèques système natives. Pour les réseaux d'entreprise et les nœuds critiques, il est plus sûr de acheminer le trafic via des appels natifs du système d'exploitation (WebSockets au-dessus d'un WebView système ou d'une pile réseau intégrée), où l'empreinte est générée par l'OS lui-même plutôt que par une bibliothèque compilée tierce.
Synchronisation du MTU et des paramètres de fragmentation. Configurez les paramètres de fragmentation des paquets de sorte que la taille du premier bloc de données corresponde parfaitement aux tailles des requêtes des navigateurs standard. Le découpage du Client Hello en fragments de moins de 100 octets désoriente les pipelines matériels des TSPU, les forçant à laisser passer la session sans comparaison détaillée avec les bases de signatures.
L'analyse approfondie du trafic n'est plus une théorie issue des manuels de cybersécurité : c'est la réalité quotidienne sur les dorsales réseau. Aujourd'hui, la fiabilité d'une infrastructure privée ne dépend plus de la puissance d'un serveur loué, mais de la précision du paramétrage de la pile réseau, jusqu'au dernier bit.