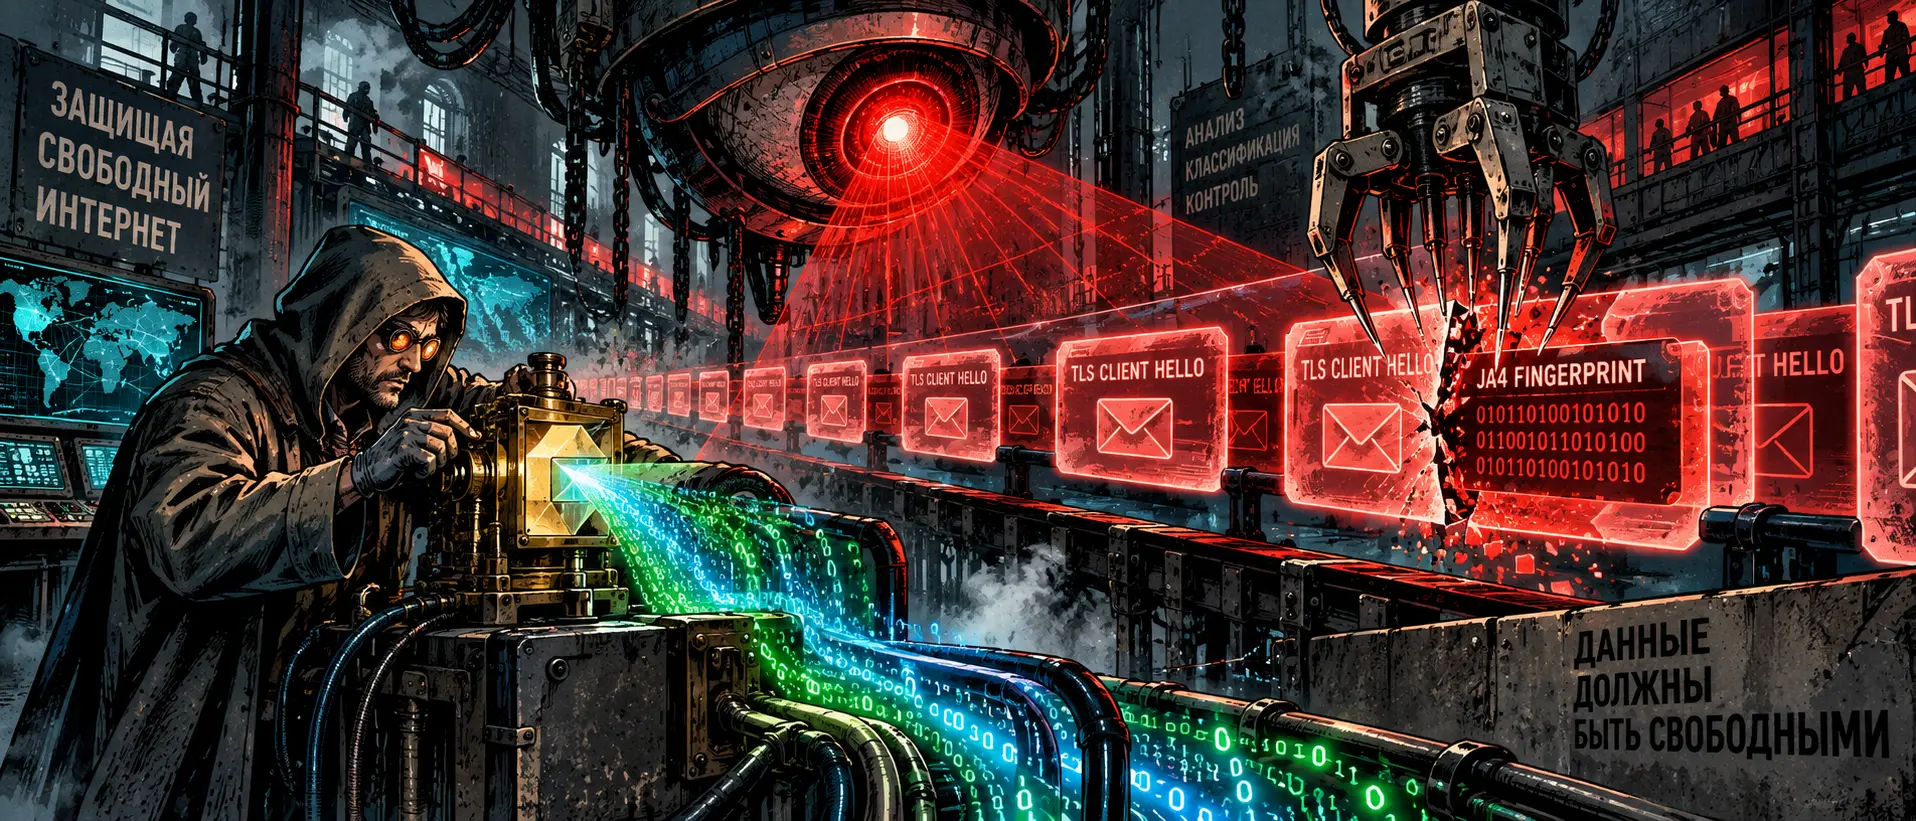
В прошлый раз мы говорили о бытовом обмане со значком 4G и перегруженных базовых станциях. Сегодня, строго следуя нашему графику чередования, возвращаемся к инженерному хардкору. Тема назрела серьезная: на магистральных узлах ТСПУ и DPI-комплексах началось активное внедрение анализа отпечатков рукопожатия следующего поколения — матриц JA4/JA4+.
Если до недавнего времени админы нод и создатели приватных туннелей ориентировались на обход старых сигнатур вроде JA3 (где проверялся порядок шифров и расширений в пакете Client Hello), то теперь правила игры изменились. Новые эвристические алгоритмы вычисляют нестандартные клиенты за доли секунды, даже если трафик упрятан за валидный чужой TLS-сертификат.
Для операторов VPN и специалистов по сетевой безопасности это вызов совершенно другого калибра.
Анатомия захвата: почему сигнатура JA4 видит вас насквозь
Классическая логика DPI строилась на простых вещах: прочитать имя хоста в SNI или сверить IP-адрес с реестром. С приходом протоколов маскировки (VLESS Reality, Trojan) эти методы ослепли. Но сетевой стек клиента невозможно спрятать одной лишь подменой заголовка:
Фингерпринт стека клиента (TLS Fingerprinting). Когда легитимный браузер (Chrome или Safari) инициирует защищенное соединение, он отправляет строго определенный набор поддерживаемых версий TLS, алгоритмов сжатия, поддерживаемых эллиптических кривых и расширений в уникальном порядке. Самописный клиент или мобильное ядро на базе Xray/Sing-box генерирует свой профиль, который мгновенно маркируется как «небраузерный трафик».
Многомерный вектор JA4. В отличие от устаревшего JA3, стандарт JA4 разделяет отпечаток на логические блоки: протокол (TCP/QUIC), структуру расширений, поддерживаемые алгоритмы шифрования и сигнатуры ALPN (Application-Layer Protocol Negotiation). Если ваш туннель заявляет, что он обращается к веб-серверу по HTTP/2, но в Client Hello отсутствуют обязательные для современных браузеров расширения (например, GREASE или ECH-маркеры), сессия отбрасывается по эвристическому флагу.
Тайминги и анализ первых пакетов (TCP Window / TCP Options). DPI анализирует параметры окна TCP, наличие селективных подтверждений (SACK) и размер сегмента (MSS). Linux-сервер или модифицированный Android-клиент отправляют базовые низкоуровневые заголовки иначе, чем настольная Windows или macOS. Несоответствие между отпечатком TCP-стека и отпечатком TLS — это мгновенный маркер туннеля.
Где ломаются типовые конфигурации
Большинство администраторов серверов поднимают панели управления с дефолтными профилями, рассчитывая на магию Reality. На практике в логах фильтрации это выглядит так:
Заморозка на этапе Client Hello. ТСПУ не блокирует сервер целиком — он просто тихо сбрасывает соединение (TCP RST) именно тем клиентам, чей JA4-хэш совпадает с публичными базами нестандартных сетевых утилит (Go-клиенты, Python-скрипты, libcurl).
Паралич QUIC/HTTP3. Попытки уйти на UDP-транспорт натыкаются на еще более жесткую фильтрацию: неизвестные токены в заголовках QUIC глушатся превентивно, так как операторские системы научились вычислять аномальные UDP-потоки по энтропии.
Эвристический карантин IP. Если с одного IP-адреса абонента фиксируется серия соединений с «аномальным» TLS-отпечатком к нехарактерным для региона подсетям, весь исходящий трафик клиента переводится на профиль жесткого замедления (Throttling).
Инженерный контрудар: как собрать невидимый сетевой профиль
Чтобы нода выдерживала проверку комплексами поведенческого анализа, мало спрятать полезную нагрузку — нужно до байта воспроизвести поведение реального браузера:
Полноценная эмуляция стека uTLS. В конфигурациях клиентов критически важно активировать механизмы тонкой эмуляции реальных браузерных отпечатков (например, профили chrome_auto или актуальные версии Safari). Клиент обязан использовать реальные наборы расширений, включая динамическую генерацию поддельных значений GREASE для предотвращения жесткого совпадения хэш-сумм.
Использование нативных системных библиотек. Для корпоративных сетей и критических узлов надежнее заворачивать трафик через нативные вызовы операционной системы (WebSockets поверх системного WebView или встроенного сетевого стека), где отпечаток формируется самой ОС, а не сторонней скомпилированной библиотекой.
Синхронизация MTU и параметров фрагментации. Задавайте параметры фрагментации пакетов так, чтобы размер первого блока данных идеально укладывался в стандартные размеры браузерных запросов. Разбивка Client Hello на фрагменты размером меньше 100 байт сбивает с толку аппаратные конвейеры ТСПУ, вынуждая их пропускать сессию без детального сопоставления с базами сигнатур.
Глубокий анализ трафика перестал быть теорией из учебников по кибербезопасности — это ежедневная реальность на магистралях. И надежность частной инфраструктуры сегодня определяется не мощностью арендованного сервера, а точностью настройки сетевого стека до последнего бита.
Ключевые слова (SEO): ja4 отпечаток tls блокировки, как тспу определяет vpn, эмуляция utls chrome, блокировка client hello tls 1.3, анализ трафика dpi ja3 ja4, настройка vless reality обход сигнатур, кибербезопасность сетевых протоколов 2026