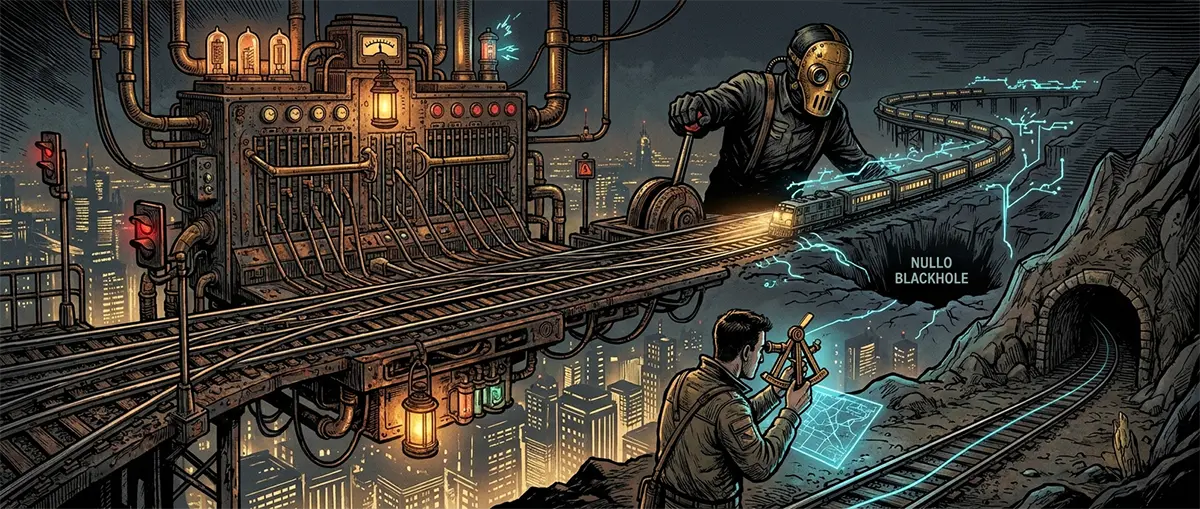
Architecture de confiance aveugle : là où le BGP dysfonctionne
Le protocole BGP a été conçu aux débuts d'internet dans une atmosphère de confiance mutuelle : les systèmes autonomes (ASN) font simplement confiance aux routes annoncées par leurs voisins. Si un opérateur déclare : « Je connais le chemin le plus court vers les plages IP de Hetzner ou Cloudflare », les routeurs voisins mettent à jour leurs tables sans arrière-pensée.
En pratique, cela ouvre la voie à des manœuvres d'infrastructure musclées :
- Détournement de préfixe (Subnet Hijacking). La règle de routage stipule qu'un paquet emprunte toujours le chemin le plus spécifique (le plus étroit) (Longest Prefix Match). Si un service cible annonce un large sous-réseau
/16et qu'un opérateur de backbone au sein du périmètre isolé publie soudainement une annonce pour un sous-réseau étroit/24inclus dans cette même plage, tout le trafic est docilement redirigé vers cette route frauduleuse. - Canalisation en « trou noir » (BGP Blackholing). Le préfixe intercepté est bouclé sur une interface virtuelle
Null0directement sur le routeur de bordure de l'opérateur. Les paquets ne sont ni analysés, ni filtrés, ni vérifiés par signature : ils sont physiquement supprimés par le processeur réseau avant même d'atteindre les pipelines DPI. - Manipulation de l'attribut AS-Path. Des nœuds de régulation peuvent allonger ou fausser artificiellement les chemins des systèmes autonomes (AS Path Prepending), créant des boucles de routage (Routing Loops). La latence des paquets explose instantanément, le TTL s'épuise en chemin et la session meurt par expiration du délai (timeout).
Pourquoi le tunnel classique est impuissant face au collapsus de routage
Lorsque le routage s'effondre au niveau des systèmes autonomes, toutes les astuces au sein des tunnels s'écroulent :
- Le serveur est physiquement injoignable. Vous pouvez configurer une émulation parfaite de la pile du navigateur via uTLS et vous cacher derrière un serveur web légitime, mais le paquet contenant le premier Client Hello ne parviendra même pas jusqu'à la frontière du pays. Il mourra dès la première passerelle frontalière où la table de routage a été réécrite.
- Paralysie des points d'échange internet (IX). Lors d'exercices d'isolation ou de coupures locales, les opérateurs de backbone ferment tout simplement les sessions BGP sur les points d'échange de trafic externes, cantonnant les routes exclusivement aux ASN étatiques internes.
- Contournement de la validation RPKI. L'architecture RPKI (Resource Public Key Infrastructure) vise à certifier cryptographiquement les droits du propriétaire d'un préfixe via des enregistrements ROA. Cependant, de nombreux FAI locaux n'ont pas configuré de validation stricte RPKI Drop Invalid, ou ignorent délibérément son statut au profit de politiques statiques locales (Local Preference).
- Multihoming avec des ASN hétérogènes (Anycast & Multi-homed IP). Ne confiez pas toute votre infrastructure à un seul hébergeur ou à un seul système autonomisé. Déployez des nœuds dans des ASN indépendantes géographiquement et logiquement. Si le préfixe d'un centre de données est victime d'un blackholing sélectif, l'application cliente doit basculer automatiquement vers un point d'entrée de secours à l'autre bout du monde via des protocoles avec failover DNS dynamique.
- Passerelles de transit masquées (GRE/IPIP L2/L3 sur réseaux locaux). Création de nœuds de transit intermédiaires au sein d'opérateurs régionaux neutres, dont les préfixes ne figurent pas sur les listes de sous-réseaux étrangers potentiellement dangereux. Le trafic transite d'abord par une IP d'entreprise banale, avant d'être redirigé vers le réseau externe via un transit interne sécurisé.
- Surveillance des anomalies via Looking Glass et RIPE Atlas. N'attendez pas que les clients se plaignent d'un tunnel « mort ». Configurez la surveillance de la visibilité des préfixes de votre serveur via des Looking Glass BGP publics. Si les métriques indiquent une divergence soudaine des chemins ou un pic de pertes sur les routeurs frontaliers, la configuration des clients doit migrer vers un transport de secours avant que la route ne s'effondre définitivement.
Contre-offensive technique : bâtir une résilience de routage
Si le régulateur opère au niveau des préfixes et des systèmes autonomes, il faut réagir par une topologie distribuée :
La lutte pour la confidentialité dépasse depuis longtemps le cadre du chiffrement des charges utiles. Aujourd'hui, la sécurité dépend de la capacité du réseau à maintenir sa route alors même que la carte géographique est réécrite sous nos pieds.