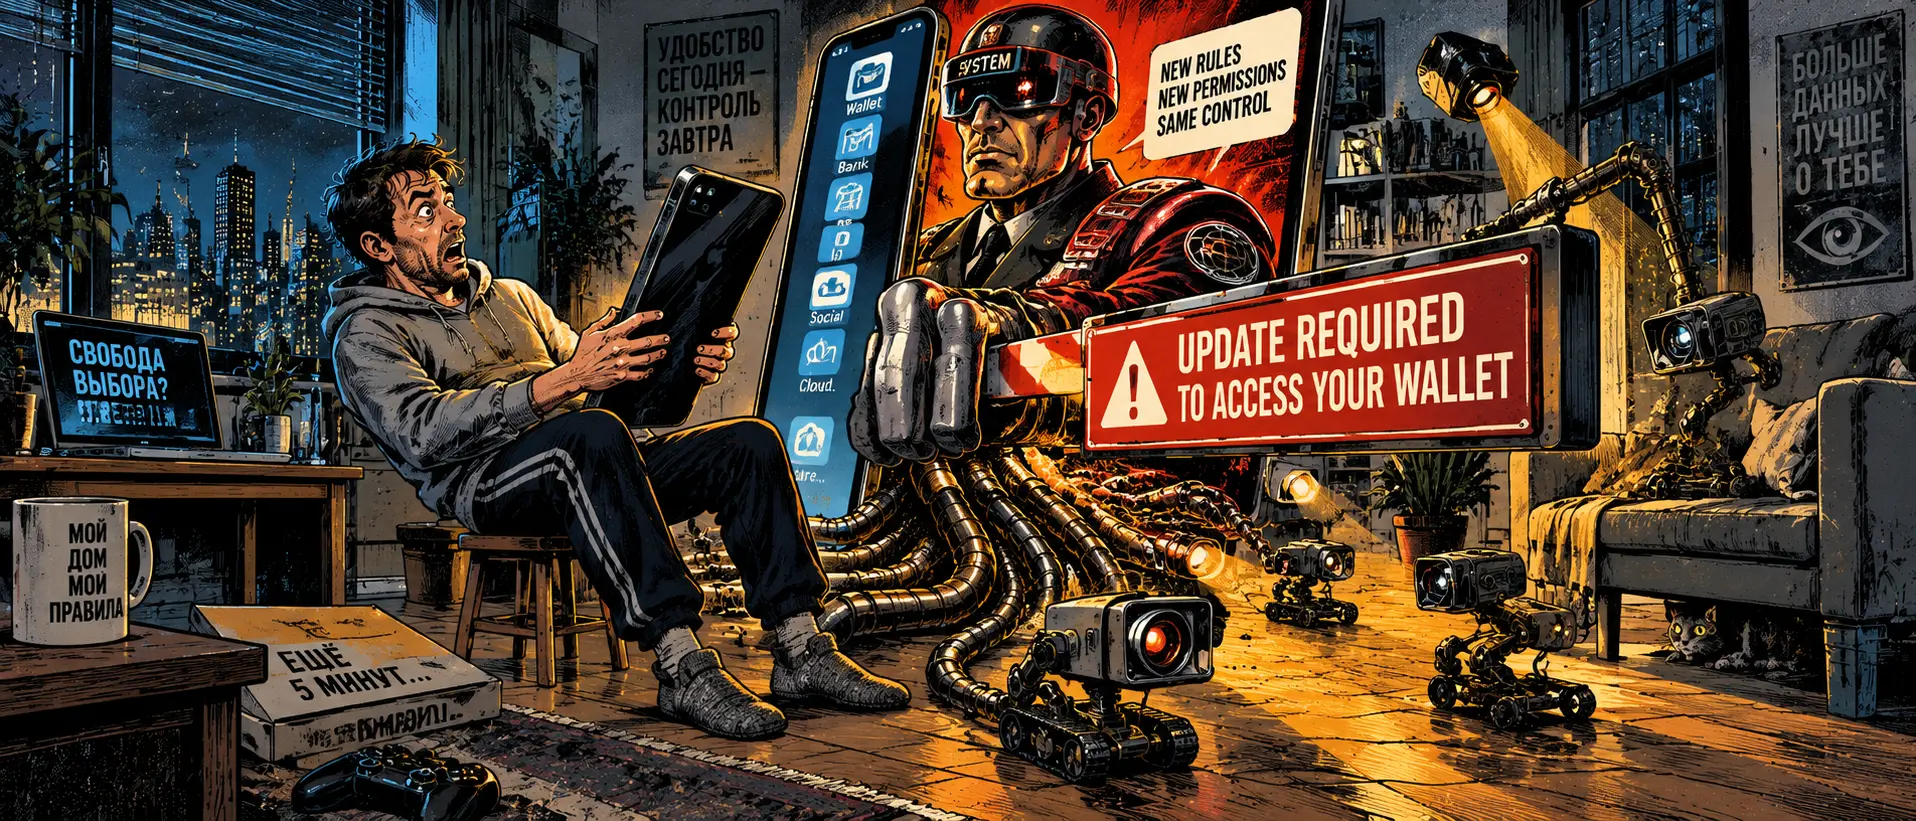
La dernière fois, nous avons disséqué en détail l'introduction des certificats nationaux et la manière dont on tente de légaliser l'écoute clandestine de bout en bout au niveau des systèmes d'exploitation. Aujourd'hui, en respectant notre calendrier, nous braquons nos projecteurs sur un problème du quotidien brûlant qui met systématiquement hors d'eux un utilisateur de smartphone sur deux.
Le tableau classique : vous devez de toute urgence transférer de l'argent, payer une taxe ou présenter un document électronique à la caisse. Vous ouvrez l'application, et celle-ci vous accueille sur un écran figé avec cet ultimatum sans appel :
« Votre version de l'application est obsolète. Pour continuer, une mise à jour obligatoire depuis le store local est requise. »
Pas le moindre bouton « Plus tard » ou « Fermer ». On vous prend par la peau du cou pour vous forcer à installer un fichier APK récent. Pas mis à jour ? Vous voilà privé de l'accès à votre propre argent et à vos documents.
Sous le capot des mises à jour : ce qu'on vous intègre réellement dans le téléphone
On vous chantera toujours la même chanson sur « l'amélioration de la stabilité » et « le renforcement de la sécurité de vos paiements ». En réalité, chaque mise à jour de ce type cache des réalités techniques bien différentes :
L'intégration de certificats SSL alternatifs. Les magasins d'applications étrangers (App Store et Google Play) suppriment progressivement les applications de structures sous sanctions ou rejettent les builds au code opaque. Pour contourner ce problème, les développeurs publient des versions où le fameux certificat racine local est « ancré » en dur. L'application cesse de faire confiance aux centres mondiaux indépendants et bascule entièrement sur des passerelles sous contrôle.
Un scanner anti-fraude agressif sous couvert de « bienveillance ». Les versions récentes des applications bancaires sont depuis longtemps de véritables antivirus espions. Elles scannent la liste de toutes vos applications installées, vérifient la présence de droits root, regardent si le débogage USB est activé et analysent quels tunnels et utilitaires réseau tournent en arrière-plan. Un profil réseau « suspect » détecté ? L'application bride discrètement les plafonds d'opérations ou bloque carrément la connexion.
La suppression des interfaces web. Les banques ont un intérêt financier colossal à ce que vous ne passiez pas par un navigateur classique équipé d'extensions sécurisées et de bloqueurs de publicité. Sur un navigateur, vous contrôlez votre environnement. Dans une application binaire fermée, le système d'exploitation ne voit que ce que le développeur a bien voulu autoriser.
Le paradoxe de la contrainte : comment la sécurité numérique vole en éclats
La plus grande ironie, c'est qu'on a enseigné pendant des années aux gens des règles d'hygiène de base : « Ne téléchargez jamais de fichiers depuis des sources non vérifiées, ne cochez pas la case "Autoriser l'installation de sources inconnues" ».
Et aujourd'hui, ce sont les entreprises et les organismes publics eux-mêmes qui habituent des millions de personnes à :
Visiter des sites tiers via un lien reçu par SMS.
Télécharger un fichier .apk anonyme directement dans la mémoire de l'appareil.
Désactiver les mécanismes de protection système intégrés d'Android.
C'est une destruction fondamentale de la vigilance des utilisateurs. Quand on a appris à une grand-mère ou à un étudiant à cliquer aveuglément sur « Autoriser l'installation depuis cette source » pour accéder à leur compte pension ou à leur bourse, la prochaine fois, un véritable troyen bancaire arrivera exactement de la même manière, et la personne ne verra même pas la différence.
Autodéfense réseau : comment empêcher les services de s'incruster plus que de raison
S'il est impossible de faire sans ces logiciels intrusifs, voici quelques pratiques d'isolation qui fonctionnent :
Utilisez des Progressive Web Apps (PWA). La plupart des services corrects prennent en charge les versions web mobiles, que l'on peut ajouter à l'écran d'accueil sous forme de raccourci. Dans le conteneur du navigateur, le site n'a pas d'accès direct au système de fichiers, à la liste des processus du téléphone ni aux services réseau en arrière-plan.
Un profil professionnel isolé (Work Profile / Shelter). Sous Android, utilisez des environnements isolés du type bac à sable professionnel. Toutes ces applications exigeantes de banques, de marketplaces et de services publics y sont reléguées. Ce profil isolé n'a aucun accès à vos contacts principaux, à vos photos de famille ou à vos utilitaires privés.
Le tunneling fractionné (Split Tunneling). Configurez votre tunnel réseau de manière à ce que les mises à jour financières nationales un peu trop capricieuses passent directement par votre opérateur télécom, tandis que tout votre trafic de navigation, vos messageries professionnelles et votre surf système empruntent un canal externe sécurisé et fiable. Cela vous évitera les faux positifs constants de l'antifraude bancaire.
La sécurité, ce n'est pas lorsqu'on vous tord le bras avec une énième mise à jour obligatoire, c'est lorsque vous décidez vous-même quelles portes de votre smartphone restent verrouillées.