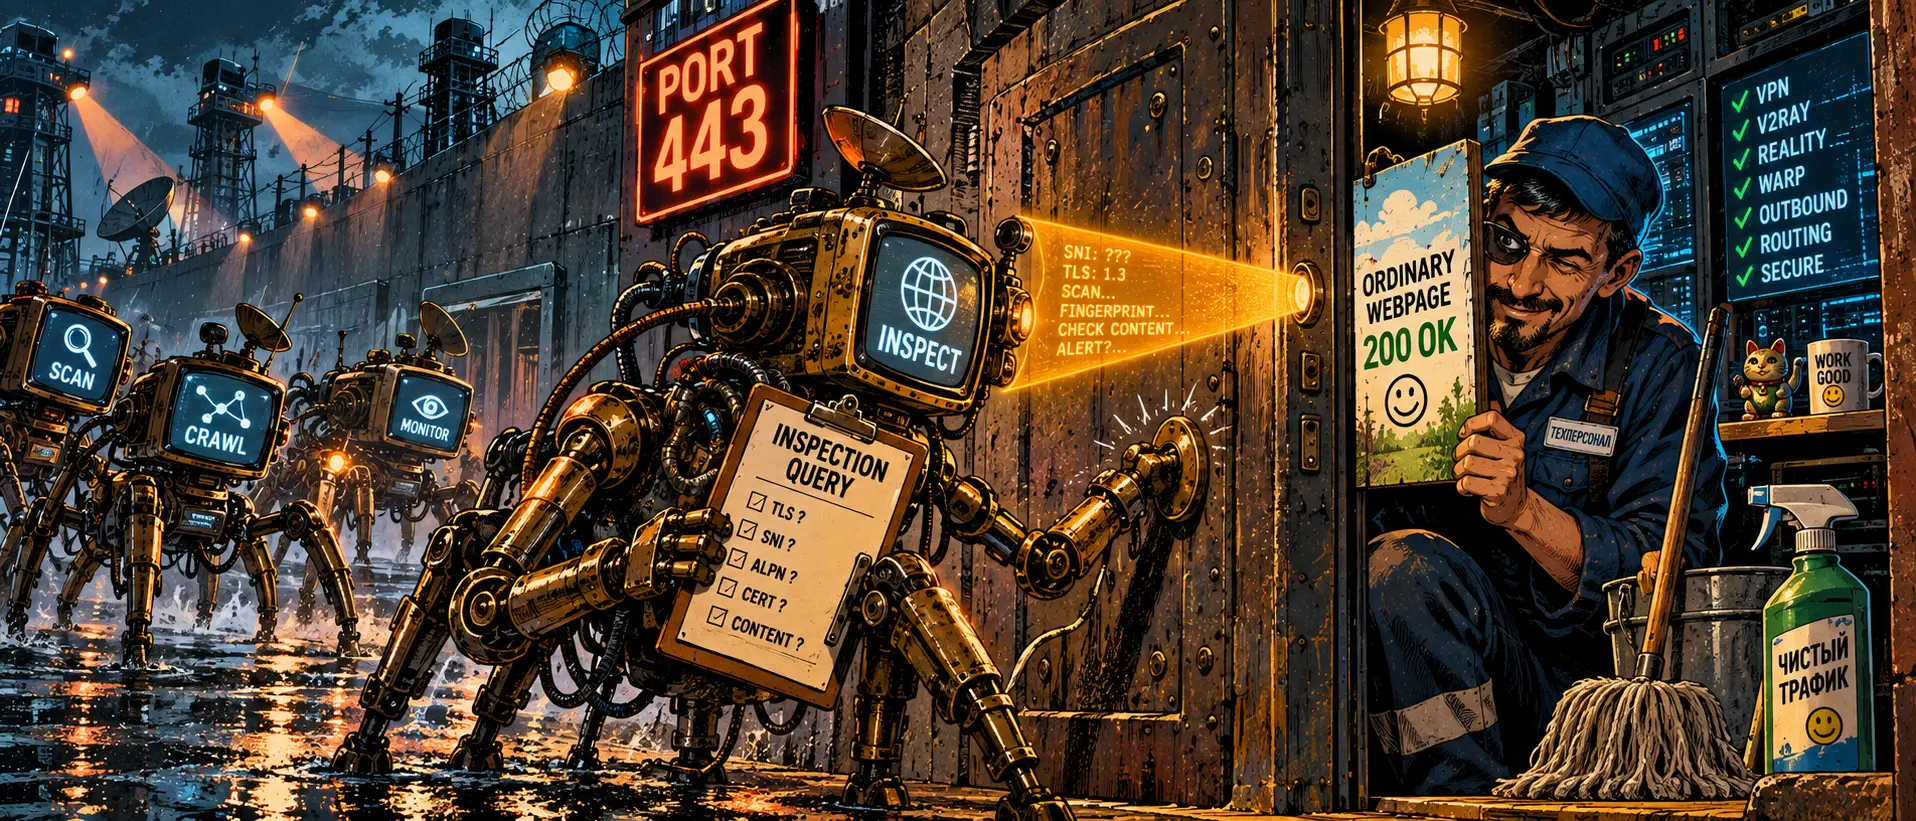
В прошлый раз мы препарировали хайп вокруг утильсбора Минпромторга и то, как паблики зарабатывают охваты на слове «налог». Сегодня, строго по нашему графику чередования «житейская боль / инженерный хардкор», возвращаемся на уровень байтов, сокетов и сетевой маршрутизации.
Поговорим о скрытой угрозе, с которой сталкивается каждый, кто поднимает собственный шлюз или держит инфраструктуру нод: механике активного зондирования (Active Probing).
Симптом знаком любому внимательному админу: вы подняли сервер, настроили свежий протокол маскировки, привязали домен, подключили двух-трех клиентов. В логах всё чисто, нагрузка минимальная, правила DPI вроде бы пройдены. Но проходит от двух часов до пары суток — и IP-адрес ноды внезапно перестает отвечать на входящие рукопожатия изнутри периметра фильтрации. При этом из любой другой точки мира порт 443 открыт и доступен.
Вас не «вычислили по объемам трафика». К вам просто пришли с тайным аудитом.
Анатомия активного зонда: как работает сетевой провокатор
Когда комплекс ТСПУ на магистрали видит сессию к зарубежному IP-адресу, которую его эвристические фильтры не могут однозначно классифицировать (нет открытого SNI из белого списка, нетипичный профиль шифрования, подозрительная энтропия), он не рискует сразу рубить соединение — это чревато ложными срабатываниями по легитимному B2B-трафику.
Вместо этого запускается протокол активной проверки:
Инспекция «на лету» с последующим триггером. Сессия клиента пропускается, но метаданные (IP сервера, порт, тайминги) мгновенно передаются распределенной сети зондирующих сканеров, расположенных внутри инфраструктуры операторов.
Синтетические запросы (Mutated Handshakes). В течение нескольких секунд или минут после закрытия вашей сессии на ваш сервер с подконтрольных регулятору IP-адресов прилетает серия специфических пакетов. Это не просто сканирование портов nmap'ом. Зонд отправляет:
Повтор сессии (Replay Attack): точные копии байтов первого пакета вашего клиента с минимальными мутациями.
Поврежденный TLS Client Hello: запросы с намеренно нарушенным порядком шифров или обрезанными полями расширений.
Мусорные данные (Garbage Probing): пакеты случайных байтов, отправленные в открытый TLS-сокет для проверки реакции приложения.
Сверка поведенческой матрицы. Настоящий сервер Nginx, Apache или Caddy при получении мусора на HTTPS-порт реагирует строго по спецификации RFC: возвращает стандартизированную ошибку (например, 400 Bad Request с кодом The plain HTTP request was sent to HTTPS port) или аккуратно закрывает сессию пакетом TLS Encrypted Alert с кодом decode_error. Если ваш прокси-сервер просто тихо рвет TCP-сессию через RST, падает в таймаут или отвечает нестандартным пакетом — зонд фиксирует аномалию. Нода маркируется как несанкционированный туннель и отправляется в черный список.
Где прокалывается типовой сетап админа
Большинство руководств в сети предлагают настроить так называемый fallback (сброс невалидного трафика на локальный сайт-заглушку или сторонний домен). Но дьявол кроется в нюансах реализации:
Разница в сертификатах. Если прокси принимает входящее соединение, расшифровывает заголовок и только потом решает, куда его перенаправить, зонд с поврежденным рукопожатием может увидеть отпечаток сертификата, который не совпадает с публичным хостом, под который вы мимикрируете.
Аномалии задержки при проксировании (Latency Delta). Если невалидный запрос пересылается на внешний сайт прикрытия, зонд замеряет время между отправкой пакета и получением TCP RST или ответа об ошибке. Задержка в 80–120 миллисекунд сразу выдает наличие промежуточного проксирующего слоя.
Отсутствие реакции на HTTP-методы. Зонды часто отправляют классические методы GET / или POST по чистому HTTP без TLS. Если порт 443 не умеет адекватно обрабатывать открытые HTTP-запросы и отдавать корректный редирект 301 Moved Permanently, сервер палится на базовой проверке.
Инженерный контрудар: строим неприступную ноду
Чтобы выдерживать атаки активных зондов, сервер должен стать неотличим от монолитного, легитимного веб-узла:
Локальный Web-сервер с единым сокетом (Real Fallback to Nginx/Caddy). Сервер прикрытия не должен находиться где-то на другом конце интернета. На той же машине обязан крутиться реальный веб-сервер с валидным сайтом, привязанным к локальному сокету (127.0.0.1:8443 или unix-сокету). Любой трафик, не прошедший валидацию ключа авторизации протокола, должен прозрачно и без задержек передаваться локальному Nginx, который отдаст зонду абсолютно легитимный ответ реального сайта.
Тарпиттинг подозрительных сессий (SYN Tarpit / Delay Defense). Если с одного IP фиксируется серия повторяющихся рукопожатий без передачи полезной нагрузки (характерный почерк зонда), не сбрасывайте соединение через RST. Настройте сетевой фильтр (iptables / nftables) на удержание сокета в подвешенном состоянии с минимальным окном приема (TCP Zero Window). Зондирующий сканер исчерпает лимит потоков и уйдет проверять другие цели.
Блокировка известных автономных систем сканеров. Значительная часть зондов запускается из фиксированных диапазонов адресов исследовательских институтов, операторских шлюзов и дата-центров мониторинга. Гео- и ASN-фильтрация на уровне файрвола, отсекающая подозрительные сканирующие подсети от прямого доступа к 443 порту, срезает до 85% синтетических проверок еще до того, как они коснутся TLS-стека.
В современной цензуре больше нет пассивных наблюдателей: за каждым закрытым каналом следят алгоритмы, готовые постучать в вашу дверь с проверкой. И выживает только та нода, которая умеет открывать эту дверь с лицом скучного и ничем не примечательного веб-сервера.
Ключевые слова (SEO): активное зондирование dpi тспу, active probing обход блокировок, настройка fallback xray vless, почему блокируют ip сервера vps, replay attack блокировки vpn, защита ноды от сканирования портов, сетевая безопасность туннелей 2026