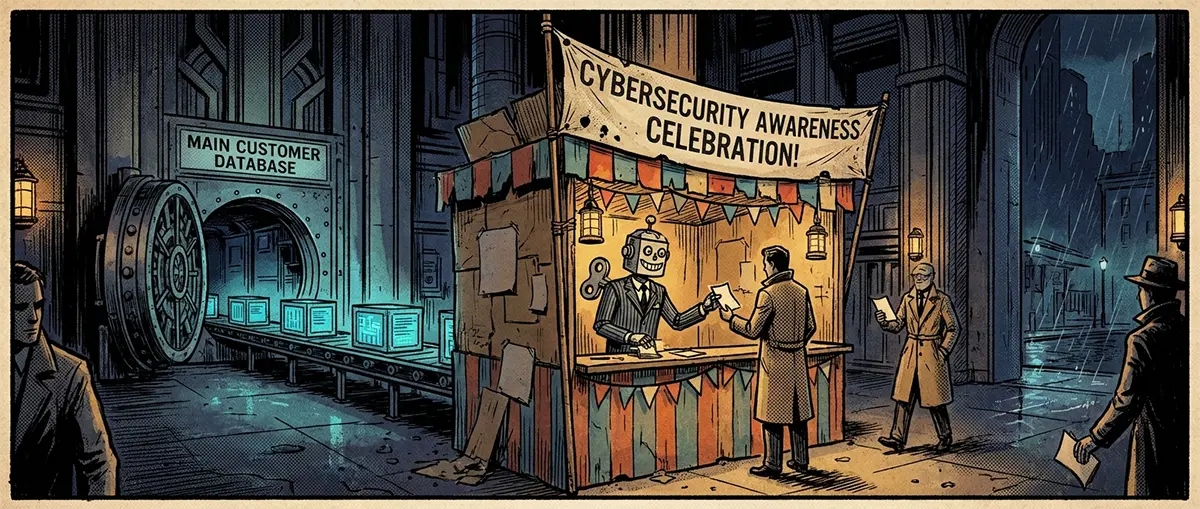
Hier, nous analysions le niveau technique fondamental : comment les anomalies BGP et le blackholing brisent la connectivité au niveau des préfixes. Aujourd'hui, en respectant scrupuleusement notre alternance entre « ingénierie et galères du quotidien », nous redescendons sur la terre ferme des bureaux, des open spaces et de la psychologie d'entreprise.
Le prétexte est tout trouvé : le calendrier marque le début du traditionnel Mois international de la cybersécurité (Cybersecurity Awareness Month).
Tout au long du mois d'octobre, chaque canal de communication, e-mail interne et application bancaire va nous submerger de conseils bienveillants : « changez de mot de passe tous les 30 jours », « ajoutez un caractère spécial », « passez le test obligatoire de cinq questions ». Les services informatiques cocheront des cases dans leurs rapports de conformité, les ressources humaines valideront la formation réussie du personnel, et la direction soufflera un grand coup, soulagée.
Et en novembre, une énième base de données de 50 millions de lignes, contenant passeports et virements, finira tranquillement sur un forum underground.
Pourquoi ce rituel s'est-il transformé en cirque, et où la sécurité craque-t-elle vraiment ? Retirons nos lunettes roses.
Le théâtre de la sécurité : comment on vous apprend à redouter les mauvaises choses
La « cyber-alphabétisation » d'entreprise de ces dernières années est restée bloquée dans une autre époque et repose sur trois dogmes néfastes :
- Le culte du changement régulier de mot de passe. Forcer les employés à modifier leur mot de passe tous les mois est le meilleur moyen de garantir une faille de sécurité. Un être humain est physiquement incapable de mémoriser des dizaines de combinaisons aléatoires. Le résultat est inévitable :
Password2026!devientPassword2026?, et des post-its jaunes soigneusement collés font leur apparition sur les moniteurs. Le NIST (l'Institut national américain des normes et de la technologie) a pourtant reconnu cette pratique comme nuisible il y a des années, mais elle prospère toujours dans les règlements internes. - Le phishing simulé pour la forme. Les équipes de sécurité adorent envoyer aux employés des e-mails tests avec des liens du type « Prime de fin d'année ». Un comptable tombe dans le panneau ? On lui assigne une formation rébarbative de deux heures. Pourtant, les vrais pirates n'envoient plus de spams grossiers depuis longtemps : ils utilisent de l'ingénierie sociale ciblée sur Telegram au nom du directeur général, avec un faux message vocal généré par une intelligence artificielle. Les tests d'entreprise ne préparent absolument pas à cela.
- Reporter la faute sur le maillon faible. Le concept selon lequel « l'humain est la principale vulnérabilité » arrange bien la direction. Si la base de données est piratée, il est toujours plus facile de blâmer la secrétaire de service qui a cliqué sur un PDF, plutôt que d'admettre que l'entreprise n'avait aucune segmentation réseau, que les accès n'avaient pas été révoqués depuis des années, et que les bases de données traînaient en clair sur un serveur de test sans mot de passe.
Les vrais vecteurs : d'où fuitent réellement les données
Pendant que l'on dresse le personnel exécutif à ne pas ouvrir les pièces jointes suspectes, les véritables brèches restent grandes ouvertes :
- Le syndrome de la vacherie sacrée (vulnérabilités C-Level). Les cadres dirigeants et les directeurs détestent l'authentification à deux facteurs et les mots de passe complexes — « c'est peu pratique, je suis un homme occupé ». Pour eux, l'équipe IT crée des exceptions masquées dans les politiques de sécurité. Résultat : le compte le plus privilégié, doté d'un accès à toute la comptabilité, se retrouve protégé par le nom de jeune fille de l'épouse du dirigeant.
- L'ombre de l'IT et les prestataires (Supply Chain). Il est inutile de sécuriser le périmètre du bureau si les données sont confiées à une agence marketing externe où des étudiants partagent le même identifiant à dix. 80 % des incidents majeurs ne commencent pas par le piratage du cœur d'une entreprise, mais par celui d'un sous-traitant mineur à qui l'on a confié une base de clients pour l'envoi de SMS.
- Les API orphelines et les environnements oubliés. Des développeurs ont mis en place un serveur de test pour valider une nouvelle fonctionnalité, y ont versé un véritable extrait de la base clients, ont oublié de fermer le port vers l'extérieur — et trois jours plus tard, un scanner automatique l'a siphoné.
Hygiène pratique : aborder le mois de la sécurité de manière utile
Si l'on écarte la mise en scène de bureau, la protection réelle de votre espace personnel et professionnel se résume à trois règles d'ingénierie strictes :
- Oublier les mots de passe de tête : adopter les gestionnaires et les Passkeys. Cessez d'inventer et de mémoriser des combinaisons. Un gestionnaire de mots de passe local ou chiffré (KeePass, Bitwarden) génère des chaînes uniques de 25 caractères pour chaque service. Si un service est piraté, les autres restent en sécurité. Et partout où c'est possible, passez aux clés d'accès sans mot de passe (Passkeys).
- Des facteurs matériels plutôt que des SMS. Fini les codes reçus via le réseau cellulaire pour les points d'accès critiques. Utilisez des applications génératrices autonomes (TOTP) ou des clés physiques FIDO2/U2F (YubiKey). Il est impossible de les intercepter via une fausse carte SIM ou une antenne-relais.
- Le principe de Zero Trust (confiance zéro) sur les messageries. Mettez-vous bien cela en tête : un responsable, un collègue ou un ami qui vous écrit soudainement sur Telegram pour vous demander « d'envoyer d'urgence un fichier », « de prêter de l'argent » ou « de communiquer un code » est compromis par défaut, même si le message vocal utilise sa propre voix. Toute action financière ou professionnelle inhabituelle doit impérativement être confirmée par un canal de communication alternatif et de confiance.
La véritable cybersécurité n'est pas une bannière festive affichée sur l'intranet une fois par an. C'est une routine, des contraintes architecturales et l'abandon de l'illusion que « cela n'arrive qu'aux autres ».