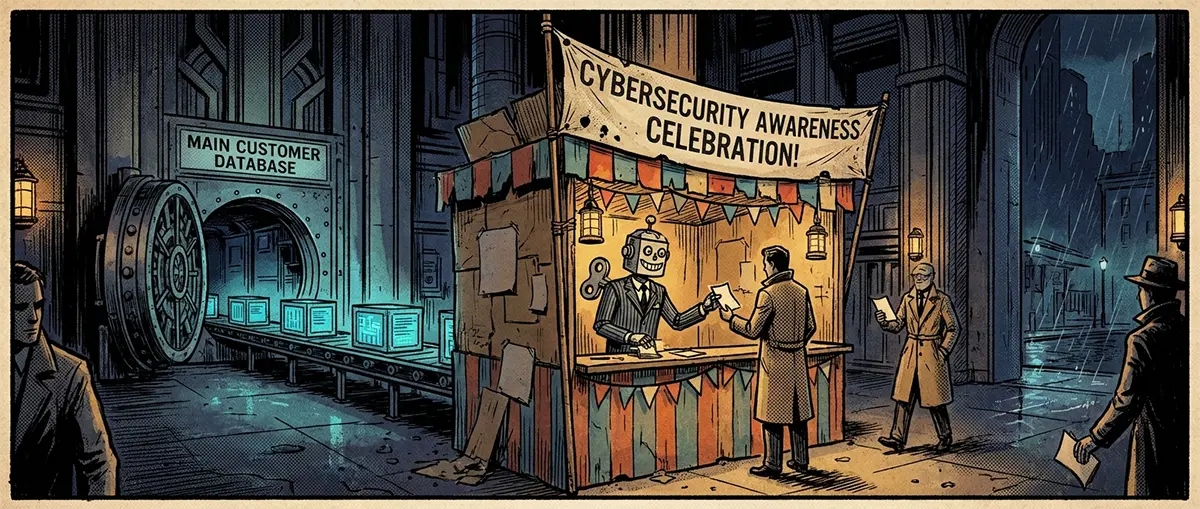
Вчера мы разбирали фундаментальный инженерный уровень — как BGP-аномалии и блэкхолинг режут связность на уровне префиксов. Сегодня, строго по нашему графику чередования «инженерия / житейская боль», спускаемся на грешную землю офисов, опенспейсов и корпоративной психологии.
Повод железный: на календаре старт традиционного Международного месяца кибербезопасности (Cybersecurity Awareness Month).
Весь октябрь из каждого утюга, корпоративной рассылки и банковского приложения на нас будут вываливать тонны благостных советов: «меняйте пароль каждые 30 дней», «добавьте спецсимвол», «пройдите обязательный тест из пяти вопросов». IT-отделы поставят галочки в отчетах комплаенса, HR отчитается об успешном обучении штата, а топ-менеджмент довольно выдохнет.
А в ноябре очередная база на 50 миллионов строк с паспортами и проводками спокойно ляжет на теневой форум.
Почему этот ритуал превратился в цирк и где на самом деле трещит по швам безопасность? Давайте снимем розовые очки.
Театр безопасности: как вас учат бояться не того
Корпоративная «киберграмотность» образца последних лет застряла в глубоком прошлом и держится на трех вредных догмах:
- Культ регулярной смены паролей. Заставлять сотрудников менять пароль каждый месяц — лучший способ гарантировать дыру в защите. Человек физически не способен помнить десятки случайных комбинаций. Итог закономерен:
Password2026!превращается вPassword2026?, а на мониторах появляются заботливо наклеенные желтые стикеры. NIST (Американский институт стандартов и технологий) еще годы назад признал эту практику вредительской, но в локальных регламентах она цветет пышным цветом. - Постановочный фишинг ради галочки. Отделы безопасности обожают слать сотрудникам учебные письма со ссылками «Премия ко дню компании». Попался бухгалтер? Ему назначают двухчасовую нудную лекцию. При этом реальные фишеры давно не шлют кривой спам — они используют адресную социальную инженерию в Telegram от имени генерального директора с поддельным голосовым сообщением, сгенерированным нейросетью. К этому корпоративные тесты людей не готовят вообще.
- Перекладывание вины на слабое звено. Концепция «человек — главная уязвимость» дико удобна руководству. Если базу увели, всегда можно обвинить условную секретаршу, кликнувшую на PDF, вместо того чтобы признать: у компании не было сегментации сети, доступы не отзывались годами, а базы лежали открытым текстом на тестовом сервере без пароля.
Реальные векторы: откуда утекает на самом деле
Пока линейный персонал дрессируют не открывать подозрительные вложения, реальные бреши остаются настежь распахнутыми:
- Синдром священной коровы (C-Level уязвимости). Топ-менеджеры и директора ненавидят двухфакторную аутентификацию и сложные пароли — «это неудобно, я занятой человек». Для них IT-шники делают скрытые исключения в политиках безопасности. В итоге самый привилегированный аккаунт с доступом ко всей бухгалтерии защищен девичьей фамилией супруги.
- Теневой IT и подрядчики (Supply Chain). Защищать периметр офиса бесполезно, если данные отдаются маркетинговому агентству на аутсорсе, где сидят студенты с общим логином на десятерых. 80% громких инцидентов начинаются не со взлома ядра компании, а с взлома мелкого субподрядчика, которому доверили базу клиентов для рассылки SMS.
- Бесхозные API и забытые контуры. Разработчики подняли тестовый стенд для проверки новой фичи, залили туда реальный слепок базы клиентов, забыли закрыть порт во внешний мир — и через три дня его выкачивает автоматический сканер.
Практическая гигиена: как встретить месяц безопасности с пользой
Если отбросить офисную показуху, реальная защита личного и рабочего пространства укладывается в три жестких инженерных правила:
- Убить пароли в голове — перейти на менеджеры и Passkeys. Перестаньте придумывать и запоминать комбинации. Локальный или зашифрованный менеджер паролей (KeePass, Bitwarden) генерирует уникальные 25-значные строки для каждого ресурса. Если один сервис взломают, остальные останутся в безопасности. А там, где доступно — переходите на беспарольные ключи Passkeys.
- Аппаратные факторы вместо SMS. Никаких кодов в сотовой сети для критических узлов. Используйте автономные приложения-генераторы (TOTP) или физические ключи FIDO2/U2F (YubiKey). Их невозможно перехватить через дубликат SIM-карты или сотовую вышку.
- Принцип нулевого доверия (Zero Trust) в мессенджерах. Зарубите себе на носу: начальник, коллега или друг, который внезапно пишет в Telegram с просьбой «срочно скинуть файл», «одолжить денег» или «продиктовать код» — скомпрометирован по умолчанию, даже если голосовое сообщение звучит его голосом. Любые нестандартные финансовые и рабочие действия подтверждаются только через альтернативный доверенный канал связи.
Настоящая кибербезопасность — это не праздничный баннер в интранете раз в году. Это рутина, архитектурные ограничения и отказ от иллюзии, что «меня это точно не коснется».