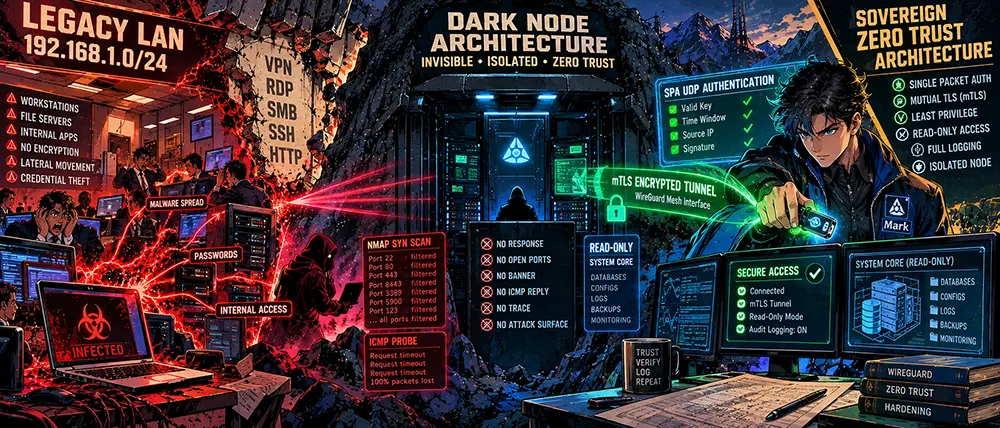
Vous construisez une maison en pierre derrière une clôture de cinq mètres, vous installez un portail massif, vous lâchez des chiens de garde dans la cour et vous posez un gros cadenas. Vous êtes convaincu qu'à l'intérieur du périmètre règne une paix absolue : les portes de la chambre, du bureau et de la cave sont grand ouvertes, le coffre-fort n'est pas verrouillé et les clés de la voiture reposent sur la commode de l'entrée. Après tout, aucun intrus ne passera la clôture.
Mais une nuit, ce n'est pas un cambrioleur avec un pied-de-biche qui franchit la barrière, mais un livreur de pizzas dont la poche de veste dissimule un petit balise de suivi. Ou bien le gamin du voisin, qui a escaladé la grille pour récupérer un ballon et a laissé le portillon entrouvert.
Dès que la barrière extérieure est percée en un seul point, toute votre maison devient une proie ouverte. Le cambrioleur n'a plus besoin de forcer les portes intérieures : toute l'infrastructure sous-jacente fait aveuglément confiance à quiconque a réussi à franchir le seuil de la propriété.
C'est exactement ainsi que l'on a construit pendant des décennies les réseaux locaux (LAN) d'entreprise et domestiques. Les ingénieurs se sont retranchés derrière de lourds pare-feux en périphérie, mais ont laissé un vide stérile à l'intérieur : des bases de données sans chiffrement du trafic, des partages réseau SMB ouverts, des clés SSH de confiance sur les serveurs et une confiance aveugle envers chaque adresse IP issue du sous-réseau 192.168.1.0/24. L'Internet hostile du XXIe siècle l'a prouvé : le concept de périmètre sécurisé est mort. Si votre serveur fait confiance à un voisin de réseau local simplement parce qu'ils partagent le même câble physique, vous êtes déjà compromis.
Stop. Si pour vous, le Zero Trust se résume à une brochure marketing assortie d'un abonnement payant à un service cloud de Microsoft ou Cloudflare, fermez cet onglet. Continuez à déléguer votre sécurité à l'infrastructure d'autrui.
Mais si vous gérez vos propres serveurs dédiés, assemblez des environnements privés indépendants et souhaitez concevoir une architecture où chaque paquet réseau est considéré comme un espion hostile, même au sein d'une boucle locale (loopback) — ajustez votre casque tactique. La conception du périmètre aveugle commence maintenant.
L'illusion architecturale : pourquoi le Zero Trust d'entreprise est un piège
Les grandes entreprises ont perverti le sens originel du paradigme Zero Trust (confiance zéro). Sous cette étiquette, les géants du secteur commercialisent une dépendance aliénante : « Achetez notre proxy SaaS, faites transiter tout le trafic interne de l'entreprise par nos centres de données, installez notre agent propriétaire sur chaque appareil et nous déciderons qui a le droit d'accéder à quoi ». Ce n'est pas du Zero Trust. C'est le transfert d'une confiance absolue et aveugle dans la poche d'un tiers.
Le véritable Zero Trust sur votre propre matériel indépendant repose sur trois axiomes :
- Le réseau est hostile par défaut.
- Le réseau local physique, l'interface du fournisseur d'accès, le commutateur virtuel de l'hébergeur et le port voisin du switch dans le centre de données sont considérés comme compromis au même titre. Le trafic n'est pas subdivisé en « interne sûr » et « externe dangereux ».
- Visibilité nulle (Architecture Dark Node).
- Un serveur ne doit pas répondre aux échos ICMP, ne doit pas exposer de ports ouverts lors d'un scan SYN Nmap et est tenu de garder le silence face à toute tentative de sondage. Un port ne s'ouvre qu'après l'authentification cryptographique de l'expéditeur au niveau de la liaison.
- Vérification cryptographique continue de chaque transaction (mTLS Everywhere).
- Aucun service n'a le droit d'en appeler un autre simplement en raison d'une coïncidence d'adresse IP. Chaque microservice interne, base de données et passerelle API exige une authentification mutuelle par certificats (Mutual TLS) et des jetons d'autorisation à courte durée de vie.
Sous le capot du périmètre souverain : silence cryptographique via SPA et WireGuard Mesh
Pour bâtir un contour véritablement isolé et autonome, impossible à détecter par des scanners externes, on associe des protocoles d'autorisation préalable à l'échange (pre-handshake) et un réseau maillé cryptographique pleinement connecté.
[Monde extérieur / Attaquant] ──> [Scan TCP SYN] ──> DROP (Silence absolu)

[Client légitime]           ──> [UDP Single Packet Auth] ──> [Démon fwknop / eBPF]
                                        │                           │
                                        │ (HMAC + AES valides)      ▼
                                        └───────────────────> Laissez-passer temporaire iptables
                                                                    │
                                                                    ▼
                                                        [WireGuard / Noise Protocol]
                                                                    │
                                                                    ▼
                                                        [Environnement mTLS isolé]
1. Single Packet Authorization (SPA) : l'invisibilité au niveau du noyau
Les ports ordinaires tels que 22/TCP (SSH) ou 443/TCP, exposés sur l'extérieur, acceptent un paquet TCP SYN et répondent par un paquet SYN-ACK. Cela trahit la présence du service aux yeux de n'importe quel scanner automatique Shodan ou Censys.
Dans l'architecture du périmètre aveugle, la pile réseau est hermétiquement close par une règle DROP.
- L'accès est sollicité via le mécanisme de Single Packet Authorization (SPA), par exemple au moyen de l'utilitaire
fwknopou d'un filtre XDP/eBPF personnalisé. - Le client envoie un unique paquet chiffré vers un port UDP aléatoire fermé du serveur, contenant un horodatage (timestamp), un hachage cryptographique HMAC et la clé publique de session.
- Le serveur intercepte passivement le paquet au niveau du socket
libpcapou d'un crochet (hook) eBPF, sans renvoyer le moindre accusé de réception sur le réseau. - Si le HMAC est valide et que le décalage temporel ne dépasse pas 30 secondes (protection contre les attaques par rejeu ou Replay Attack), le démon inscrit localement une règle dynamique dans le pare-feu, autorisant la connexion entrante depuis l'adresse IP spécifique pendant exactement 15 secondes afin d'établir le tunnel. Pour le reste du monde, le port demeure une muraille de pierre sourde.
2. Le protocole Noise et l'abolition de la confiance envers le DNS
La communication entre les nœuds du périmètre privé repose sur le protocole cryptographique Noise (le cœur de WireGuard). Contrairement à IPsec ou OpenVPN classiques :
- WireGuard ne comporte pas de phases de négociation de chiffrements. La suite cryptographique est figée une fois pour toutes : ChaCha20-Poly1305 pour le chiffrement, Curve25519 pour l'échange de clés et BLAKE2s pour le hachage.
- Si un paquet est chiffré avec une mauvaise clé, le serveur l'ignore tout simplement en silence. Il ne renvoie pas de paquet
RST, ne signale aucune erreur de certificat invalide et ne fournit à l'attaquant pas même un seul octet d'information pour analyser l'empreinte cryptographique. - Tous les échanges au sein du périmètre privé sont strictement liés à des identifiants cryptographiques statiques (Cryptographic IP / Overlay Addresses). Les requêtes DNS publiques sont totalement proscrites : les nœuds se résolvent mutuellement via des tables de configuration chiffrées ou un fichier
hostslocal sécurisé.
Protocole d'assemblage ingénierie : l'érection du bastion autonome
La mise en œuvre du schéma Zero Trust sur un serveur dédié indépendant sous Linux exige des restrictions strictes de bas niveau.
- Politique de réinitialisation totale de l'interface réseau (Host Hardening).
- La configuration de base du filtre réseau doit annihiler toute tentative de scan de la pile :
- Bash
# Réinitialisation de toutes les chaînes par défaut
iptables -P INPUT DROP
iptables -P FORWARD DROP
iptables -P OUTPUT ACCEPT

# Autorisation de la boucle locale (loopback) et des connexions établies
iptables -A INPUT -i lo -j ACCEPT
iptables -A INPUT -m conntrack --ctstate ESTABLISHED,RELATED -j ACCEPT

# Protection contre la collecte d'empreintes du système d'exploitation (OS Fingerprinting)
sysctl -w net.ipv4.icmp_echo_ignore_all=1
sysctl -w net.ipv4.tcp_syncookies=1
sysctl -w net.ipv4.conf.all.rp_filter=1
sysctl -w net.ipv4.conf.all.accept_redirects=0
sysctl -w net.ipv6.conf.all.disable_ipv6=1
- Isolation des services dans des espaces de noms réseau non privilégiés (Network Namespaces).
- Les démons critiques ne doivent pas écouter directement l'interface de l'hôte. Le service est placé dans un espace de noms (namespace) isolé, relié au tunnel virtuel par une paire d'interfaces
veth:
- Bash
# Création d'un espace de noms isolé pour la base de données
ip netns add vault-isolated
ip link add veth-host type veth peer name veth-vault
ip link set veth-vault netns vault-isolated

# Attribution des adresses isolées et activation des interfaces
ip addr add 10.200.0.1/30 dev veth-host
ip link set veth-host up
ip netns exec vault-isolated ip addr add 10.200.0.2/30 dev veth-vault
ip netns exec vault-isolated ip link set veth-vault up
ip netns exec vault-isolated ip link set lo up
- Mise en place obligatoire du mTLS pour les communications inter-services.
- Chaque interaction entre vos démons répartis sur différents serveurs est encapsulée dans du Mutual TLS au moyen d'une autorité de certification locale dédiée (Offline CA basée sur
step-caouOpenSSL). La configuration de NGINX ou Envoy en tant que proxy exige formellement le certificat client :
- Nginx
server {
    listen 8443 ssl;
    server_name internal.perimeter.local;

    ssl_certificate /etc/ssl/certs/server.crt;
    ssl_certificate_key /etc/ssl/private/server.key;

    # Vérification du certificat client par la clé racine de confiance interne
    ssl_client_certificate /etc/ssl/certs/internal-ca.crt;
    ssl_verify_client on;
    ssl_verify_depth 2;

    ssl_protocols TLSv1.3;
    ssl_prefer_server_ciphers off;

    location / {
        proxy_pass http://10.200.0.2:8080;
    }
}
- Garde-fou matériel pour l'intégrité de la configuration (Immutable Root).
- Le système de fichiers racine du nœud autonome est monté en mode
read-only(lecture seule). Toutes les données modifiables sont déportées sur des partitions chiffrées LUKS dont les clés résident en mémoire vive ou sur un jeton matériel physique. En cas de tentative de modification non autorisée des fichiers système, le noyau provoque une panique (kernel panic) et redémarre de force le nœud sur une image propre.
La sécurité commence dès l'instant où vous cessez de croire à l'illusion des frontières internes. Dans le monde numérique, il n'existe plus de zones de confiance, de salles sécurisées ni de fournisseurs propres. Soit votre serveur est invisible, silencieux et exige une preuve mathématique pour chaque octet transmis, soit il appartient à celui qui trouvera le premier le portillon laissé sans surveillance. L'autonomie n'est pas l'achat d'une solution clé en main, c'est une discipline architecturale de défiance totale.