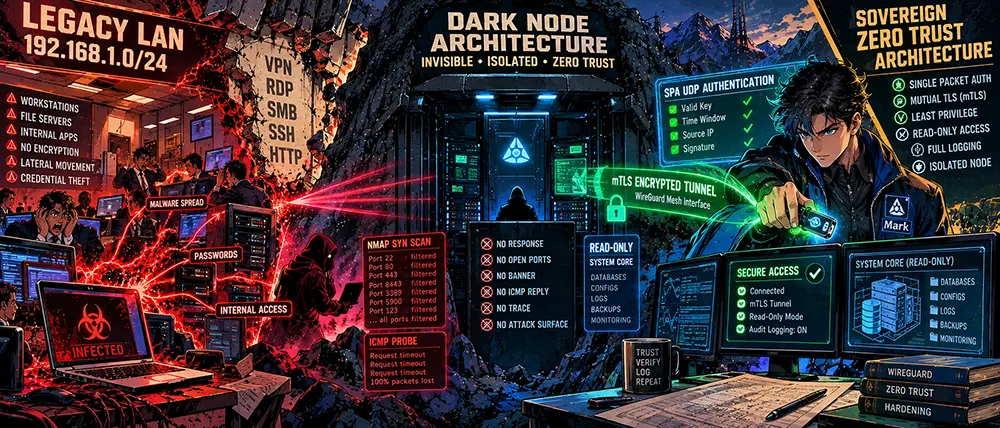
Ты строишь каменный дом за пятиметровым забором, ставишь массивные ворота, заводишь злых собак во дворе и вешаешь амбарный замок. Ты уверен, что внутри периметра царит абсолютный покой: двери в спальню, кабинет и подвал распахнуты настежь, сейф открыт, а ключи от автомобиля лежат на тумбочке у входа. Ведь чужак за забор не пройдет.
Но однажды ночью забор преодолевает не грабитель с ломом, а доставщик пиццы, у которого в кармане куртки тихо пищит маячок слежения. Или соседский подросток, перелезший через ограду за улетевшим мячом и оставивший калитку приоткрытой.
Как только внешний забор пробит хотя бы в одной точке, весь твой дом превращается в открытую добычу. Грабителю больше не нужно взламывать внутренние двери: вся инфраструктура внутри слепо доверяет любому, кто сумел переступить порог участка.
Именно так десятилетиями строились корпоративные и домашние локальные сети (LAN). Инженеры окапывались по периметру тяжелыми фаерволами, но внутри оставляли стерильную пустоту: базы данных без шифрования трафика, открытые сетевые шары SMB, доверенные SSH-ключи на серверах и слепое доверие к каждому IP-адресу из подсети 192.168.1.0/24. Враждебный интернет XXI века доказал: концепция защищенного периметра мертва. Если твой сервер доверяет локальному соседу только потому, что у них общий физический кабель, ты уже скомпрометирован.
Стоп. Если для вас Zero Trust — это маркетинговая брошюра с платной подпиской на облачный сервис от Microsoft или Cloudflare, закройте вкладку. Продолжайте делегировать безопасность чужой инфраструктуре.
Но если вы держите собственные выделенные серверы, собираете независимые приватные контуры и хотите выстроить архитектуру, где каждый сетевой пакет рассматривается как враждебный лазутчик даже внутри локального лупбэка — надевайте тактические наушники. Дальше начинается проектирование глухого контура.
Архитектурный обман: почему корпоративный Zero Trust это ловушка
Корпорации извратили изначальный смысл парадигмы Zero Trust (нулевого доверия). Под этим брендом гиганты продают кабальную зависимость: «Купите наш SaaS-прокси, пропустите через наши дата-центры весь внутренний трафик компании, установите наш закрытый агент на каждое устройство, и мы будем решать, кому дать доступ». Это не нулевое доверие. Это перенос абсолютного, слепого доверия в чужой карман.
Истинный Zero Trust на собственном независимом железе опирается на три аксиомы:
- Сеть по умолчанию враждебна.
- Физическая локальная сеть, интерфейс оператора связи, виртуальный свитч хостинга и соседний порт в коммутаторе дата-центра считаются одинаково скомпрометированными. Трафик не разделяется на «внутренний безопасный» и «внешний опасный».
- Нулевая видимость (Dark Node Architecture).
- Сервер не должен отвечать на ICMP-эхо, не должен светить открытыми портами при SYN-сканировании Nmap и обязан молчать на любые попытки зондирования. Порт открывается только после криптографической аутентификации отправителя на канальном уровне.
- Непрерывная криптографическая проверка каждой транзакции (mTLS Everywhere).
- Ни один сервис не имеет права вызывать другой сервис просто по факту совпадения IP-адреса. Каждый внутренний микросервис, база данных и API-шлюз требуют двусторонней аутентификации по сертификатам (Mutual TLS) и кратковременным токенам авторизации.
Под капотом суверенного периметра: криптографическая тишина через SPA и WireGuard Mesh
Чтобы построить по-настоящему изолированный автономный контур, который невозможно обнаружить внешними сканерами, применяется связка протоколов авторизации до рукопожатия и полносвязная ячеистая криптографическая сеть.
[Внешний мир / Атакующий] ──> [Сканирование TCP SYN] ──> DROP (Глухая тишина)

[Легитимный клиент]       ──> [UDP Single Packet Auth] ──> [Демон fwknop / eBPF]
                                    │                           │
                                    │ (Валидный HMAC + AES)     ▼
                                    └───────────────────> Временный пропуск в iptables
                                                                │
                                                                ▼
                                                    [WireGuard / Noise Protocol]
                                                                │
                                                                ▼
                                                    [Изолированный контур mTLS]
1. Single Packet Authorization (SPA): невидимость на уровне ядра
Обычные порты вроде 22/TCP (SSH) или 443/TCP, выставленные наружу, принимают TCP-пакет SYN и отвечают пакетом SYN-ACK. Это выдает наличие службы любому автоматическому сканеру Shodan или Censys.
В архитектуре глухого периметра сетевой стек наглухо закрыт правилом DROP.
- Доступ запрашивается через Single Packet Authorization (SPA), например через утилиту
fwknopили кастомный XDP/eBPF-фильтр. - Клиент отправляет на случайный закрытый UDP-порт сервера один-единственный зашифрованный пакет, содержащий временную метку, криптографический хэш HMAC и публичный ключ сессии.
- Сервер пассивно перехватывает пакет на уровне сокета
libpcapили хука eBPF, не отправляя никакого подтверждения в сеть. - Если HMAC валиден, а временной сдвиг не превышает 30 секунд (защита от атак повтора Replay Attack), демон локально пробивает динамическое правило в фаерволе, разрешая входящее соединение с конкретного IP-адреса ровно на 15 секунд для установления туннеля. Для всего остального мира порт остается глухой каменной стеной.
2. Протокол Noise и ликвидация доверия к DNS
Связь между узлами приватного периметра выстраивается на безе криптографического протокола Noise (ядро WireGuard). В отличие от классического IPsec или OpenVPN:
- WireGuard не имеет статусов согласования шифров. Шифронабор зафиксирован намертво: ChaCha20-Poly1305 для шифрования, Curve25519 для обмена ключами и BLAKE2s для хэширования.
- Если пакет зашифрован неверным ключом, сервер просто молча сбрасывает его. Он не шлет в ответ
RST, не ругается на некорректный сертификат и не дает атакующему даже одного байта информации для анализа криптографического отпечатка. - Все обращения внутри приватного контура жестко привязываются к статическим криптографическим идентификаторам (Cryptographic IP / Overlay Addresses). Публичные DNS-запросы полностью исключаются: узлы резолвят друг друга через зашифрованные конфигурационные карты или защищенный локальный файл
hosts.
Инженерный протокол сборки: возведение автономного бастиона
Реализация схемы Zero Trust на независимом выделенном сервере под управлением Linux требует жестких низкоуровневых ограничений.
- Политика тотального сброса сетевого интерфейса (Host Hardening).
- Базовая конфигурация сетевого фильтра должна уничтожать любые попытки сканирования стека:
- Bash
# Сброс всех цепочек по умолчанию
iptables -P INPUT DROP
iptables -P FORWARD DROP
iptables -P OUTPUT ACCEPT

# Разрешение локального лупбэка и установленных соединений
iptables -A INPUT -i lo -j ACCEPT
iptables -A INPUT -m conntrack --ctstate ESTABLISHED,RELATED -j ACCEPT

# Защита от сбора сетевых отпечатков (OS Fingerprinting)
sysctl -w net.ipv4.icmp_echo_ignore_all=1
sysctl -w net.ipv4.tcp_syncookies=1
sysctl -w net.ipv4.conf.all.rp_filter=1
sysctl -w net.ipv4.conf.all.accept_redirects=0
sysctl -w net.ipv6.conf.all.disable_ipv6=1
- Изоляция служб в непривилегированных сетевых пространствах имен (Network Namespaces).
- Критические демоны не должны слушать интерфейс хоста напрямую. Служба помещается в изолированный неймспейс, соединенный с виртуальным туннелем через
veth-пару:
- Bash
# Создание изолированного пространства имен для базы данных
ip netns add vault-isolated
ip link add veth-host type veth peer name veth-vault
ip link set veth-vault netns vault-isolated

# Назначение изолированных адресов и подъем интерфейсов
ip addr add 10.200.0.1/30 dev veth-host
ip link set veth-host up
ip netns exec vault-isolated ip addr add 10.200.0.2/30 dev veth-vault
ip netns exec vault-isolated ip link set veth-vault up
ip netns exec vault-isolated ip link set lo up
- Внедрение обязательного mTLS для межсервисного взаимодействия.
- Любое взаимодействие между вашими демонами на разных серверах упаковывается в Mutual TLS с использованием собственного локального удостоверяющего центра (Offline CA на базе
step-caилиOpenSSL). Конфигурация NGINX / Envoy в качестве прокси жестко требует сертификат клиента:
- Nginx
server {
    listen 8443 ssl;
    server_name internal.perimeter.local;

    ssl_certificate /etc/ssl/certs/server.crt;
    ssl_certificate_key /etc/ssl/private/server.key;

    # Проверка клиентского сертификата доверенным корневым ключом
    ssl_client_certificate /etc/ssl/certs/internal-ca.crt;
    ssl_verify_client on;
    ssl_verify_depth 2;

    ssl_protocols TLSv1.3;
    ssl_prefer_server_ciphers off;

    location / {
        proxy_pass http://10.200.0.2:8080;
    }
}
- Аппаратный сторож целостности конфигурации (Immutable Root).
- Корневая файловая система автономного узла монтируется в режиме
read-only. Все изменяемые данные выносятся на зашифрованные LUKS-разделы с ключами, хранящимися в оперативной памяти или на физическом токене. При попытке несанкционированной модификации системных файлов ядро уходит в панику и принудительно перезагружает узел в чистый образ.
Безопасность начинается в тот момент, когда ты перестаешь верить иллюзии внутренних границ. В цифровом мире больше нет доверенных зон, безопасных комнат и чистых провайдеров. Либо твой сервер невидим, молчалив и требует математического доказательства на каждый переданный байт, либо он принадлежит тому, кто первым найдет оставленную без присмотра калитку. Автономия — это не покупка готового решения, это архитектурная дисциплина тотального недоверия.