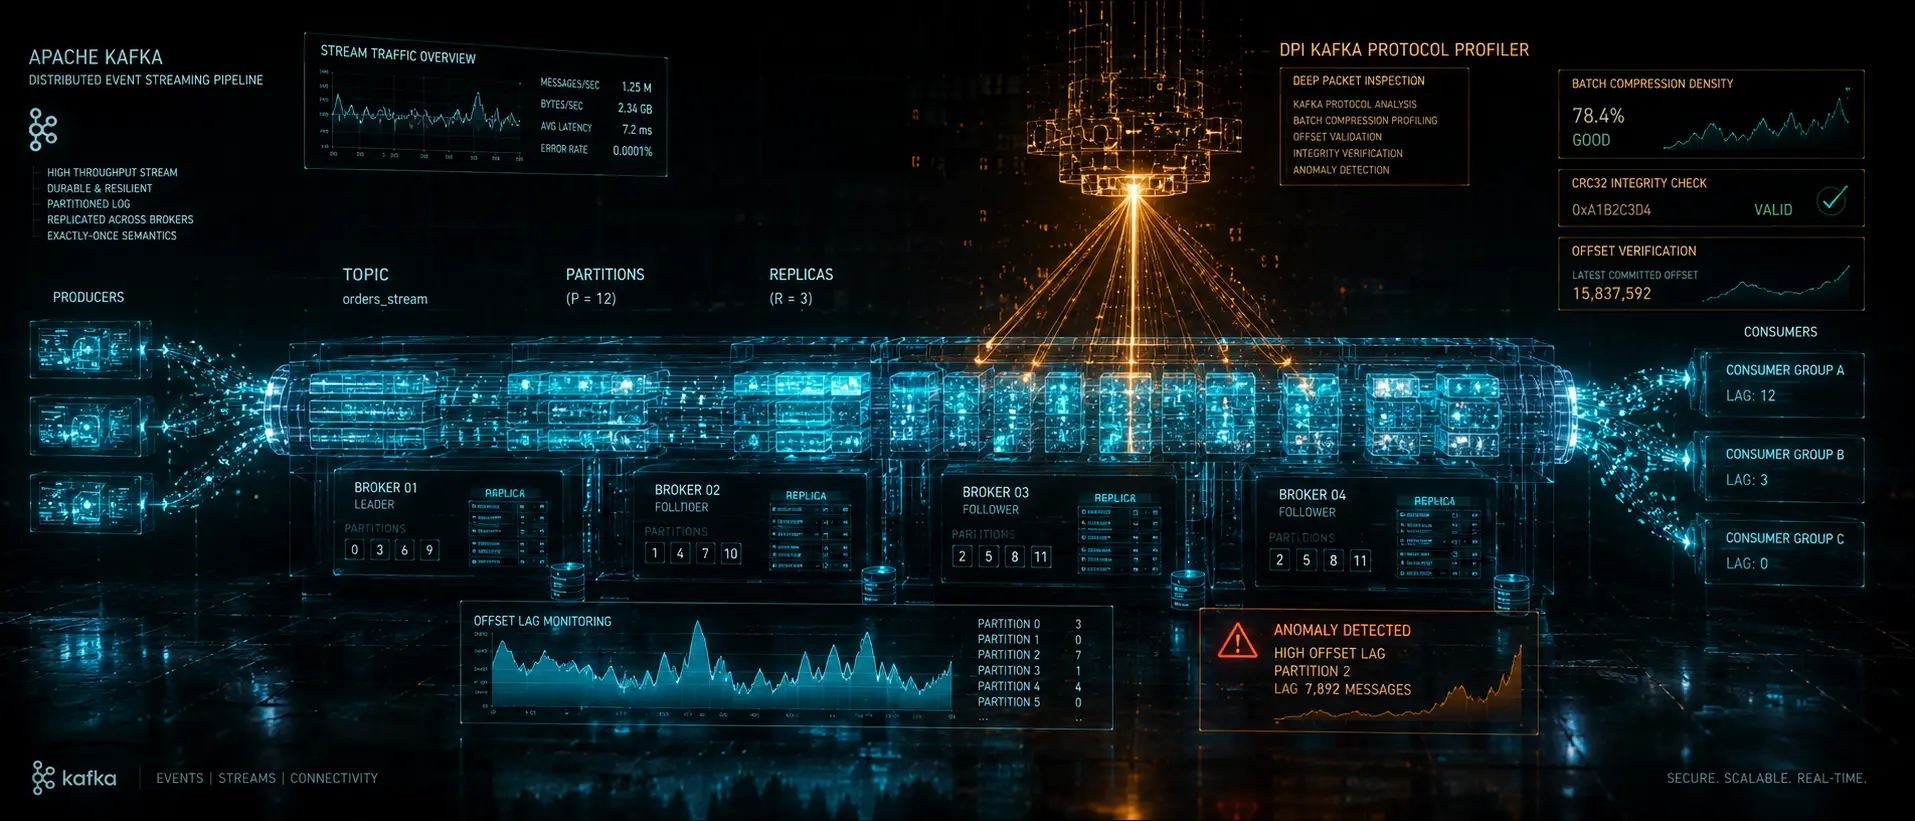
Nous disséquons aujourd'hui une menace persistante qui met à mal le camouflage des tunnels sous les protocoles de systèmes de messagerie distribuée et de traitement de flux d'événements (Apache Kafka Protocol over TLS, SASL/SCRAM Handshake over HTTPS). Analysons **l'attaque par mesure d'asymétrie Kafka Fetch/Produce Batch Pacing et l'analyse de la fragmentation entropique dans les RecordBatch (Kafka RecordBatch Compression Discrepancy & Partition Offset Jitter Profiling)**.
**Piège des files de messages : pourquoi le camouflage sous Kafka over TLS est devenu une signature ouverte pour le DPI**
Pour contourner les listes strictes de services d'entreprise de confiance et s'immiscer dans le trafic enterprise légitime, les opérateurs de modules proxy ont commencé à enrober massivement le transit tunnelisé dans le protocole binaire **Apache Kafka (ports 9092, 9093, 9094)** sur TLS. Le calcul semblait mathématiquement irréprochable : les brokers de messages distribués transfèrent 24h/24 des pétaoctets de transactions financières, de journaux et de flux d'événements entre des centres de données répartis. Un blocage direct du protocole Kafka paralyserait le bus de données interne de n'importe quelle banque ou grande enseigne de distribution.
Cependant, le protocole Kafka repose sur le concept de **RecordBatch (v2)**, où un ensemble de messages (Records) est emballé dans des en-têtes strictement structurés (First Offset, Length, Partition Leader Epoch, Magic Byte 0x02, CRC32C, Attributes avec type de compression Snappy/LZ4/Zstandard).
Un audit à grande échelle des anomalies réseau a révélé ceci : le système n'a plus besoin de tenter de déchiffrer le TLS. Il détecte le tunnel de transit masqué grâce à **la destruction mathématique de la séquence des décalages de partitions (Partition Offsets) et à l'absence totale de fluctuations matérielles de compression du RecordBatch**.
Le système intercepte le trafic proxy « camouflé en Kafka » en observant *à quel point le socket génère de manière anormale des paquets ProduceRequest et FetchResponse pour acheminer les données utilisateur*.
**Anatomie de la détection : fonctionnement du profilage Kafka RecordBatch & Partition Offset**
Dans un client natif (librdkafka, kafka-python, Java KafkaClient), l'interaction avec le broker obéit à une mécanique stricte d'échange avec les partitions :
1. Le client demande les métadonnées du cluster (MetadataRequest, API Key 3) pour obtenir la liste des brokers et des topics.
2. L'envoi des messages s'effectue par lots ProduceRequest (API Key 0), où les décalages de messages (BaseOffset, LastOffsetDelta) augmentent de manière strictement monotone à l'intérieur de chaque partition de topic.
3. Les données à l'intérieur du paquet sont compressées par les algorithmes Snappy ou Zstandard. Un JSON ou Protobuf légitime produit un taux de compression net et mathématiquement prévisible (CR de 2.5 à 6.0).
Les schémas d'analyse déployés sur les équipements de contrôle (TSPU) identifient les tunnels proxy par le biais de trois incohérences fondamentales :
1. **Anomalie du RecordBatch incompressible (High-Entropy Batch Defect) :** Les piles proxy intègrent une charge utile binaire chiffrée à usage général dans le payload d'un Record Kafka. Étant donné que le trafic chiffré de l'utilisateur possède une entropie maximale, la taille du paquet « compressé » via LZ4 ou Snappy s'avère égale à celle du paquet non compressé (taux de compression CR \approx 1.0). Pour l'analyseur L7, une session de broker Kafka générant des lots RecordBatch avec une compression nulle sur des gigaoctets de flux constitue un déclencheur instantané de bannissement.
2. **Stérilité des décalages de partitions (Zero-Delta Offset Inconsistency) :** Pour ne pas alourdir la pile, les modules proxy transmettent dans les en-têtes de paquets des décalages (Offsets) statiques ou aléatoires, brisant ainsi l'arithmétique stricte de l'incrémentation : LastOffset = BaseOffset + RecordsCount - 1. L'absence de monotonie des décalages au sein du topic met immédiatement en évidence l'émulateur synthétique.
3. **Absence de cycles de synchronisation des métadonnées (Missing Metadata Polling Jitter) :** Les véritables producteurs et consommateurs actualisent régulièrement la topologie du cluster via MetadataRequest avec un délai exponentiel (retry.backoff.ms). Les clients proxy réclament en continu des requêtes Produce/Fetch sans le moindre sondage de l'état des leaders de partitions.
```
[Client Kafka Légitime] : [MetadataReq] ──► [ProduceReq (Offset Monotonique, Snappy CR 3.5x)] ──► OK
[Tunnel Proxy Kafka] : [Connexion TCP] ──► [ProduceReq (Offset Rompu, Payload à Haute Entropie)] ──► [Analyseur DPI]
│
(Analyse de la logique CRC & Offset du RecordBatch)
│
▼
BAN CISCO / INSTANTANÉ
```
Il apparaît désormais clairement que les censeurs sont descendus au niveau de la validation de la logique interne des files de messages et des mathématiques de décalage des brokers de flux distribués.
**Pourquoi le simple envoi d'en-têtes sur le port 9092 ne fonctionne plus**
Les modules populaires qui encapsulent le trafic chiffré dans de faux appels du protocole Kafka sans respecter la monotonie du BaseOffset ni émuler la machine à états du broker s'exposent à des réinitialisations forcées de connexions (TCP RST). Les filtres réagissent instantanément à toute rupture logique de la structure du RecordBatch.
**Architecture de contre-mesure : comment rendre un profil Kafka canonique**
Pour qu'un tunnel se faisant passer pour une file de messages demeure invisible face à une analyse L7 approfondie, la couche transport du proxy doit impérativement prendre en charge la sémantique complète du protocole :
* **Encapsulation stéganographique dans des structures JSON/Protobuf (Payload Deserialization Emulation) :** Découpage du trafic tunnelisé en de petits fragments emballés dans des événements JSON pseudo-valides ou des messages Protobuf, garantissant une entropie naturelle et un taux de compression normal via l'algorithme Snappy.
* **Calcul intègre de la monotonie des décalages (Strict Partition Offset Arithmetic) :** Implémentation d'une machine à états des partitions côté noyau proxy avec un incrément strict du BaseOffset, calcul des sommes de contrôle CRC32C et génération d'horodatages valides pour chaque message du lot.
* **Émulation des cycles de service du broker (Cluster Topology Polling) :** Insertion de requêtes périodiques Metadata, FindCoordinator et Heartbeat avec des intervalles de scrutation du cluster crédibles.
Cette nouvelle phase de confrontation prouve qu'un camouflage fiable exige une conformité parfaite avec la logique du protocole imité, jusqu'aux mathématiques de ses décalages. Ne laissez aucune chance au Système de vous piéger sur des en-têtes de files d'attente corrompus. Concevez votre pile réseau en tenant compte des moindres subtilités des brokers de données et créez des tunnels impossibles à distinguer d'un véritable bus de données d'entreprise.
#cybersecurite #Kafka #EventStreaming #BigData #DPI_Filtrage #TrafficAnalysis #RecordBatch #EnterpriseSecurity #vpn-top-shop