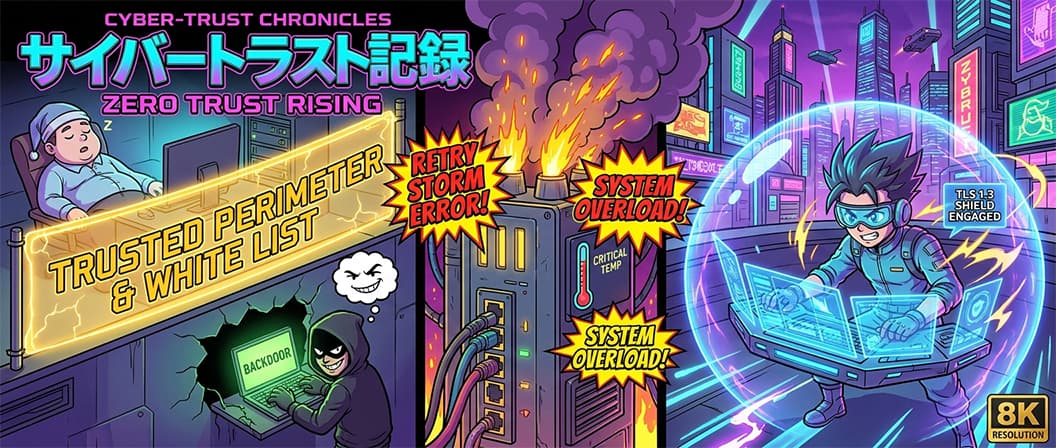
Chaque fois que les actualités rapportent un nouveau « test réglementaire réussi d'isolation des segments de réseau », la communauté technique se divise en deux camps. Les uns discourent sur la souveraineté, les autres cherchent de nouvelles méthodes de contournement. Pourtant, un paradoxe ingénierique fondamental reste dans l'ombre : le concept de périmètre fermé ne protège pas l'infrastructure — il la rend structurellement vulnérable.
Les récents événements liés au durcissement des réglementations sur le filtrage du trafic et aux discussions sur la mise en place de listes blanches obligatoires illustrent clairement la tendance : l'illusion de sécurité repose sur l'hypothèse que la menace vient toujours de l'extérieur.
C'est une erreur de conception critique.
1. L'angle mort architectural à l'intérieur de la « liste blanche »
Que se passe-t-il lorsque l'accès aux ressources ou aux services est soumis à des critères stricts d'adresses « autorisées » et de passerelles nationales ?
- Un faux sentiment de sécurité.
- Les ingénieurs et les développeurs, se trouvant au sein d'une « zone propre », commencent inconsciemment à abaisser les exigences de sécurité interne : les règles d'authentification mutuelle des microservices sont assouplies, des jetons statiques sont utilisés au lieu de rotations dynamiques, et le trafic interne entre les bases de données et les interfaces cesse d'être correctement chiffré.
- L'attaque par vecteur légitime (Living off the Land).
- L'attaquant n'a plus besoin de chercher des exploits zero-day complexes pour briser le périmètre. Il lui suffit de compromettre ne serait-ce qu'un seul nœud déjà présent sur la liste blanche — qu'il s'agisse d'une API partenaire, d'un serveur de test oublié ou d'un poste de travail d'ingénieur distant. Une fois à l'intérieur, l'attaquant obtient carte blanche : les systèmes de détection d'intrusions (IDS) du « périmètre de confiance » fonctionnent en mode réduit pour éviter de générer de faux positifs sur la logique métier.
La liste blanche n'arrête pas la fuite — elle garantit que si une compromission survient, elle passera inaperçue beaucoup plus longtemps.
2. La dégradation comme vecteur de compromission (DDoS inversé)
On considère traditionnellement qu'une attaque par déni de service (DoS) provient de botnets distribués. Mais dans les réalités actuelles d'un filtrage strict, l'effondrement architectural est le plus souvent provoqué par le système de contrôle lui-même :
- L'inspection d'état (Stateful DPI) comme goulet d'étranglement.
- Pour valider les sessions selon des règles de listes blanches complexes et des critères heuristiques, les routeurs des opérateurs doivent stocker en mémoire des millions d'états de connexion. En cas de pic de charge réelle des utilisateurs, les tables de traduction et les files d'attente des tampons s'aturent instantanément.
- La rupture en cascade des sessions.
- Le résultat ne se limite pas à des ralentissements : il entraîne des échecs de handshakes TCP et des expirations de délais (timeouts) sur les sockets. Pour les applications distribuées, c'est fatal : les processus d'arrière-plan se lancent dans des reconnexions massives (Retry Storm), achevant définitivement les passerelles de bordure.
Le système censé filtrer le bruit extérieur se transforme lui-même, aux heures de pointe, en générateur de déni de service artificiel.
3. Pourquoi la passerelle personnelle surpasse le périmètre d'entreprise
Toute tentative d'échapper à ces problèmes à l'aide de moyens de chiffrement standard se heurte au mur de l'analyse par signatures. Si un protocole de communication présente une anomalie, il est automatiquement soumis au bridage algorithmique (throttling).
Aujourd'hui, un modèle viable de souveraineté numérique repose sur une approche exactement inverse :
- Une tolérance zéro (Zero Trust) envers tout transport.
- Le niveau réseau est considéré par défaut comme hostile et non sécurisé. Aucun nœud à l'intérieur de l'infrastructure ne doit faire confiance à un autre simplement parce qu'ils se trouvent sur le même sous-réseau ou derrière la même IP blanche.
- Le mimétisme de transport.
- La charge utile (payload) doit être indiscernable d'un trafic Internet standard et massif (par exemple, un TLS 1.3 valide avec de vrais certificats de session). Lorsqu'un canal ressemble à une banale session d'arrière-plan vers un grand fournisseur cloud, les systèmes d'inspection n'ont aucune raison de le reléguer dans des files d'attente de mise en mémoire tampon pénalisées.
- L'autonomie de routage.
- Posséder son propre nœud de sortie indépendant élimine le bruit des voisins et protège contre les blocages en cascade de sous-ré appartenant à des fournisseurs grand public.
La sécurité des données ne dépend pas de la hauteur de la clôture érigée par le régulateur ou l'opérateur, mais de la robustesse cryptographique et de l'autonomie de votre propre architecture. À l'ère des barrières artificielles et des passerelles instables, garder le contrôle de son propre canal réseau n'est pas un luxe, mais une condition technique fondamentale d'indépendance.