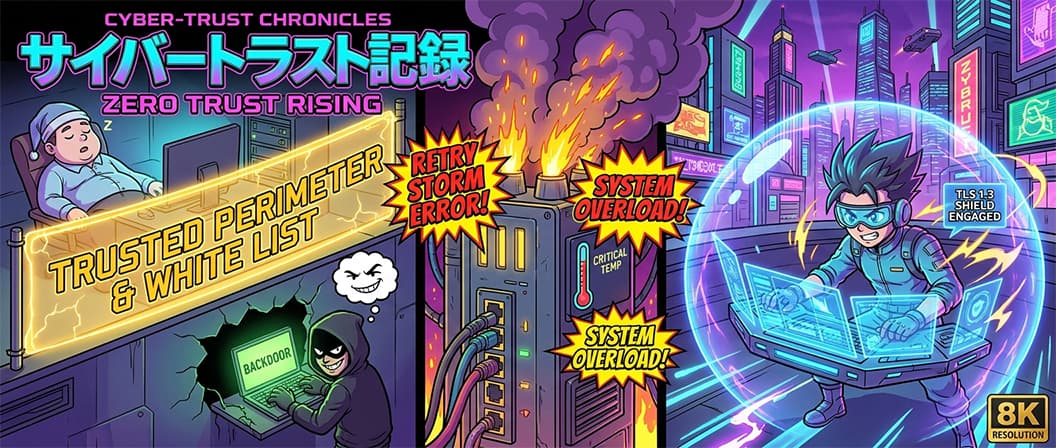
Каждый раз, когда в новостных сводках мелькают отчеты об очередном «успешном регуляторном тестировании изоляции сегментов сети», техническое сообщество делится на два лагеря. Одни рассуждают о суверенизации, другие ищут свежие способы обхода. Однако за кадром остается фундаментальный инженерный парадокс: концепция закрытого периметра не защищает инфраструктуру — она делает её структурно уязвимой.
События последних суток вокруг ужесточения регламентов фильтрации трафика и обсуждения принудительных белых списков наглядно показывают вектор: иллюзия безопасности строится на предположении, что угроза всегда снаружи.
Это критическая ошибка проектирования.
1. Архитектурная слепота внутри «белого списка»
Что происходит, когда доступ к ресурсам или сервисам зажимается в жесткие рамки «разрешенных» адресов и национальных шлюзов?
- Ложное чувство защищенности.
- Инженеры и разработчики, находясь внутри «чистой зоны», начинают бессознательно снижать требования к внутренней безопасности: упрощаются требования к взаимной аутентификации микросервисов, используются статические токены вместо динамических ротаций, а внутренний трафик между базами и интерфейсами перестает шифроваться должным образом.
- Атака через легитимный вектор (Living off the Land).
- Злоумышленнику больше не нужно искать сложные эксплойты нулевого дня для взлома периметра. Достаточно скомпрометировать хотя бы один узел, уже находящийся в доверенном списке — будь то партнерский API, забытый тестовый сервер или рабочая станция удаленного инженера. Оказавшись внутри, атакующий получает карт-бланш: системы обнаружения вторжений (IDS) в «доверенном контуре» работают в щадящем режиме, чтобы не создавать ложных срабатываний для бизнес-логики.
Белый список не останавливает утечку — он гарантирует, что если компрометация произойдет, она останется незамеченной в разы дольше.
2. Деградация как вектор компрометации (DDoS наоборот)
Традиционно считается, что атака на отказ в обслуживании (DoS) исходит от распределенных ботнетов. Но в современных реалиях жесткой фильтрации архитектурный коллапс чаще всего провоцируется самой системой контроля:
- Инспекция состояния (Stateful DPI) как узкое горлышко.
- Чтобы валидировать сессии по сложным правилам белых списков и эвристическим признакам, маршрутизаторы операторов вынуждены хранить в памяти миллионы состояний соединений. При скачке реальной пользовательской нагрузки таблицы трансляций и очереди буферов мгновенно переполняются.
- Каскадный разрыв сессий.
- Результат — не просто задержки, а срыв TCP-рукопожатий и таймауты сокетов. Для распределенных приложений это фатально: фоновые процессы начинают массово переподключаться (Retry Storm), окончательно добивая пограничные шлюзы.
Система, призванная фильтровать внешний шум, в часы пиковых нагрузок сама превращается в генератор искусственного отказа в обслуживании.
3. Почему персональный шлюз выигрывает у корпоративного периметра
Попытка спастись от этих проблем при помощи стандартных средств шифрования натыкается на стену сигнатурного анализа. Если протокол связи выглядит как аномалия, он автоматически попадает под алгоритмический троттлинг.
Жизнеспособная модель цифрового суверенитета сегодня базируется на прямо противоположном подходе:
- Нулевое доверие (Zero Trust) к любому транспорту.
- Сетевой уровень по умолчанию считается враждебным и ненадежным. Ни один узел внутри инфраструктуры не должен доверять другому только потому, что они находятся в одной подсети или за одним белым IP.
- Транспортная мимикрия.
- Полезная нагрузка должна быть неотличима от стандартного, массового интернет-трафика (например, валидного TLS 1.3 с реальными сессионными сертификатами). Когда канал выглядит как обычная фоновая сессия к крупному облачному провайдеру, у систем инспекции нет оснований ставить его в штрафные очереди буферизации.
- Автономия маршрутизации.
- Владение собственным независимым узлом выхода исключает шум соседей и защищает от попадания под веерные блокировки подсетей массовых провайдеров.
Безопасность данных определяется не высотой забора, который возводит регулятор или оператор, а криптографической стойкостью и автономностью вашей собственной архитектуры. В эпоху искусственных барьеров и нестабильных шлюзов контроль над собственным сетевым каналом — это не роскошь, а базовое техническое условие независимости.