Imaginez l'accueil de la direction. La secrétaire trie le courrier lorsqu'un coursier en veste griffée livre tout à coup un pli cacheté de cire. Sur l'enveloppe, cette mention en gros caractères : « Service de sécurité du siège. À l'intérieur : passe unique. Ne transmettre à personne. » Deux minutes plus tard, un jeune homme en costume débarque, essoufflé : « Bonjour ! Notre coursier vous a remis par erreur l'enveloppe contenant mon badge pour la salle des serveurs. Il y a cinq chiffres sur le formulaire, jetez-y un œil, il faut que j'entre, le projet urge ! »
La secrétaire regarde l'en-tête officiel, aperçoit les cinq chiffres et les dicte au jeune homme, qui la remercie et s'en va. Une heure plus tard, il s'avère que l'intrus est entré dans la salle des serveurs, a désactivé les sauvegardes, a rattaché sa propre clé maîtresse au système et a exfiltré la base de clients.
Le phishing moderne via les hubs de vérification professionnels sur WhatsApp fonctionne exactement de la même manière. L'époque des princes nigérians et des e-mails mal traduits aux encodages corrompus appartient au passé. Aujourd'hui, les attaquants exploitent les interfaces professionnelles officielles de Meta, les coches vertes et les numéros de téléphone tiers pour s'introduire discrètement dans le périmètre des entreprises.
Stop. Si vous êtes persuadé qu'un SMS contenant un code n'est jamais qu'une banale erreur de frappe d'un inconnu, et qu'il est impossible de vous piratrer « parce qu'il n'y a rien à voler », fermez cet onglet. Continuez de croire que l'authentification à deux facteurs vous met à l'abri de votre propre naïveté.
Mais si votre numéro est lié à des budgets publicitaires Meta Ads, à des accès aux chats d'entreprise ou à des privilèges d'administrateur de pages professionnelles, il est grand temps de jeter un œil sous le capot des agrégateurs OTP gris. Nous allons décortiquer la mécanique de cette attaque.
Architecture des hubs de vérification : pourquoi WhatsApp est devenu un canal d'intrusion bon marché
Pour saisir la nature de ces messages, il faut se pencher sur l'économie des passerelles cellulaires. L'envoi d'un SMS international classique par le biais d'un opérateur télécoms coûte cher aux services pour chaque message. Afin de réduire leurs coûts, les plateformes migrent massivement vers l'API WhatsApp Business (WABA) par le biais d'agrégateurs tiers tels que MCSMS, Infobip ou Sinch.
Trois vulnérabilités fondamentales apparaissent dans cette chaîne d'interaction :
Rupture du contexte d'authentification (Out-of-Band Disconnect).
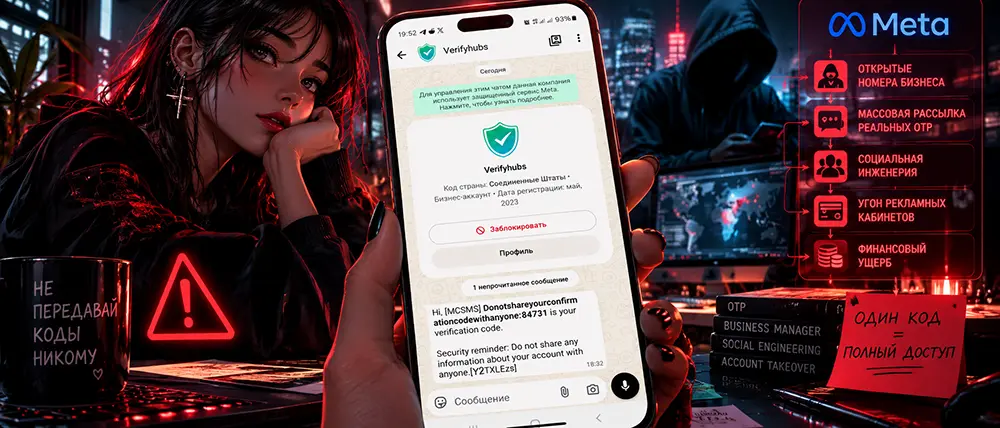
L'agrégateur reçoit d'un service tiers l'instruction : « Envoyer le code 21972 au numéro +7... ». La passerelle elle-même ignore totalement à quoi sert cette connexion : qu'il s'agisse de l'association d'une carte bancaire, d'une inscription sur un portefeuille crypto ou d'une réinitialisation de mot de passe maître pour un compte professionnel. Le message arrive dans une discussion vide, sans indiquer la plateforme cible, et se contente d'un texte de modèle impersonnel enjoignant à l'utilisateur de « ne transmettre le code à personne ».
Illusion de confiance envers les bannières système.
Dans l'en-tête de la discussion, l'interface de WhatsApp affiche fièrement : « Pour gérer cette discussion, cette entreprise utilise un service sécurisé Meta ». Pour un employé lambda, le mot « sécurisé » agit comme un hypnotique. Le cerveau associe la notification système de la messagerie à la légitimité de l'expéditeur, alors que ce badge indique simplement que l'expéditeur a payé pour utiliser l'API cloud.
Analyse (parsing) des bases de données d'entrepreneurs cibles.
Les numéros des comptes professionnels WhatsApp sont presque toujours publics. On les trouve dans les contacts des sites web, sur les bannières publicitaires et dans les profils de réseaux sociaux. Les attaquants récupèrent ces registres ouverts, les passent au crible via un vérificateur automatisé de services (Meta Business Suite, Google Workspace, interfaces bancaires) et déclenchent l'envoi de véritables paquets de vérification vers le numéro professionnel de la victime.
Mécanique du vecteur : comment un code se transforme en piratage de compte
Le code reçu ne représente à lui seul que la moitié du chemin. Le piratage survient lors de la seconde phase, lorsque le scénario d'ingénierie sociale s'active :
- Attaque par fatigue MFA (MFA Fatigue / Push Bombing).
- Une série de requêtes est envoyée sur le numéro. Lorsque le téléphone vibre pour la dixième fois de la soirée, le propriétaire perd sa concentration. C'est à ce moment précis qu'intervient un appel prétendant provenir du support technique du réseau publicitaire, exigeant de « dicter le code de vérification pour annuler une attaque de spam non autorisée ».
Réinitialisation de la session administrateur du Business Manager.
- L'objectif n'est souvent pas la messagerie instantanée elle-même, mais le compte publicitaire Meta qui y est rattaché. Une fois le code OTP de confirmation obtenu, l'attaquant ajoute son propre compte tiers en tant qu'administrateur de secours doté de tous les droits. Le profil d'origine est ensuite dissocié, et les cartes bancaires liées se voient assigner des campagnes de diffusion de trafic gris aux plafonds journaliers de plusieurs milliers de dollars.
- Vol furtif de session WhatsApp Web.
- Dans certains scénarios, le code sert à transférer le compte vers un autre appareil ou à s'autoriser dans un connecteur CRM tiers, qui obtient alors un accès permanent à l'ensemble du courrier entrant de l'entreprise.
Protocole de défense technique : un périmètre étanche pour l'entreprise
Il ne faut pas compter uniquement sur la vigilance des employés. La sécurité d'entreprise repose sur l'isolation et l'abandon des canaux de confirmation fragiles.
- Abandon des SMS et des messageries au profit de FIDO2 / Hardware Security Keys.
- Les codes numériques à usage unique relèvent de l'atavisme. Tous les nœuds critiques (gestion publicitaire, messagerie de domaine, interfaces bancaires) doivent basculer sur des clés de sécurité matérielles (YubiKey) ou à défaut sur des générateurs TOTP logiciels sans synchronisation cloud. Il est physiquement impossible de dicter une clé matérielle à un escroc par téléphone ou de l'envoyer dans un chat.
- Séparation des périmètres publics et administratifs.
- Le numéro de téléphone indiqué dans les contacts clients et lié à WhatsApp Business ne doit en aucun cas servir d'identifiant ou de moyen de récupération pour Meta Business Manager, les systèmes de paiement et l'hébergement. Le numéro administratif doit rester confidentiel, non public et enregistré sur une carte physique distincte.
- Blocage immédiat et signalement des fausses passerelles professionnelles.
- À la réception d'un message non sollicité via un chat professionnel, le numéro ne doit pas seulement être ignoré : il faut cliquer sur « Bloquer » tout en signalant le spam. Cela réduit le score de réputation (trust score) du compte professionnel de l'expéditeur au sein de l'infrastructure Meta et entraîne la suspension automatique de ses jetons d'envoi.
- Mise en place d'une surveillance des sessions et des droits d'accès (Role-Based Access Control).
- Les paramètres de l'entreprise doivent imposer l'authentification à deux facteurs pour chaque membre de l'équipe. Les plafonds de dépenses journalières sur les comptes publicitaires doivent être strictement fixés du côté de la banque émettrice de la carte, et non seulement au sein de l'interface Meta.
La sécurité d'un compte professionnel s'arrête net au moment où l'on accorde sa confiance à un joli badge ou à l'habillage système d'une discussion tierce. L'adversaire ne craque plus les chiffres ; il manipule le contexte, poussant sa cible à ouvrir d'elle-même la porte de sortie. La véritable immunité numérique commence là où toute requête entrante dépourvue d'action confirmée explicite au sein du système est considérée comme hostile par défaut.