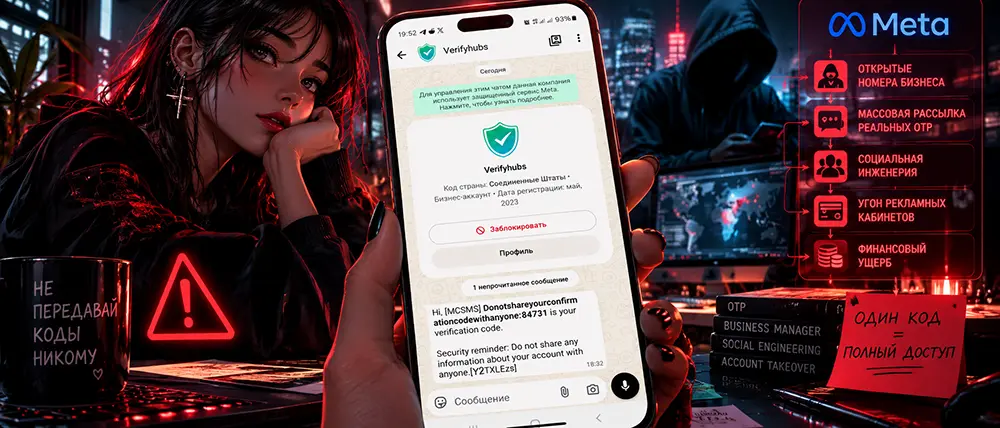
Представь приёмную директора. Секретарь разбирает почту, и вдруг курьер в фирменной куртке заносит запечатанный конверт с сургучной печатью. На конверте крупно выбито: «Служба безопасности головного офиса. Внутри одноразовый пропуск. Никому не передавать». Через две минуты в приемную запыхавшись вбегает вежливый парень в галстуке: «Здравствуйте! Наш курьер по ошибке отдал вам конверт с моим пропуском в серверную. Там пять цифр на бланке, гляньте одним глазком, мне зайти надо, горит проект!»
Секретарь смотрит на официальный бланк, видит пять цифр, диктует их парню, тот благодарит и уходит. А через час выясняется, что парень зашел в серверную, отключил бэкапы, привязал к системе свой мастер-ключ и выкачал клиентскую базу.
Ровно так устроен современный фишинг через верификационные бизнес-хабы в WhatsApp. Времена нигерийских принцев и кривых писем со сломанной кодировкой ушли в архив. Сегодня атакующие используют официальные бизнес-интерфейсы Meta, зеленые галочки и чужие телефонные номера для скрытого пробива корпоративного периметра.
Стоп. Если вы уверены, что СМС с кодом — это всегда банальная опечатка незнакомца, а взломать вас невозможно, «потому что красть нечего» — закройте вкладку. Продолжайте думать, что двухфакторная аутентификация защищает от собственной наивности.
Но если на ваш номер завязаны рекламные бюджеты Meta Ads, доступы к корпоративным чатам или права администратора бизнес-страниц — пора заглянуть в изнанку серых OTP-агрегаторов. Дальше разберем механику атаки под капотом.
Архитектура верификационных хабов: почему WhatsApp стал дешевым каналом пробива
Чтобы понять природу таких сообщений, нужно заглянуть в экономику сотовых шлюзов. Отправка классического международного SMS через оператора связи обходится сервисам в приличные деньги за каждое сообщение. Для снижения издержек платформы массово переходят на WhatsApp Business API (WABA) через сторонних агрегаторов вроде MCSMS, Infobip или Sinch.
В цепочке взаимодействия возникают три фундаментальные уязвимости:
Разрыв контекста авторизации (Out-of-Band Disconnect).
Агрегатор получает от стороннего сервиса команду: «Отправь код 21972 на номер +7...». Сам шлюз понятия не имеет, куда именно инициирован вход: это привязка карты, регистрация в криптокошельке или сброс мастер-пароля бизнес-аккаунта. Сообщение приходит в пустой чат без указания целевой платформы, оставляя лишь безликий текст шаблона с требованием «не передавать код никому».
Иллюзия доверия к системным плашкам.
В шапке диалога интерфейс WhatsApp гордо сообщает: «Для управления этим чатом данная компания использует защищенный сервис Meta». Для рядового сотрудника слово «защищенный» работает как гипноз. Мозг связывает системное уведомление мессенджера с легитимностью отправителя, хотя плашка лишь означает, что отправитель оплатил использование облачного API.
Парсинг целевых баз предпринимателей.
Номера для бизнес-аккаунтов WhatsApp почти всегда публичны. Они висят в контактах сайтов, на рекламных баннерах и в профилях соцсетей. Атакующие берут открытый реестр, прогоняют его через автоматизированный чекер сервисов (Meta Business Suite, Google Workspace, банковские кабинеты) и триггерят отправку реальных верификационных пакетов на рабочий номер жертвы.
Механика вектора: как код превращается в угон аккаунта
Сам по себе пришедший код — это лишь половина моста. Взлом происходит во второй фазе, когда включается сценарий социальной инженерии:
- Атака на утомление бдительности (MFA Fatigue / Push Bombing).
- На номер запускается серия запросов. Когда телефон вибрирует десятый раз за вечер, владелец теряет концентрацию. В этот момент совершается звонок якобы от службы поддержки рекламной сети с требованием «продиктовать проверочный код для отмены несанкционированной спам-атаки».
Сброс сессии администратора Business Manager.
- Целью часто является не переписка в мессенджере, а привязанный рекламный кабинет Meta. Получив OTP-код подтверждения, злоумышленник добавляет свой сторонний аккаунт в качестве резервного администратора с полными правами, после чего оригинальный профиль отвязывается, а к привязанным картам подключаются кампании по проливу серого трафика с суточными лимитами в тысячи долларов.
- Скрытый угон сессии WhatsApp Web.
- В ряде сценариев код используется для переноса учетной записи на другое устройство или авторизации в стороннем CRM-коннекторе, получающем постоянный доступ ко всей входящей корреспонденции бизнеса.
Инженерный протокол защиты: глухой периметр для бизнеса
Полагаться только на внимательность сотрудников нельзя. Корпоративная безопасность строится на изоляции и отказе от слабых каналов подтверждения.
- Отказ от SMS и мессенджеров в пользу FIDO2 / Hardware Security Keys.
- Одноразовые цифровые коды — это атавизм. Все критические узлы (управление рекламой, почта домена, банковские интерфейсы) переводятся на аппаратные ключи безопасности (YubiKey) или хотя бы программные TOTP-генераторы без облачной синхронизации. Аппаратный ключ физически невозможно продиктовать мошеннику по телефону или отправить в чат.
- Разделение публичного и административного контуров.
- Номер телефона, указанный в контактах для клиентов и привязанный к WhatsApp Business, никогда не должен использоваться в качестве логина или средства восстановления для Meta Business Manager, платежных систем и хостинга. Административный номер должен быть закрытым, непубличным и зарегистрированным на отдельный физический чип.
- Мгновенный блок и репорт фальшивых бизнес-шлюзов.
- При получении неинициированного сообщения через бизнес-чат номер не просто отправляется в игнор. Нажимается кнопка «Заблокировать» с отправкой жалобы на спам. Это снижает траст-скор бизнес-аккаунта отправителя в инфраструктуре Meta и ведет к автоматической приостановке его токенов рассылки.
- Настройка мониторинга сессий и прав доступа (Role-Based Access Control).
- В настройках компании устанавливается обязательное требование двухфакторной аутентификации для каждого участника команды. Лимиты на суточные траты в рекламных кабинетах жестко фиксируются на стороне банка-эмитента карты, а не только внутри интерфейса Meta.
Безопасность бизнес-аккаунта заканчивается ровно в тот момент, когда доверие отдается красивой плашке или системному оформлению чужого чата. Противник больше не взламывает шифры — он манипулирует контекстом, вынуждая цель добровольно открыть дверь наружу. Настоящий цифровой иммунитет начинается там, где любой входящий запрос без явного подтвержденного действия внутри системы признается враждебным по умолчанию.