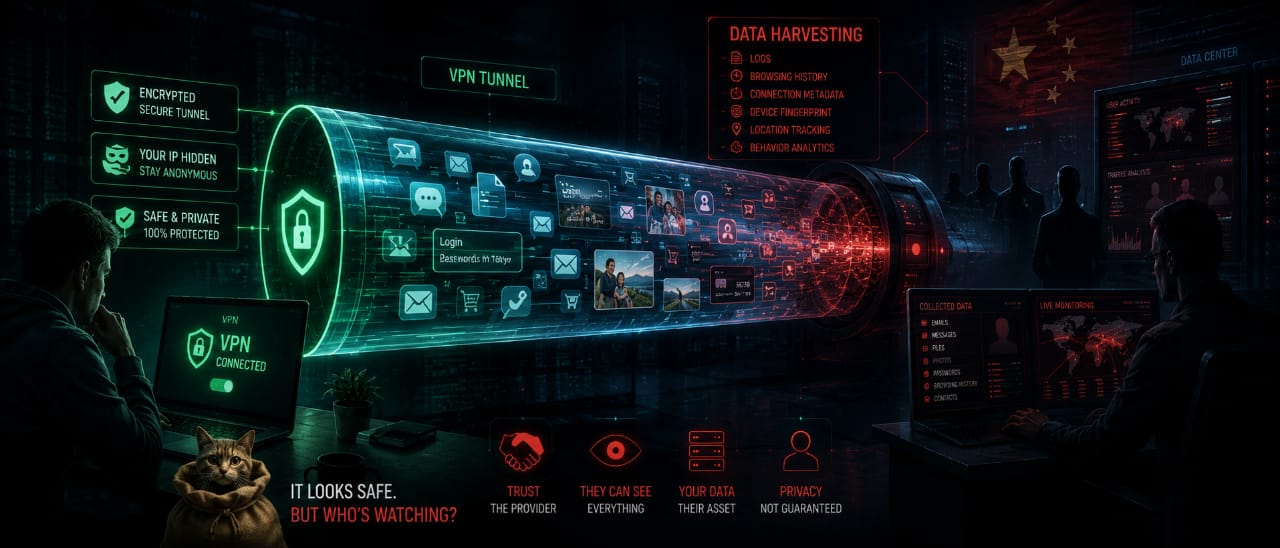
В индустрии обхода блокировок есть опасный миф: «Если софт эффективно пробивает жесткие государственные файрволы, значит, это отличная, надежная защита». Пользователи на международных форумах всё чаще делятся рекомендациями локальных азиатских сервисов, среди которых лидируют так называемые «кошачьи» прокси-провайдеры (например, SakuraCat и аналогичные «аэропорты»). Их советуют экспаты и местные жители за безупречную скорость и стабильность.
Но за этой безупречной работой скрывается критическая угроза. Свежий технический анализ и вскрытые данные с независимых форумов доказывают: подобные сервисы — это не инструменты приватности, это сертифицированные шлюзы сбора данных и избирательной цензуры.
Разбираем, как устроена изнанка «разрешенных» прокси и почему устанавливать их на свои устройства — это добровольный слив всего трафика.
Феномен «кошачьих аэропортов» и встроенная цензура
Внутри жестко регулируемых сетей (таких как Великий Китайский Файрвол) невозможно легально или долгосрочно держать крупную коммерческую сеть серверов без ведома контролирующих органов. Сервисы вроде SakuraCat работают по принципу негласного соглашения с регуляторами: они предоставляют пользователям скорость для игр, стриминга или учебы, но полностью контролируют их цифровой след.
Опытные пользователи вскрыли пугающие паттерны в архитектуре этого софта:
Избирательная блокировка внутри туннеля: До определенного момента сервис работал как обычный прокси. Однако в последнее время внутри самой сети VPN была включена принудительная фильтрация. При попытке зайти на независимые медиа-ресурсы, сайты с критикой правительств или — что самое важное — на официальный сайт защищенной сети Tor Project, туннель наглухо блокирует соединение. VPN сам стал цензором.
Прямое логирование для спецслужб: Поскольку управляющие панели и юридические лица таких ускорителей физически находятся в юрисдикции КНР, весь входящий и исходящий трафик, история поисковых запросов и реальные IP-адреса пользователей протоколируются. Данные напрямую уходят в ведомственные дата-центры мониторинга общественной безопасности.
Как не попасть в инфраструктурную засаду
Если твоя задача — реальная безопасность, а не просто ускорение пинга в онлайн-играх, использование проприетарного софта из закрытых юрисдикций должно быть полностью исключено.
Принцип многослойности (Chain-Routing): Если тебе по какой-то причине необходимо использовать локальный азиатский прокси для первичного пробития сети, никогда не пускай через него чистый трафик. Поверх этого соединения всегда должен накладываться независимый шифрованный слой — например, чистый зарубежный VPN (Mullvad, Proton) или собственный VPS. Локальный провайдер увидит только подключение к своему узлу, но внутреннее содержимое и конечные сайты будут скрыты вторым слоем шифрования.
Переход на суверенные VLESS-цепочки: Вместо скачивания закрытых приложений с сомнительной репутацией, арендуй независимые облачные сервера и разворачивай собственные конфигурации на ядре Xray с обфускацией Reality. Это гарантирует, что твои ключи шифрования не лежат на серверах в Чанше или Шэньчжэне, а логи физически отсутствуют.
Помните: если инструмент обхода блокировок работает подозрительно стабильно и быстро там, где все остальные сервисы ложатся в бан, — значит, этот инструмент создали те же люди, которые эти блокировки координируют.
#кибербезопасность #SakuraCat #КитайскийФайрвол #DPI #утечкаданных #VLESS #Reality #обходблокировок #vpn-top-shop