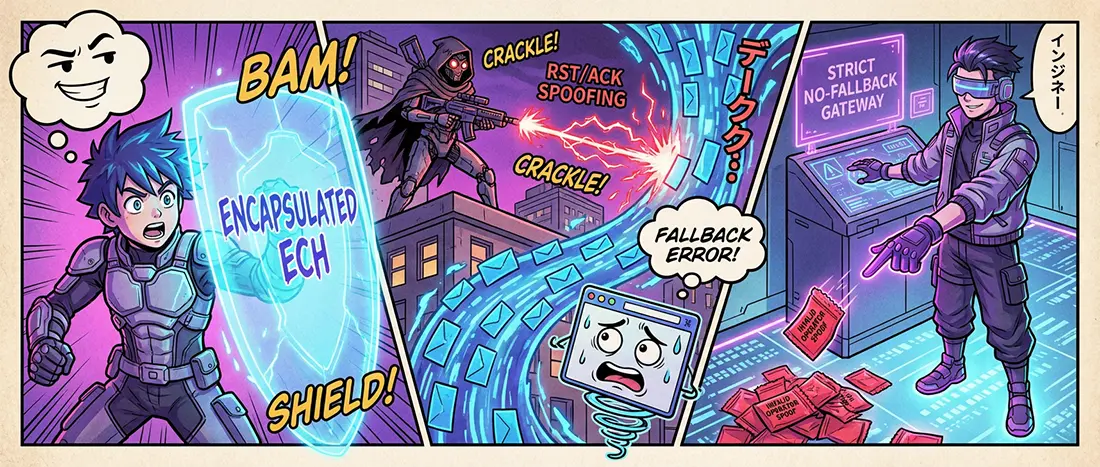
В спорах о будущем шифрования долгое время существовала «серебряная пуля», которой пророчили победу над любыми системами глубокой инспекции — стандарт Encrypted Client Hello (ECH). Идея казалась безупречной: если спрятать поле Server Name Indication (SNI) внутрь предварительно зашифрованного конверта, пограничный фильтр потеряет последнюю зацепку и не сможет понять, к какому именно сайту обращается клиент.
Однако свежие данные сетевого мониторинга и паттерны деградации каналов за прошедшие дни обнажают суровую инженерную реальность: ECH не побеждает ТСПУ, он просто меняет плоскость фильтрации.
Системы контроля больше не пытаются расшифровать замаскированное имя. Они бьют по механике согласования сессий на стыке транспортного и прикладного уровней.
1. Парадокс «публичной обертки» (Outer SNI)
Чтобы ECH вообще работал, клиенту требуется передать публичный, открытый заголовок Outer SNI, указывающий на доверенную инфраструктуру (как правило, крупный CDN), внутри которого прячется зашифрованный Inner SNI с реальным адресом назначения.
На практике это создает сразу две фатальные уязвимости:
- Фронтинг как красная тряпка. Регуляторные DPI отлично осведомлены о пуле провайдеров, поддерживающих ECH. Если инспекционный модуль видит обращение к CDN с активным расширением ECH, сессия сразу попадает в категорию «повышенной энтропии с сокрытием адресата».
- Асинхронные блокировки публичных фасадов. Оператору не нужно вскрывать шифр: достаточно применить алгоритмический троттлинг к внешнему IP-адресу пограничного узла CDN. Жертвой становятся тысячи легитимных ресурсов, делящих один Anycast-пул с целевым объектом блокировки.
В итоге технология, призванная сделать трафик невидимым, превращает пользователя в идеальную мишень для веерного шейпинга.
2. Смерть на этапе TCP Handshake: как DPI перехватывает управление
Самая изощренная часть свежих регламентов фильтрации — работа не на уровне содержимого, а на уровне таймингов транспортного протокола:
- Инъекция сброса (RST/ACK Spoofing) с опережением.
- Пограничный маршрутизатор оператора находится физически ближе к пользователю, чем целевой зарубежный сервер. Перехватив инициализацию сессии с ECH, DPI генерирует поддельный пакет с флагом
RSTили искаженным номером подтвержденияACK. Клиентский стек TCP получает этот пакет на 10–30 мс раньше настоящего ответа от сервера и принудительно обрывает сокет, считая соединение разорванным удаленной стороной. - Искусственная накачка RTT (Round Trip Time).
- Если прямого разрыва нет, активируется селективная задержка: исходящие пакеты с признаками ECH принудительно помещаются в буфер ожидания. Как только время круговой задержки искусственно задирается выше критических порогов, браузер пользователя решает, что шифрованный протокол недоступен, и пытается выполнить автоматический откат (fallback) до открытого, прозрачного для фильтра TLS-рукопожатия.
Защита рушится не из-за взлома криптографии, а из-за слабостей логики прикладных программ, запрограммированных отдавать приоритет связности в ущерб приватности.
3. Ошибки проектирования: почему связка «ECH + публичный VPN» не работает
Многие полагают, что комбинация шифрованного DNS, включенного в браузере ECH и стандартного коммерческого VPN-клиента дает абсолютную защиту. На деле эта конструкция оказывается хрупкой:
- Разрозненность отпечатков. Браузер шлет запросы через один сетевой стек, DNS-резолвер опрашивается через другой, а туннель держит соединение через третий. Для систем эвристического анализа такой разнобой в заголовках, версиях TLS и размерах буферов TCP Window — готовый маркер искусственно собранного контура.
- Уязвимость к сопоставлению сессий. Если выходной узел VPN-провайдера скомпрометирован или перегружен, оператор на входе сопоставляет скачки трафика на клиентском модеме с активностью на внешних магистральных стыках, полностью нивелируя шифрование.
4. Анатомия живучего периметра: три правила автономии
Чтобы сетевой канал не рассыпался от первых же эвристических проверок DPI и не падал жертвой веерного троттлинга, архитектура взаимодействия должна следовать строгой дисциплине:
- Монолитный транспорт без отката (Strict No-Fallback).
- Соединение не должно пытаться быть «умным» и откатываться на незащищенные протоколы при задержках или поддельных RST-пакетах. Сетевой интерфейс обязан жестко игнорировать невалидные пакеты подтверждения, приходящие вне ожидаемого окна последовательности (out-of-window ACK), отсекая операторский спуфинг.
- Единый криптографический контекст.
- Разрешение имен, передача метаданных и полезная нагрузка обязаны замыкаться внутри одного и того же неразрывного потока данных, адресованного собственной, независимой точке присутствия. Внешний наблюдатель не должен видеть двухступенчатого процесса (сначала DNS, затем сессия к новому IP) — для него весь сеанс должен выглядеть как монолитный, скучный обмен данными с постоянным доверенным узлом.
- Аппаратная независимость на стороне клиента.
- Контроль над сетевым оборудованием в точке входа — фундамент. Любая система защиты бессмысленна, если на стороне абонента работает залоченный операторский роутер, прошивка которого способна по команде извне сбросить параметры MTU, слить локальную таблицу маршрутов или заблокировать веб-интерфейс управления.
Резюме
Эпоха наивной веры в то, что появление нового протокола шифрования решит все проблемы приватности, подошла к концу. Современные системы контроля давно научились использовать сложность протоколов против самих пользователей, провоцируя таймауты и откаты к небезопасным профилям.
Подлинная устойчивость достигается не поиском «волшебных галочек» в настройках софта, а проектированием целостной, изолированной инфраструктуры, где каждый узел — от локального модема до удаленного сервера — находится под вашим абсолютным контролем.