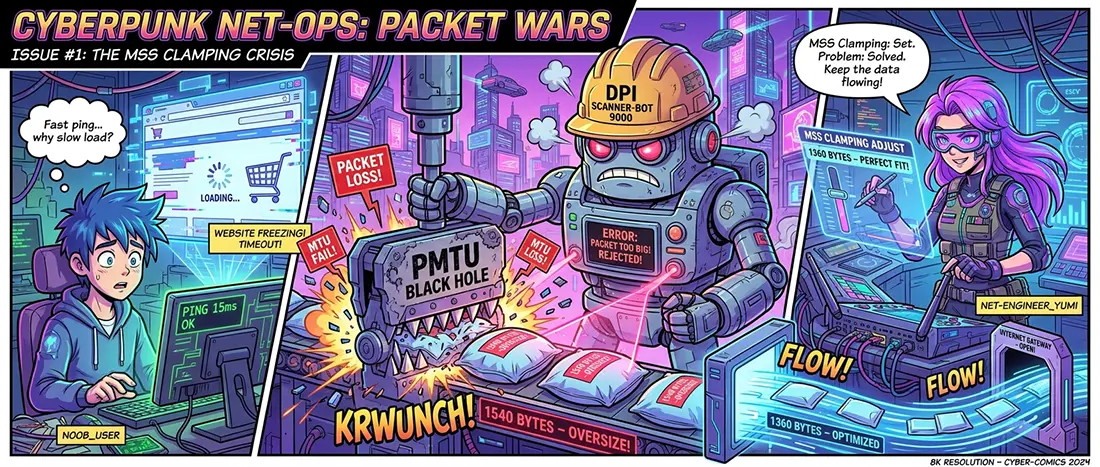
Lorsque les ingénieurs réseau abordent la discrétion d'un canal, la discussion tourne presque toujours autour de la cryptographie : algorithmes de négociation, chiffrement des en-têtes, obfuscation des métadonnées. Pourtant, en pratique, les complexes frontaliers TSPU et les filtres des FAI exploitent de plus en plus la physique fondamentale de la couche liaison — la taille maximale de transmission (MTU) et la fragmentation des paquets qui l'accompagne.
Les récents schémas de ralentissement furtif du trafic et les baisses de débit nocturnes sur les tunnels montrent que les filtres n'ont pas besoin de décrypter le chiffrement. Il leur suffit de voir comment vos paquets se heurtent aux passerelles frontalières.
1. Le piège architectural du surdébit : pourquoi la taille du paquet dit tout
Dans un réseau Ethernet filaire classique, la taille standard d'une trame est de 1500 octets (MTU = 1500). La grande majorité des serveurs Web sur Internet envoient du contenu statique lourd en respectant précisément cette limite pour optimiser l'utilisation de la bande passante.
Mais dès que vous encapsulez votre trafic dans un tunnel sécurisé :
- De nouveaux en-têtes sont ajoutés au paquet d'origine : IP externe, en-tête de transport, balises cryptographiques d'authentification (Auth Tag) et octets de service du protocole d'obfuscation.
- Par conséquent, un paquet de 1500 octets enffle pour atteindre 1540 à 1580 octets.
- Étant donné que le canal physique du fournisseur (en particulier sur les réseaux LTE/4G, où le MTU de base est souvent limité à 1420–1460 octets) est incapable de transmettre un tel paquet en un seul morceau, la fragmentation forcée entre en jeu, ou l'envoi d'un message ICMP
Fragmentation Needed.
Pour un DPI frontalier moderne, c'est le marqueur idéal :
- Si un flux dense de paquets provient de l'abonné avec le drapeau de fragmentation activé ou sous forme de séries de datagrammes doubles (un grand, le second - un petit résidu de 60 à 100 octets), le filtre détecte sans ambiguïté la présence d'un tunnel encapsulé.
- Même si le trafic est masqué en session Web, une taille de segment effective (MSS) anormale trahit le fait d'un double encapsulage des données sans analyse heuristique complexe.
2. Le trou noir silencieux (Path MTU Discovery Black Hole)
La méthode la plus insidieuse de l'intervention des FAI sur ces paquets est le bridage intentionnel du protocole de contrôle ICMP :
- Selon la norme, lorsqu'un routeur ne peut pas acheminer un paquet sans fragmentation et que l'émetteur l'a interdit avec le drapeau
DF(Don't Fragment), le nœud doit renvoyer à l'émetteur un paquetICMP Type 3, Code 4indiquant la taille autorisée du prochain saut. - Les filtres frontaliers des opérateurs bloquent massivement le trafic ICMP de transit sous prétexte de protection contre le balayage et les attaques DoS.
- Résultat : votre ordinateur ou votre routeur envoie une trame complète, la passerelle frontalière de l'opérateur la supprime silencieusement sans renvoyer d'avis d'erreur. Les paquets légers (ping, requêtes DNS, petites commandes de service) passent parfaitement, créant l'illusion d'un « réseau fonctionnel », mais dès que le transfert réel de données commence, la session se fige complètement.
L'utilisateur observe des valeurs stables de 15 à 20 ms dans l'utilitaire ping, mais les interfaces Web ne s'ouvrent pas et les connexions échouent par expiration du délai (timeout).
3. Erreurs de configuration automatique
Beaucoup s'appuient sur les mécanismes standard du système d'exploitation (ajustement automatique du MSS Clamping dans le noyau Linux ou algorithmes intégrés de Windows). Cependant, dans des conditions de filtrage agressif, ils échouent :
- Délai d'adaptation. La pile TCP ne réduit la taille du paquet qu'après plusieurs tentatives infructueuses et séries de pertes. Dans les réseaux mobiles et radio à forte gigue, ce processus déclenche une réaction en chaîne : les latences montent en flèche et le shaper du fournisseur rétrograde la connexion « instable » vers une file d'attente de pénalité à priorité réduite.
- Cécité du matériel loué. Si un modem fourni par l'opérateur avec un accès restreint est installé à l'entrée, vous ne pouvez pas définir de force les règles de recalcul du MSS au niveau matériel. Le modem essaie de transmettre des trames brutes sur le réseau cellulaire, où elles se heurtent inévitablement aux limitations de l'interface radio de la station de base.
4. Contour pratique : élimination de la signature de taille
Pour que le flux réseau ne se démarque pas du trafic Internet de fond et ne tombe pas sous le coup des algorithmes de suppression de paquets, l'architecture du point d'entrée doit suivre un étalonnage strict :
- Calcul préventif et fixation rigide du MTU.
- Il ne faut pas s'en remettre à l'automatisation pour la taille des paquets. Pour les tunnels fonctionnant sur des canaux cellulaires et instables, le
MTUde base de l'interface virtuelle client doit être réduit au préalable (à des valeurs de l'ordre de1280–1360octets selon la couche d'obfuscation) avec une correction forcée duTCP MSSau niveau du pare-feu local (iptables -t mangle -A FORWARD -p tcp --tcp-flags SYN,RST SYN -j TCPMSS --clamp-mss-to-pmtu). - Remplissage (Padding) vers les quantas standard.
- Le transport de service doit compléter les petits paquets sortants avec des déchets aléatoires (Padding) pour atteindre les longueurs standard des réponses Web. Cela prive le DPI de la possibilité de construire un profil spectral de la distribution des longueurs de trames.
- Contrôle total du routeur client.
- La passerelle matérielle du côté de l'utilisateur doit prendre en charge la gestion indépendante des tables mangle et des algorithmes avancés de gestion des files d'attente (CAKE / FQ-CoDel). Seul un matériel indépendant avec un accès ouvert à la pile réseau permet de juguler les anomalies de taille avant même que le paquet ne touche le câble de l'opérateur.
Résumé
En matière de sécurité réseau, il n'y a pas de petits détails secondaires. Vous pouvez mettre en place une protection cryptographique irréprochable et louer un serveur isolé de premier niveau, mais vous trahir avec un banal surdébit d'en-tête de 40 octets superflus.
La véritable résilience du périmètre commence à la jonction des couches 2 et 3 du modèle OSI. Si la taille de vos paquets ne soulève pas de questions auprès des routeurs frontaliers et ne force pas le nœud de l'opérateur à fragmenter les trames, le canal conserve une vitesse stable et les systèmes d'inspection en profondeur perdent le prétexte le plus simple pour une intervention cachée.