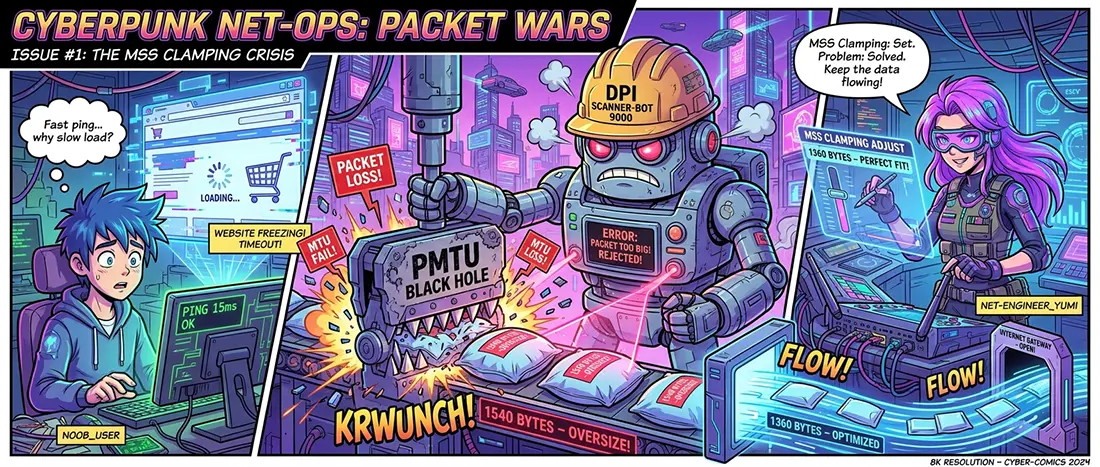
Когда сетевые инженеры говорят о скрытности канала, дискуссия почти всегда упирается в криптографию: алгоритмы рукопожатия, шифрование заголовков, обфускацию метаданных. Однако на практике пограничные комплексы ТСПУ и операторские фильтры все чаще используют фундаментальную физику канального уровня — размер максимального блока передачи (MTU) и сопутствующую фрагментацию пакетов.
Свежие паттерны скрытого замедления трафика и ночных просадок туннелей показывают: фильтрам не нужно вскрывать шифр. Им достаточно увидеть, как ваши пакеты бьются о пограничные шлюзы.
1. Архитектурная ловушка оверхеда: почему размер пакета говорит всё
В классическом проводном Ethernet стандартный размер кадра равен 1500 байтам (MTU = 1500). Подавляющее большинство веб-серверов в интернете отправляют тяжелый статический контент, точно укладываясь в этот лимит, чтобы максимально эффективно утилизировать полосу пропускания.
Но как только вы упаковываете трафик в защищенный туннель:
- К исходному пакету добавляются новые заголовки: внешний IP, транспортный заголовок, криптографические теги аутентификации (Auth Tag) и служебные байты протокола обфускации.
- В результате пакет размером 1500 байт раздувается до 1540–1580 байт.
- Поскольку физический канал провайдера (особенно в LTE/4G-сетях, где базовый MTU часто зажат на уровне 1420–1460 байт) не способен пропустить такой пакет целиком, в дело вступает принудительная фрагментация или отправка ICMP-сообщения
Fragmentation Needed.
Для современного пограничного DPI это идеальный маркер:
- Если от абонента идет плотный поток пакетов с установленным флагом фрагментации или сериями сдвоенных датаграмм (одна крупная, вторая -мелкий огрызок на 60–100 байт), фильтр однозначно фиксирует наличие инкапсулированного туннеля.
- Даже если трафик замаскирован под веб-сессию, аномальный эффективный размер блока (MSS) выдает факт двойной упаковки данных без сложного эвристического анализа.
2. Тихая черная дыра (Path MTU Discovery Black Hole)
Самый коварный метод операторского воздействия на такие пакеты — намеренное глушение управляющего протокола ICMP:
- По стандарту, когда маршрутизатор не может пропустить пакет без фрагментации, а отправитель запретил ее флагом
DF(Don't Fragment), узел обязан вернуть отправителю пакетICMP Type 3, Code 4с указанием допустимого размера следующего узла. - Операторские пограничные фильтры массово блокируют транзитный ICMP-трафик под предлогом защиты от сканирования и DoS-атак.
- Результат: ваш компьютер или роутер отправляет полный кадр, пограничный шлюз оператора молча его отбрасывает, не возвращая уведомления об ошибке. Легковесные пакеты (пинг, DNS-запросы, мелкие служебные команды) проходят идеально, создавая иллюзию «рабочей сети», но как только начинается реальная передача данных — сессия виснет намертво.
Пользователь видит стабильные 15–20 мс в утилите ping, но веб-интерфейсы не открываются, а соединения рвутся по таймауту.
3. Ошибки автоматических настроек
Многие полагаются на стандартные механизмы операционной системы (автоподбор MSS Clamping в ядре Linux или встроенные алгоритмы Windows). Однако в условиях агрессивной фильтрации они дают сбой:
- Задержка адаптации. Стек TCP снижает размер пакета только после нескольких неудачных попыток и серий потерь. В мобильных и радиосетях с высоким джиттером этот процесс провоцирует цепную реакцию: задержки подскакивают, а провайдерский шейпер переводит «нестабильное» соединение в штрафную очередь с заниженным приоритетом.
- Слепота арендного железа. Если на входе стоит залоченный операторский модем с закрытым доступом, вы не можете принудительно задать правила пересчета MSS на аппаратном уровне. Модем пытается транслировать сырые кадры в сотовую сеть, где они неизбежно натыкаются на ограничения радиоинтерфейса базовой станции.
4. Практический контур: ликвидация сигнатуры размера
Чтобы сетевой поток не выделялся из фонового интернет-трафика и не попадал под алгоритмы отбрасывания пакетов, архитектура точки входа должна следовать строгой калибровке:
- Превентивный расчет и жесткая фиксация MTU.
- Нельзя оставлять размер пакета на откуп автоматике. Для туннелей, работающих поверх мобильных и нестабильных операторских каналов, базовый
MTUклиентского виртуального интерфейса должен быть заранее занижен (до значений порядка1280–1360байт в зависимости от слоя обфускации) с принудительной коррекциейTCP MSSна уровне локального фаервола (iptables -t mangle -A FORWARD -p tcp --tcp-flags SYN,RST SYN -j TCPMSS --clamp-mss-to-pmtu). - Паддинг до стандартных квантов.
- Служебный транспорт обязан дополнять мелкие исходящие пакеты случайным мусором (Padding) до стандартных длин веб-ответов. Это лишает DPI возможности строить спектральный профиль распределения длин кадров.
- Полный контроль оконечного роутера.
- Аппаратный шлюз на стороне пользователя обязан поддерживать независимое управление таблицами mangle и продвинутыми алгоритмами управления очередями (CAKE / FQ-CoDel). Только независимое железо с открытым доступом к сетевому стеку позволяет купировать аномалии размера еще до того, как пакет коснется кабеля оператора.
Резюме
В сетевой безопасности не бывает второстепенных мелочей. Можно выстроить безупречную криптографическую защиту и арендовать изолированный сервер первого уровня, но выдать себя банальным оверхедом заголовка в 40 лишних байт.
Настоящая устойчивость периметра начинается на стыке второго и третьего уровней сетевой модели. Если размер ваших пакетов не вызывает вопросов у пограничных маршрутизаторов и не заставляет операторский узел дробить кадры, канал сохраняет стабильную скорость, а системы глубокой инспекции лишаются самого простого повода для скрытого вмешательства.