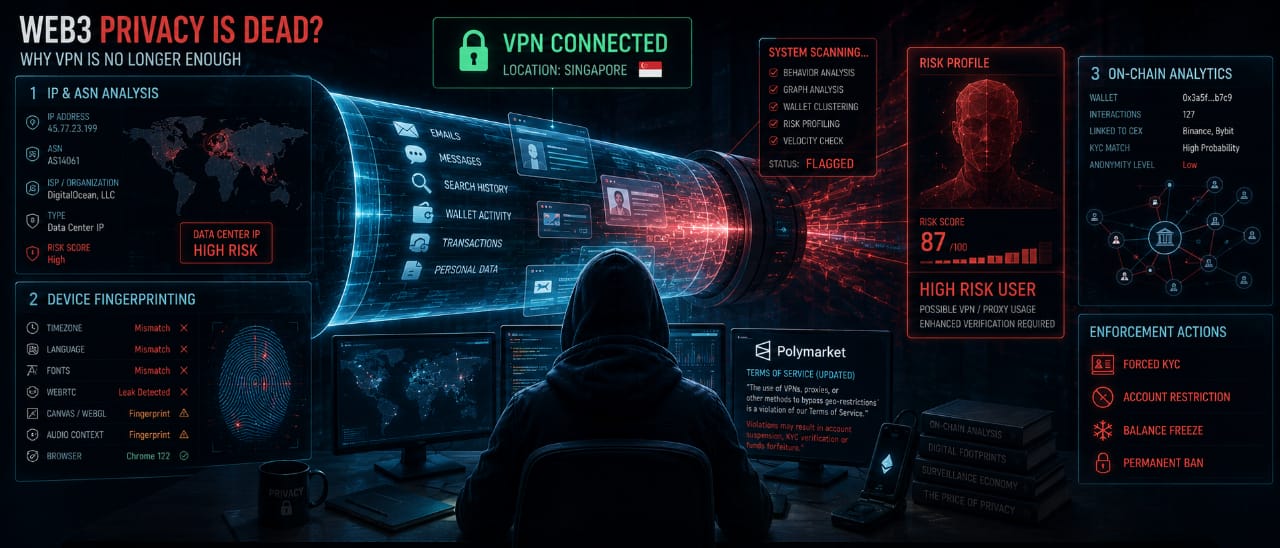
Ces dernières 24 heures, la communauté crypto a été secouée par la nouvelle selon laquelle les plus grandes plateformes de prédiction décentralisées (notamment Polymarket) ont entamé un grand nettoyage des utilisateurs contournant les géo-restrictions à l'aide d'un VPN. Les conditions générales d'utilisation (ToS) mises à jour l'affirment clairement : l'utilisation d'un proxy n'est plus seulement un « risque gris », mais une infraction directe entraînant un KYC obligatoire, le blocage des comptes et le gel des soldes.
Cet incident met en lumière une crise mondiale au sein de toute l'industrie Web3. Fondées sur des idéaux d'anonymat et de souveraineté, les plateformes déploient sous la pression des régulateurs des systèmes anti-fraude d'une telle puissance qu'un simple clic sur le bouton « connecter le VPN » se transforme en signalement automatique de non-conformité (indicateur de fraude).
Analysons les mécanismes techniques de ce vent de surveillance et comprenons pourquoi les méthodes classiques de masquage IP ne fonctionnent plus dans le monde de la crypto contrôlée.
Comment le système vous voit à travers : les trois échelons de contrôle
Le profane est convaincu que si l'icône du VPN est allumée dans le navigateur et que le site indique la localisation « Singapour », le problème est réglé. Pour les systèmes de scoring modernes (tels que MaxMind, IPinfo ou FraudLab) intégrés aux moteurs des plateformes Web3, c'est une protection de niveau école primaire.
Vous êtes repéré grâce à trois marqueurs fondamentaux :
1. La ségrégation des pools d'adresses IP (vérification ASN)
Chaque adresse IP dans le monde appartient à un système autonome (ASN) spécifique. Les systèmes anti-fraude les classent en catégories strictes. Les adresses de tous les fournisseurs de VPN commerciaux et des serveurs loués à titre personnel appartiennent à des hébergeurs (DigitalOcean, AWS, Linode, Hetzner). Ce sont les adresses IP de centres de données (Data Center IP).
Un utilisateur lambda se connecte via un fournisseur d'accès Internet domestique ou un opérateur mobile (Residential/Mobile IP). Dès que le script de Polymarket détecte qu'un portefeuille se connecte depuis une IP de centre de données, le système comprend instantanément qu'il s'agit d'un bot, d'un compte multiple ou d'un utilisateur sous VPN. Vous recevez un marqueur de suspicion caché avant même d'avoir cliqué sur le bouton d'autorisation.
2. L'empreinte numérique de l'environnement (Fingerprinting)
Le navigateur est une source majeure de fuites de métadonnées. Même si votre IP est modifiée, les scripts de la plateforme demandent au système des dizaines de paramètres :
Incohérence des fuseaux horaires : votre proxy est à Tokyo, mais l'horloge système de Windows ou de votre smartphone fonctionne sur l'heure d'Astana ou de Paris.
Packs de langues : l'ensemble des polices système et les en-têtes de langue du navigateur (Accept-Language) trahissent votre véritable géographie.
Fuites WebRTC : le protocole WebRTC, nécessaire à la transmission directe de données audio et vidéo dans le navigateur, a la mauvaise habitude d'interroger les interfaces réseau réelles de votre appareil, révélant la véritable IP de votre FAI en contournant le tunnel actif.
3. La trace comportementale du portefeuille (analyse on-chain)
La crypto est transparente. Si votre portefeuille « anonyme », utilisé pour parier sur Polymarket, a interagi ne serait-ce qu'une seule fois avec l'adresse d'un échange centralisé (Binance, Bybit) où vous avez vérifié votre identité (KYC), le système relie ces entités en un profil numérique unique. À ce moment précis, votre VPN ne protège que du vent : la chaîne de transactions a déjà vendu votre identité.
L'architecture d'une résistance cachée
L'ère de la « crypto en un clic » est officiellement révolue. Pour percer le dispositif de surveillance réglementaire moderne, la protection doit devenir multicouche et haut de gamme.
Si vous devez impérativement maintenir l'accès à des ressources Web3 bloquées et protéger vos actifs contre un gel soudain, votre modèle comportemental doit être repensé :
Abandon des VPN commerciaux et des IP d'hébergement : les serveurs ordinaires ne conviennent pas pour interagir avec des systèmes anti-fraude stricts. Il est nécessaire de passer à des proxys résidentiels (Residential Proxies) dotés d'adresses IP propres, attribuées par de véritables fournisseurs d'accès à Internet domestiques dans les pays cibles. Pour les systèmes de surveillance, vous devez passer pour un citoyen lambda américain ou européen naviguant depuis sa connexion personnelle.
Hygiène rigoureuse de l'environnement du navigateur : bannissez les navigateurs personnels dotés d'un cache et de cookies accumulés. Pour les sessions critiques, il convient d'utiliser des navigateurs anti-détection spécialisés (versions open source vérifiées ou configurations personnalisées) où les empreintes Canvas, WebGL et audio sont falsifiées, et où le WebRTC est strictement isolé ou désactivé au niveau du noyau.
Isolation des flux cryptographiques : les portables destinés à opérer dans des zones géographiques restreintes doivent être créés dans un environnement isolé, alimentés exclusivement par des mixers décentralisés ou des chaînes P2P propres, sans jamais croiser vos comptes personnels sur des bourses exigeant un KYC.
Le système ne veut pas d'individus libres, il veut des éléments transparents et gérables. La seule façon de ne pas perdre la tête dans cette surveillance généralisée est de comprendre ses algorithmes de contrôle et de bâtir sa confidentialité en gardant une longueur d'avance sur ses filtres heuristiques.
#cybersécurité #Web3 #Polymarket #Antifraude #EmpreinteNumérique #WebRTC #ProxysRésidentiels #Confidentialité #vpn-top-shop